2026年10月19日 公開(NTTソルマーレの第3報・10月18日発表の内容まで反映)
電子書籍ストア「コミックシーモア」で不正アクセスがあり、会員情報が流出したことをNTTソルマーレが公表しました。サービスは10月15日から停止したままです。自分は対象なのか、何を変えればいいのかを、公式発表をもとに行動ごとに整理します。
何が起きた?10月15日から第3報までの経緯
第2報までは「会員情報の流出」でしたが、第3報で被害の範囲を調べる対象が広がりました。流出が確認された人には、確認でき次第、個別に連絡があると案内されています。
流出した情報は?クレジットカードは大丈夫?
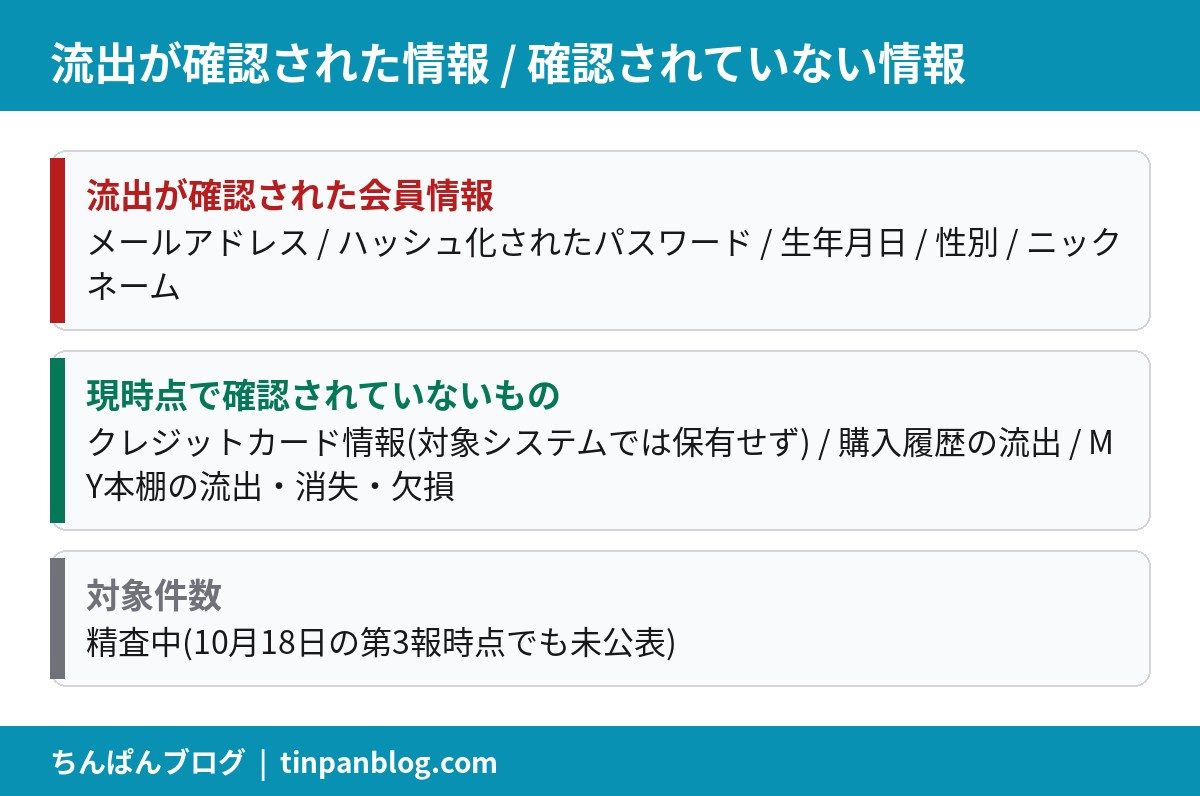
画像: 公式発表(第2報・第3報)をもとに編集部が作成
流出が確認された5項目
- メールアドレス
- ハッシュ化されたパスワード
- 生年月日
- 性別
- ニックネーム
「ハッシュ化されたパスワード」とは、元のパスワードをそのまま保存せず、元の内容を読み取れない形に変換したものです(公式の説明)。そのまま読めるわけではありませんが、一般論として、短い・推測されやすいパスワードは照合によって割り出される可能性があります。シーモアで使っていたパスワードが単純だった場合は、変更しておくほうが安全です。
現時点で確認されていないもの
クレジットカード情報は、今回の対象システムでは保有しておらず流出していません。購入履歴の流出や、MY本棚の流出・消失・欠損も、第3報の時点で確認されていません。ただし、ログの精査が続いているため、この線引きは今後の続報で変わる可能性があります。
自分は対象?確認方法は?
公式発表には、利用者が自分で対象かどうかを調べる専用ページや窓口の記載はありません(10月18日時点)。流出が確認された人には、確認でき次第、公式から連絡するとされています。
対象件数も精査中で公表されていないため、現時点で「自分は対象外」と判断する根拠はありません。コミックシーモアに会員登録している人は、対象かもしれない前提で次の対策を済ませておくのが現実的です(編集部の判断)。
今すぐやるべき対策は?
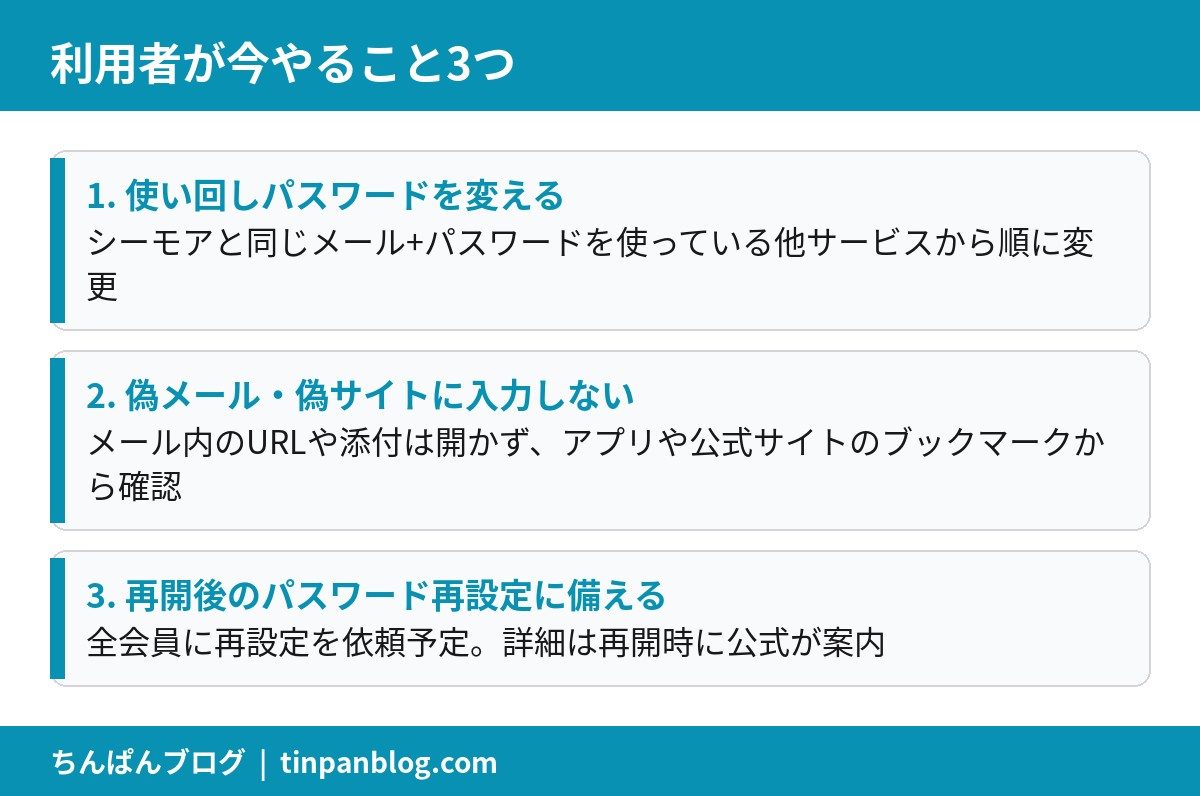
画像: 公式発表をもとに編集部が作成
シーモアだけで使っていたパスワードなら、他サービスの変更は不要です。この対策の効果が大きいのは、複数のサービスで同じメールアドレスとパスワードを使っている人です。
いつ再開する?停止中の読書はどうなる?
第3報によると、原因は特定でき、同様の不正アクセスと被害拡大を防ぐ措置を実施しています。ただし、再開にはさらなる安全性の確保と関係機関との調整が必要で、現時点で正確な再開日時を伝えるのは困難としています。再開日時は確定次第、公式が知らせるとのことです。
再開の手順は、安全性が確保された段階で、購入済み書籍のWEBでの閲覧から順次再開する方針です。アプリや新規購入などが同時に戻るとは限りません。停止中のポイントやクーポンの有効期限の扱いについては、公式発表に記載がないため、公式の続報で確認してください。
この件で正直に言えること・言えないこと
分かっていないこと: 対象件数、流出が確認された人の範囲、ログファイルに会員情報が含まれていたかどうか、再開日時。これらは第3報の時点で公式も確定させていません。憶測で数字を書かないため、続報が出た段階でこの記事を更新します。
なお、同じ10月18日には電子書籍レンタルサイト「Renta!」も臨時サーバーメンテナンスでサービスを一時停止したと報じられています(coki)。Renta!の告知は不正アクセスや情報流出に触れておらず、コミックシーモアの件との関係は分かっていません。混同しないよう注意してください。
よくある質問
Q. 退会すれば安全になりますか?
公式発表には、退会に関する案内や、退会後のデータの扱いについての記載はありません。停止中に手続きできるかも不明のため、まず他サービスのパスワード変更を優先し、退会は再開後の案内を確認してから判断するのが無難です。
Q. 購入した漫画は読めなくなりますか?
購入履歴の流出やMY本棚の流出・消失・欠損は、第3報の時点で確認されていません。再開時には、購入済み書籍のWEBでの閲覧から順次再開する方針です。
Q. 偽メールかどうか、どう見分ければいいですか?
メールの本文にあるURLを押さないこと、が最も確実です。気になる場合は、アプリや公式サイトに自分でアクセスして、お知らせを確認してください。身に覚えのないメールの添付ファイルは開かないでください。
あわせて読みたい
- 【バーガーキング】アプリ会員情報1118万件漏えい|対象と今すぐやること
- 【ソースネクスト2251万件漏えい】対象は?確認方法と今すぐの対策
- 【スカイチケット】クレカ情報6140人流出|対象者と今すぐの対策
- 【楽天モバイル情報漏えい】過去契約者も通知対象|確認方法と対策
- 【カーセンサー停止】不審アクセスの影響と復旧見込み|今できる対策
まとめ
・クレカ情報、購入履歴、MY本棚は、10月18日時点で流出・消失・欠損の確認なし
・対象件数は精査中、サービス再開日は未定。再開は購入済み書籍のWEB閲覧から順次
・やることは、使い回しパスワードの変更、不審メールの警戒、再開後の公式経由での再設定
・続報(第4報など)が出たら、この記事を更新します
参考・出典
- NTTソルマーレ『コミックシーモア』会員情報の流出に関するお詫びとお願い(第2報)・2026年10月16日
- NTTソルマーレ『コミックシーモア』会員情報の流出に関するご報告(第3報)・2026年10月18日
- ITmedia NEWS「コミックシーモア、会員のメールアドレスや生年月日など流出 件数は精査中」・2026年10月16日
- coki「コミックシーモアに続きRenta!も停止」・2026年10月19日
コメントを残す