2026年10月19日 公開(情報は10月16日の日本経済新聞社発表時点)
日本経済新聞社は2026年10月16日、システム開発に利用するクラウドサービスが不正アクセスを受け、約183万件の情報が漏洩したと発表しました。ただし、このうち氏名などを含む個人情報は約15万件で、残る約168万件は単体では個人を特定できない識別子のみです。この記事では、対象になるのは誰か、自分が該当するかどうかの確認方法、今すぐやるべき対策を、公式発表をもとに整理します。
結論
- 183万件は「人数」ではなく「件数」。個人情報にあたるのは約15万件(うちメールアドレス入り約12万件)
- 日経は「漏洩が確認された方には個別にお知らせする」としており、現時点で利用者が自分で照会できる窓口は公表されていない
- クレジットカード情報は含まれず、16日時点で二次被害は確認されていない。ただし日経を装うメールには警戒が必要
- 10月4日に発表された「なりすましメール9000件・1646人」の件とは別の事案
この記事の流れ
何が起きたか / 183万件の内訳 / 対象者と確認方法 / 10月4日の事案との違い / 今すぐの対策 / この情報の限界 / Xでの反応 / よくある質問 / まとめ
何が起きた?発表内容と時系列
日経の公式お知らせ(2026年10月16日付)によると、同社がシステム開発に利用するクラウドサービスが不正アクセスを受けました。原因は、クラウドサービスにアクセスするための認証情報(ID・パスワードに相当する、ログインのための情報)が「何らかの方法で窃取された」ことです。攻撃者はその認証情報を使ってログインし、クラウド上に保管されていた個人情報が漏洩しました。
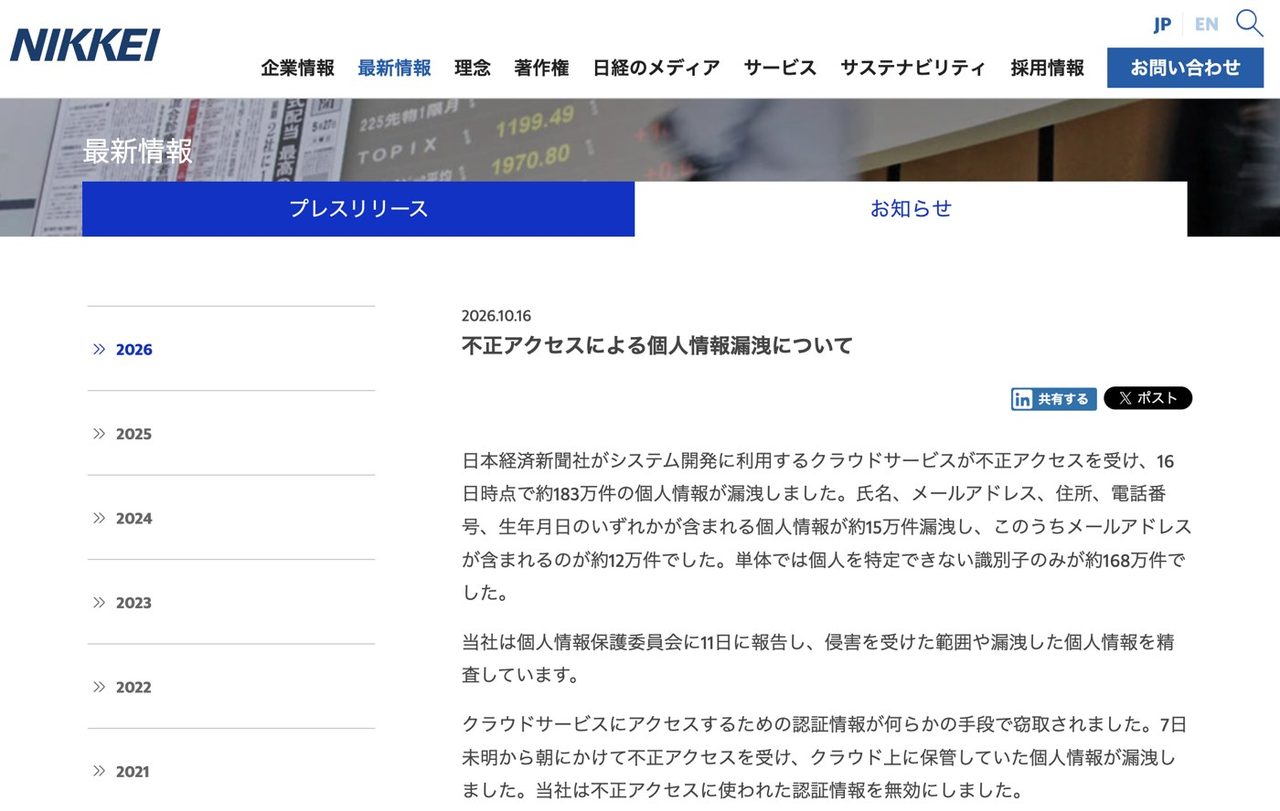
画像出典: 日本経済新聞社公式サイト(INTERNET Watch掲載のキャプチャ)
10月7日 未明から朝
窃取された認証情報を使った不正アクセスが発生
10月11日
個人情報保護委員会に報告
10月16日
公式サイトで公表。不正アクセスに使われた認証情報は無効化済み。漏洩した個人情報の悪用などの二次被害や、システム停止・データ改ざんの異常は16日時点で確認されていない
注目したいのは、侵入されたのが「システム開発に利用するクラウドサービス」と説明されている点です。ただし具体的なサービス名や、どの利用者の情報が保管されていたかは明かされていません。また、認証情報がどう盗まれたのかは公表されておらず、フィッシングが原因だったのかも分かっていません。日経は被害範囲と漏洩した個人情報を現在も精査中としています。
183万件の内訳|「人数」ではなく「件数」
見出しの「183万件」だけを見ると183万人分の氏名や住所が流出したように読めますが、内訳は大きく異なります。公式発表の数字を整理すると次の通りです。
個人情報(氏名・メールアドレス・住所・電話番号・生年月日のいずれかを含む)
約15万件
そのうちメールアドレスを含むもの
約12万件
単体では個人を特定できない識別子のみ
約168万件
合計
約183万件(約15万件+約168万件)
画像出典: ITmedia NEWS
公式発表は「氏名、メールアドレス、住所、電話番号、生年月日のいずれかが含まれる」という書き方です。つまり、15万件の全てに氏名と住所と生年月日が揃っているとは限りません。また、件数は漏洩した情報の数であり、実際に影響を受けた人の数は発表されていません。1人が複数件に含まれる可能性もあるため、「183万人」「15万人」という言い換えは正確ではありません。
なお、約168万件の「識別子」が具体的に何を指すのかは、公式発表では説明されていません。単体で個人が特定できなくても、他の情報と結びつけば特定につながる可能性は残るため、軽く見ないほうが安全です。
対象者は?自分が該当するかの確認方法
公式発表に「対象はこのサービスの利用者」という記載はなく、日経電子版の購読者に限られるのか、法人契約者や取引先、イベント参加者なども含むのかは、公表情報からは分かりません。読者が自分で該当を調べる公式の照会ツールも、2026年10月19日時点では確認できませんでした。
確認の手順
- 日経からの個別通知を待つ。日経は「漏洩が確認された方には個別にお知らせ」するとしています。通知が届いた人が、確認された対象者です。
- 通知の真偽は公式の窓口側から確かめる。通知メールを名乗るメッセージが届いても、本文のリンクは開かず、公式サイトのお知らせ(日本経済新聞社「不正アクセスによる個人情報漏洩について」)からお問い合わせフォームに進んで確認します。
- 心当たりを整理する。過去に日経のサービス(電子版、メルマガ、セミナー・イベント、取材・取引など)でメールアドレスや氏名を登録した覚えがあるか振り返っておくと、通知が来た時や不審なメールが来た時に判断しやすくなります。
- 通知が来なくてもすぐ安心しない。調査は継続中で、範囲が更新される可能性があります。続報は公式サイトで確認してください。
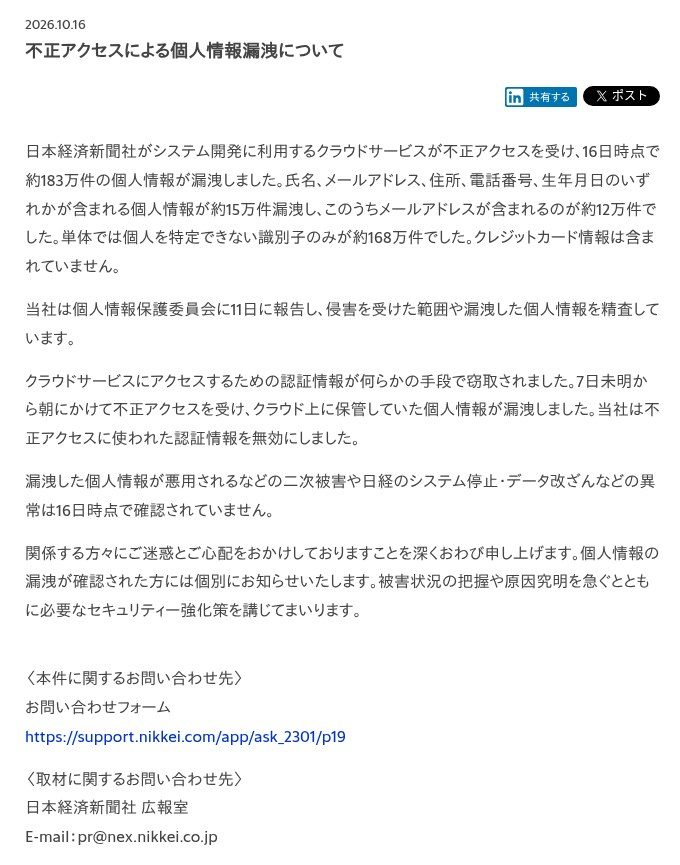
画像出典: 日本経済新聞社公式サイト(筆者によるページ撮影)
問い合わせ先は2系統で、本件については上記のお問い合わせフォーム、取材に関しては日本経済新聞社 広報室のメールアドレスが案内されています。一般の読者が状況を確認したい場合は、前者のフォームが窓口です。


10月4日発表の日経の事案とは別件
日経は直前の10月4日にも、Microsoft 365アカウントへのサイバー攻撃(なりすましメール約9000件)と、Google Workspaceからの情報漏洩の疑い(1646人分)を発表していました。今回の発表と数字が似て見えるため混同されがちですが、別の事案として整理するのが妥当です。詳細は日経新聞社情報漏えいの対象は?なりすまし9000件・1646人漏えい疑いにまとめています。
10月4日発表の事案
Microsoft 365のなりすましメール約9000件(通数)と、Google Workspaceの1646人分。対象は主に社員・取引先・取材先
10月16日発表の事案(今回)
システム開発用クラウドへの不正アクセス。10月7日未明から朝に発生。個人情報約15万件+識別子のみ約168万件
両者が同一の攻撃者によるものか、共通の侵入経路があったのかは、公式には説明されていません。現時点で「つながっている」とも「無関係」とも断定できないため、続報を待つ必要があります。
今すぐやるべき対策|日経を装うメールに注意
公式発表では悪用などの二次被害は確認されていません。しかし、氏名とメールアドレス、電話番号などが組み合わさった情報が漏洩している以上、「通知」や「お詫び」を装う偽メール・偽SMSが出回りやすい局面です。次の順で備えておくと安全です。
1. メール・SMS内のリンクを開かない
「日経から重要なお知らせ」「情報漏洩の確認」といった件名でログインを求められても、リンクからは入らない。公式サイトをブックマークやアプリから開き直す
2. 送信元とURLのドメインを確認する
表示名が日経でも、送信元アドレスやリンク先のドメインが違えば偽物。クレジットカード番号やパスワードをメール経由で尋ねられたら詐欺を疑う(今回、クレジットカード情報は漏洩に含まれていない)
3. 日経のIDと同じパスワードを他で使っていないか確認する
公式発表の漏洩項目にパスワードは挙げられていませんが、使い回しがあるなら念のため変更しておく。多要素認証(ワンタイムコードなど追加の本人確認)が使えるサービスは有効にする
4. 不審な電話にも警戒する
電話番号を含む情報が漏洩した可能性があるため、日経や関係機関を名乗る電話で個人情報を聞かれても、その場で答えず、公式窓口にかけ直す
5. 続報を公式サイトで確認する
調査結果によって件数や対象が更新される可能性がある。日経公式の最新情報ページを定期的に見る
知っている相手の正規アドレスから届いたメールでも、リンク先が偽サイトの場合があります。他社の事案ですが、コミックシーモア情報流出の対象と対策でも同様の偽メール警戒が必要でした。
この情報の限界|分からないこと・向かない人
分からないこと
対象サービスや利用者の範囲、168万件の識別子の中身、認証情報が盗まれた経路、自分が対象かを調べる方法。いずれも2026年10月19日時点で公表されていません
この記事が向かない人
「自分が対象かをすぐ判定したい」人。現状では日経からの個別通知を待つしかなく、この記事も判定はできません。個別の被害に対する補償や賠償に関する案内も、発表には含まれていません
過度に心配しなくてよい点
クレジットカード情報は含まれず、16日時点で悪用は確認されていません。まずは偽メールに引っかからないことが最優先です
Xでの反応
発表直後のXでは、報道各社のニュースを共有する投稿が中心でした。目立った反応としては、日経が10月4日にも社員や取引先の情報流出を公表したばかりだったことを挙げ、「今月に入って2度目で、これは本当に『また』という印象」という趣旨の投稿がありました。続けて発表されたことへの受け止めが読み取れますが、前述の通り2件が関連するかどうかは公式には示されていません。
よくある質問
日経電子版を契約していなくても対象になりますか?
公式発表には対象サービスの記載がなく、現時点では分かりません。日経が漏洩を確認した人に個別に連絡するとしているため、その通知の有無で判断することになります。
パスワードやクレジットカード情報は漏れましたか?
クレジットカード情報は含まれていないと公式に明記されています。パスワードは、公式が挙げた漏洩項目(氏名、メールアドレス、住所、電話番号、生年月日)には入っていません。
183万人が被害に遭ったのですか?
いいえ。183万は件数で、人数ではありません。個人情報にあたるのは約15万件、残る約168万件は単体では個人を特定できない識別子のみです。
日経の問い合わせ窓口はどこですか?
本件は公式お知らせに記載のお問い合わせフォームです。詳細は公式のお知らせページで確認できます。
あわせて読みたい
- 日経新聞社情報漏えいの対象は?なりすまし9000件・1646人漏えい疑い
- 楽天ドライブ不正アクセスの対象は?保存データ1.5万件閲覧・パスワードも
- infoQ(GMO)94万件漏えいの対象は?パスワード流出・ポイント不正交換と今すべき対処
- 【コミックシーモア】情報流出の対象と対策|パスワード変更と偽メール注意
まとめ
- 日経は10月16日、システム開発用クラウドへの不正アクセス(10月7日未明から朝)で約183万件が漏洩したと発表
- 内訳は個人情報約15万件(メール入り約12万件)と、識別子のみ約168万件。クレジットカード情報は含まれない
- 対象者には日経が個別に通知する。通知を名乗る偽メールを避けるため、リンクは開かず公式窓口から確認する
- 10月4日発表の事案とは別件。調査は継続中のため続報を確認する
参考・出典
- 日本経済新聞社「不正アクセスによる個人情報漏洩について」(2026年10月16日)
- INTERNET Watch「日経新聞社、クラウドサービスへの不正アクセスで約183万件の個人情報漏えい」
- ITmedia NEWS「日経新聞、不正アクセスで183万件の個人情報流出」
調査は継続中のため、件数や対象は今後変わる可能性があります。最新の状況は日本経済新聞社の公式発表でご確認ください。
コメントを残す