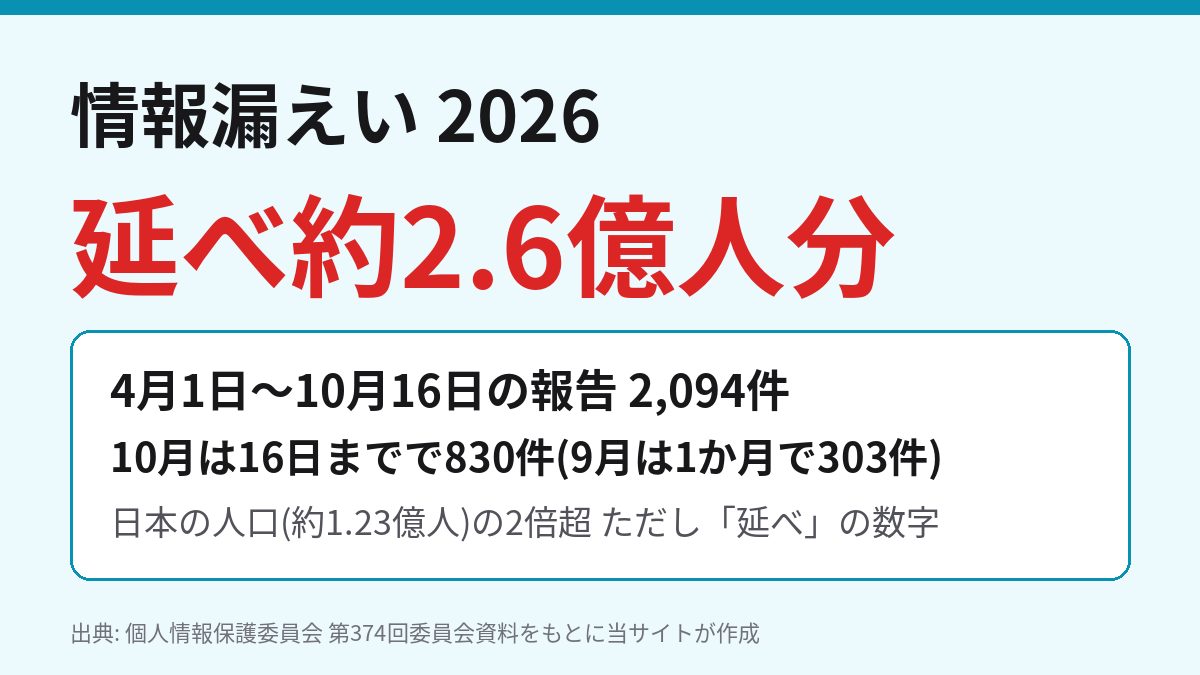
個人情報保護委員会が、2026年度の不正アクセスによる個人データの漏えい等の報告が、4月1日から10月16日までで2,094件、対象は延べ約2億6,000万人分に達したと公表しました。日本の人口の2倍を超える数字ですが、実際の被害者数ではなく「延べ」の合計です。
(2026年10月30日 公開)
・4月1日〜10月16日の報告は2,094件・延べ約2.6億人分(速報値)。昨年度1年間の1,256件をすでに上回った
・増えているのは10月。16日までで830件と、9月1か月(303件)の約2.7倍
・「2.6億人」は同じ人の重複や漏えいのおそれを含む延べ数。日本の2倍の人が被害に遭ったという意味ではない
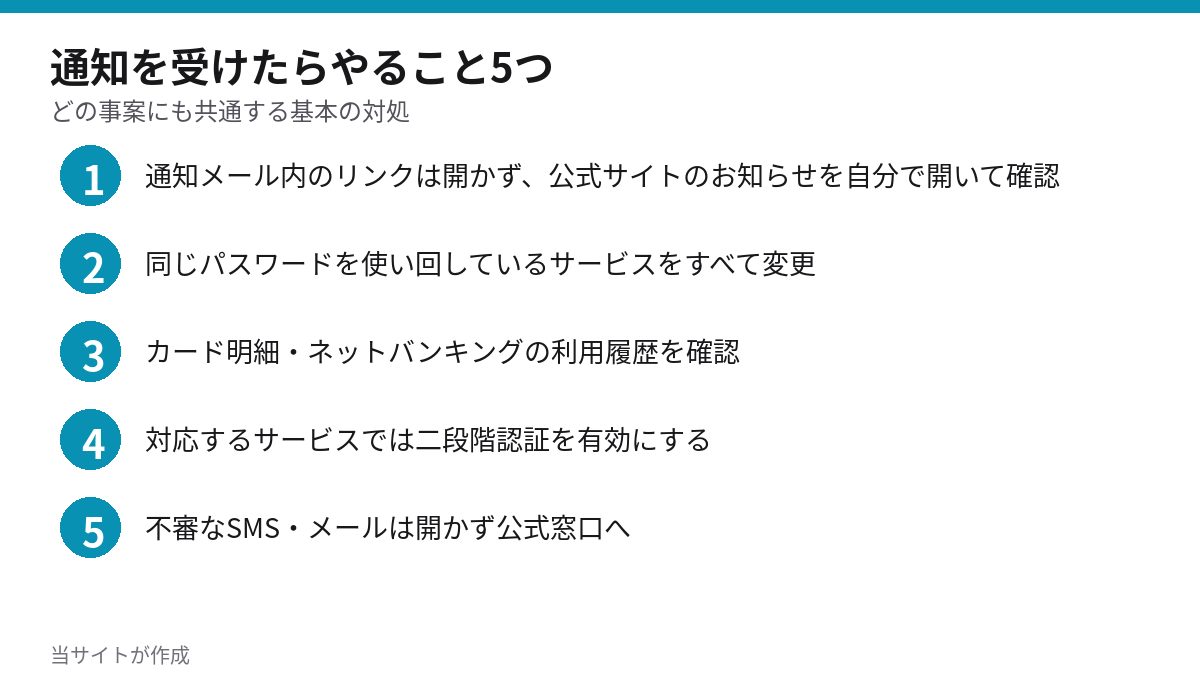
・やることは事案が違っても共通。通知のリンクは開かず、公式サイトで確認し、パスワードの使い回しを変更する
目次
- 延べ2.6億人分とは?個人情報保護委員会の集計
- 10月に急増した中身(月別の報告件数)
- 漏えいの規模別に見ると
- 「延べ2.6億人」の正しい読み方
- 10月に公表された主な事案の一覧
- 委託先経由の事案が目立つ点
- 通知を受けたらやること5つ
- この記事で分からないこと
- よくある質問
- まとめ
画像出典: 個人情報保護委員会 第374回委員会資料をもとに当サイトが作成
延べ2.6億人分とは?個人情報保護委員会の集計
個人情報保護委員会は2026年10月28日の第374回委員会で、参考資料として「最近の不正アクセスによる個人データの漏えい等の傾向」を示しました(委員会の開催ページ)。事業者が同委員会に報告した、不正アクセスによる漏えいまたは漏えいのおそれの件数をまとめたものです。
ITmedia NEWSや朝日新聞、CNET Japanなどもこの資料に基づいて報じています。半年強で昨年度1年分の1.7倍にあたる件数に達しており、報告の数そのものが増えている状況です。
10月に急増した中身(月別の報告件数)
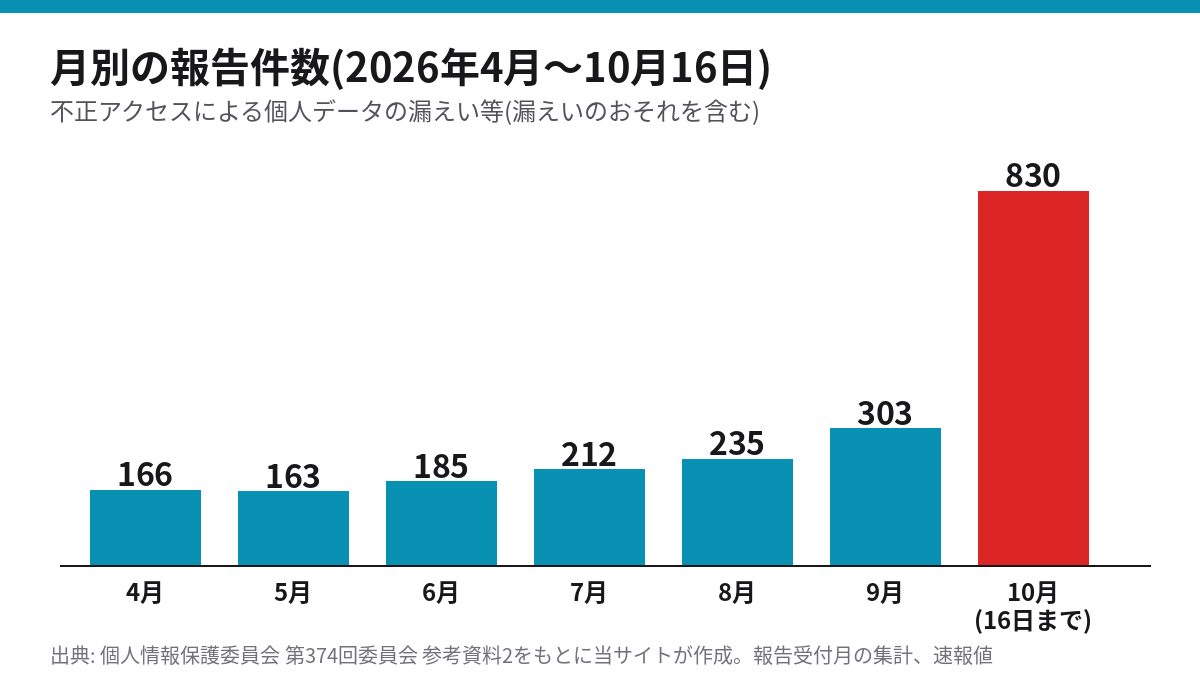
月別の報告件数は、4月が166件、5月が163件、6月が185件、7月が212件、8月が235件、9月が303件と、じわじわ増えてきました。10月は16日までで830件と、突出しています。
画像出典: 個人情報保護委員会 第374回委員会 参考資料2をもとに当サイトが作成
| 月 | 件数 / 1日あたり |
|---|---|
| 9月(30日間) | 303件 / 約10件 |
| 10月(16日間) | 830件 / 約52件 |
1日あたりに直すと、9月は約10件、10月は約52件で、5倍ほどのペースです。10月の報告だけで、集計期間全体の約4割を占めます。なお、これは報告を受け付けた月の集計で、不正アクセスが起きた月ではありません。
漏えいの規模別に見ると
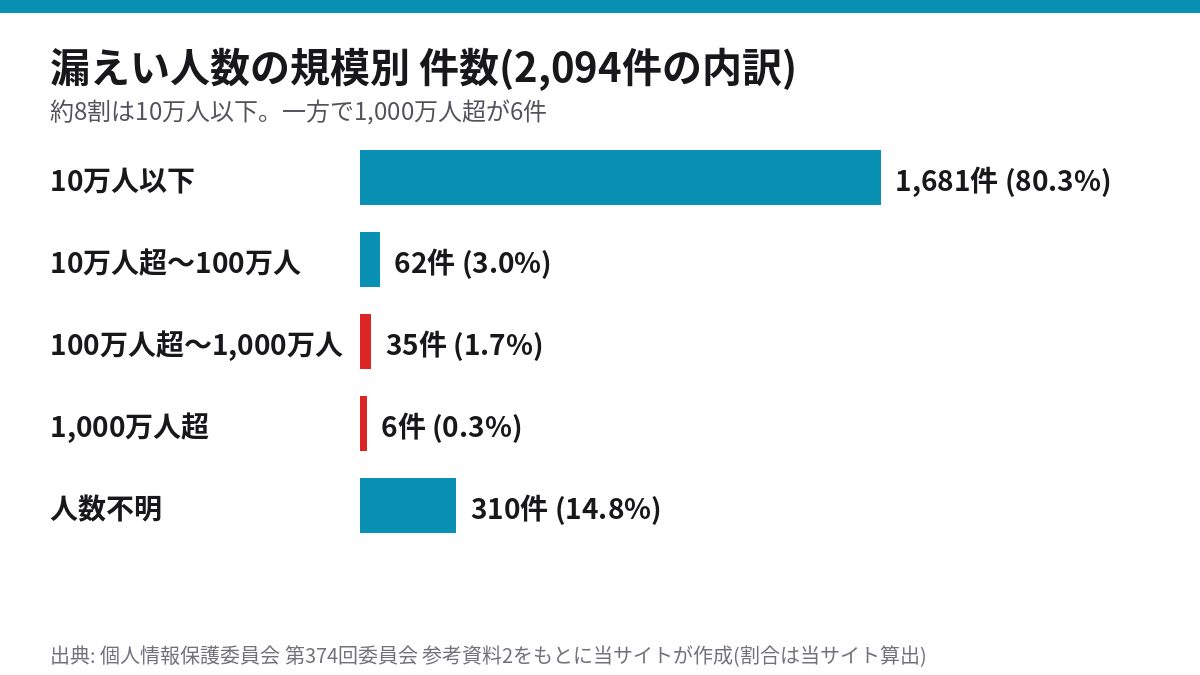
対象人数の規模別では、10万人以下が1,681件と全体の約8割を占めます。一方、1,000万人を超える事案が6件、100万人超から1,000万人以下が35件あります。人数が分からない(調査中などの)事案も310件あります。
画像出典: 個人情報保護委員会 第374回委員会 参考資料2をもとに当サイトが作成(割合は当サイト算出)
| 対象人数 | 件数(割合) |
|---|---|
| 10万人以下 | 1,681件(約80.3%) |
| 10万人超〜100万人 | 62件(約3.0%) |
| 100万人超〜1,000万人 | 35件(約1.7%) |
| 1,000万人超 | 6件(約0.3%) |
| 人数不明 | 310件(約14.8%) |
延べ2.6億人分という数字の大半は、数としては少ない100万人超の大規模事案が占めていると考えられます。件数が多いのは小規模な事案で、1件あたりの対象は数万人以下です。(この点は当サイトの推測で、資料に人数別の合計は示されていません。)
「延べ2.6億人」の正しい読み方
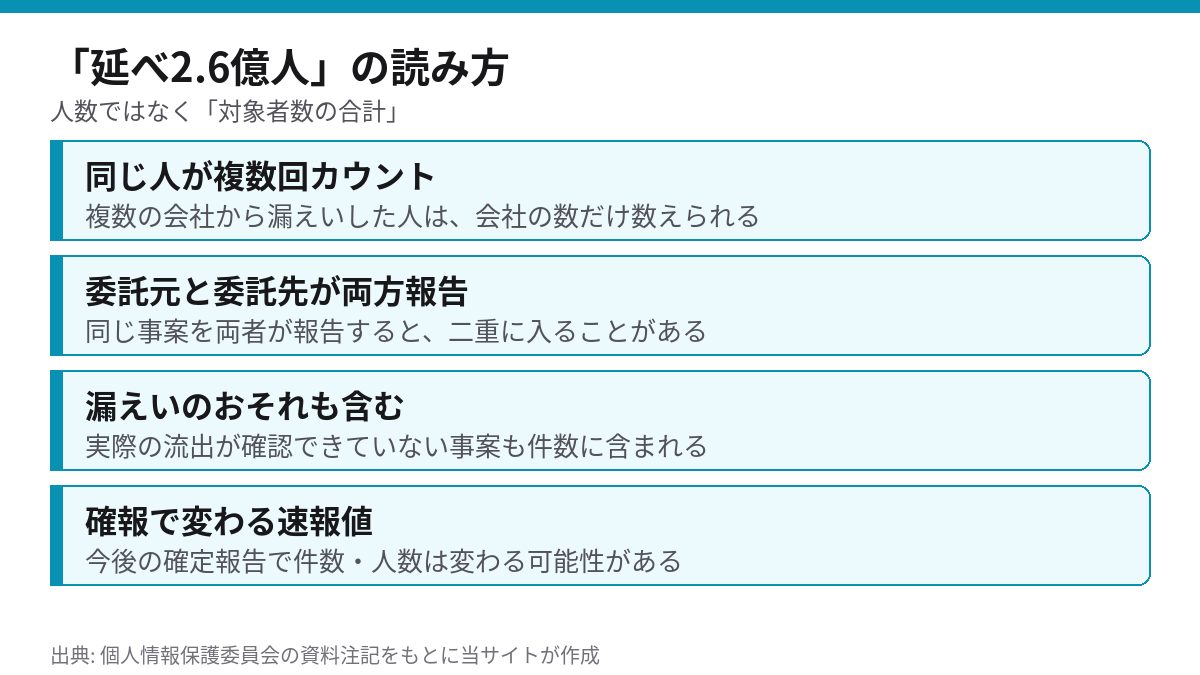
資料には、数字を読むときの注意が明記されています。「約2.6億人」を日本の人口と比べて驚く前に、次の4点を押さえておく必要があります。
画像出典: 個人情報保護委員会の資料注記をもとに当サイトが作成
なお、資料には原因や手口の内訳は示されていません。なぜ増えているのかを数字から断定することはできません。背景の解説は なぜ不正アクセス・情報漏えいが急増?2026年の原因をわかりやすく解説 にまとめています。
10月に公表された主な事案の一覧
以下は、当サイトで取り上げた主な事案を、各社の発表日の新しい順に並べたものです。件数は各社が公表した最大値や集計方法が異なるため、足し合わせることはできません。また、個人情報保護委員会の集計は10月16日までの報告分なので、それ以降に公表された事案(10月26〜28日分など)は含まれません。
対象と確認方法を見る
対象と対処法を見る
対象者と対処法を見る
対象の確認方法を見る
対象の確認方法を見る
対象者の確認を見る
対象の確認方法を見る
対象と確認方法を見る
確認と対処法を見る
対象と対策を見る
委託先経由の事案が目立つ点
一覧を並べると、委託先や外部システムを経由した事案が複数あります。ガンダムベースとスマートEXは、メール配信を委託していたユミルリンクが関わっています。JALはスペインの予約システム(Amadeus)、第一興商は委託先の日本コロムビア、えきねっとなどはIDCフロンティアが関わった事案でした。
自社のサービスが安全でも、メール配信や予約システムの外部事業者が侵入されると、利用者の情報が漏れます。利用者の側からは見えない部分で、自分で防ぎようがありません。IPAの「情報セキュリティ10大脅威2026」でも、サプライチェーンや委託先を狙う攻撃が上位に挙がっています。
利用者にできるのは、漏れた後の被害を小さくすることです。その基本を次にまとめます。
通知を受けたらやること5つ
画像出典: 当サイトが作成
カードの本人認証については、楽天カードが2027年2月から固定パスワード方式の3Dセキュアを順次廃止し、SMSのワンタイムパスワードへ切り替える方針を発表しています。詳しくは 【楽天カード】3Dセキュア固定パスワード廃止|切り替え方法は? を参照してください。
この記事で分からないこと
- 自分の情報が漏れたかどうか(各社の個別通知や公式のお知らせで確認する必要がある)
- 増加の原因や手口(委員会の資料には内訳がなく、断定できない)
- 10月17日以降に報告された件数(今回の集計に含まれていない)
- 省庁経由で報告された事案を含む、国内全体の件数(今回の数字は民間事業者の直接報告のみ)
本記事の月別・規模別の割合や1日あたりの件数は、公表された数字をもとに当サイトが計算したもので、委員会が公表した値ではありません。
よくある質問
Q. 日本人の2倍の人が被害に遭ったということですか?
いいえ。延べ人数なので、同じ人が複数の事案でカウントされます。委託元と委託先の二重報告も含まれ、実際の被害者数はこれより少なくなります。ただし、正確な人数は資料からは分かりません。
Q. 10月だけ急に増えたのはなぜですか?
資料には理由は示されていません。9月までもじわじわ増えており、10月は報告が一気に増えています。報告を受け付けた月の集計である点にも注意が必要です。
Q. 自分が対象か分かりますか?
多くの事案では、対象者に個別にメールや書面で通知されます。通知がなくても、公式サイトのお知らせに対象サービスの範囲が載っています。上の一覧から、各事案の記事で対象の条件を確認できます。
まとめ
・10月は16日までで830件。9月の約2.7倍で、1日あたりでは約5倍のペース
・規模別では10万人以下が約8割。1,000万人超は6件
・「延べ」の数字には重複・二重報告・漏えいのおそれを含み、日本人の2倍が被害に遭ったわけではない
・通知を受けたら、リンクを開かず公式サイトで確認し、パスワードの使い回しを変えるのが共通の基本
参考・出典
- 個人情報保護委員会 第374回委員会(2026年10月28日)参考資料2「最近の不正アクセスによる個人データの漏えい等の傾向」
- ITmedia NEWS(2026年10月29日)
- 朝日新聞(Yahoo!ニュース)2026年10月29日
- CNET Japan(Yahoo!ニュース)
- Business+IT(Yahoo!ニュース)2026年10月29日
- NHKニュース(2026年10月29日)
※本記事は2026年10月30日時点の情報です。数値は速報値で、今後の確定報告で変更される場合があります。最新情報は個人情報保護委員会および各社の公式サイトでご確認ください。
コメントを残す