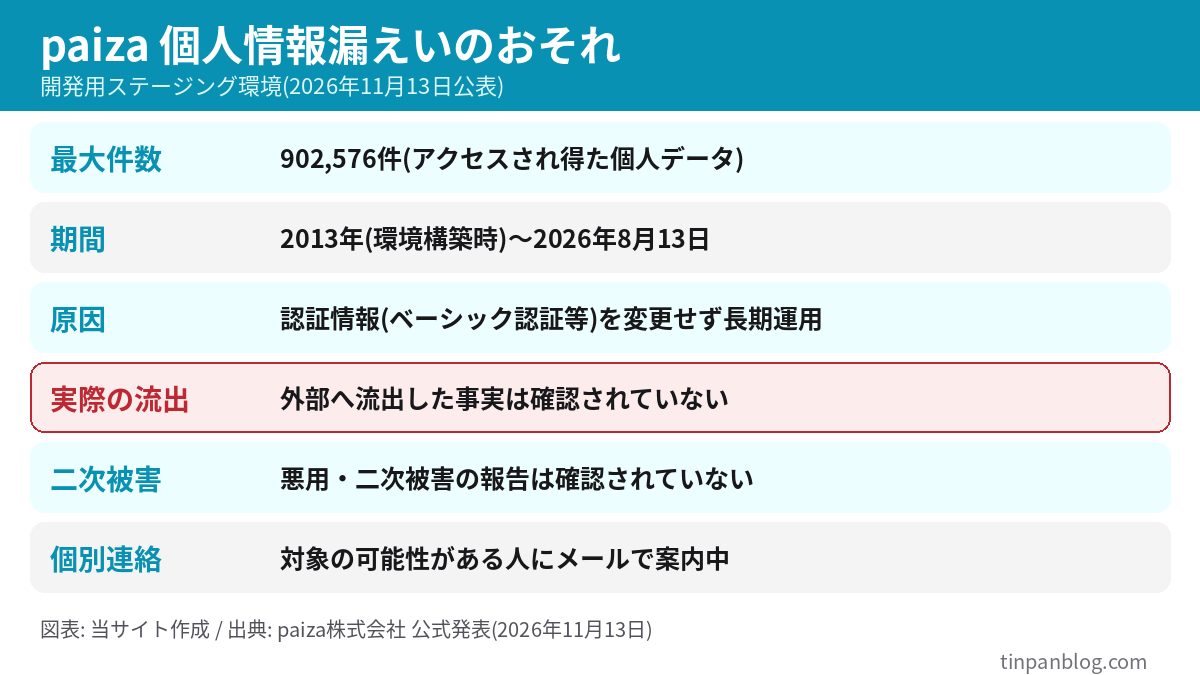
ITエンジニア向けの転職・学習サービスを運営するpaizaが2026年11月13日、開発用のステージング環境に保存されていた個人データ最大902,576件について、漏えいのおそれがあると公表しました。ITmedia NEWSが11月16日に報じ、「約13年続いた」ことも話題になっています。この記事では、paizaの公式発表を1項目ずつ読み込み、漏えいのおそれがある情報、項目ごとの期間、「守られていた」情報の例外、自分が対象かどうかの確認方法を整理します。
・最大件数は902,576件。「アクセスされ得る状態だった」件数で、外部へ流出した事実は確認されていないと公式は書いています
・対象期間は2013年(環境構築時)〜2026年8月13日。原因は、ステージング環境の認証情報(ベーシック認証等)を変えずに長期運用していたことです
・漏えいのおそれは、生年月日・性別・職歴・学歴・応募履歴・スキルチェック受験履歴など。氏名・住所・電話番号・メインのメールアドレス・パスワードはマスク処理されていたと公式は説明しています
・ただし一部の項目はマスク処理をしていない期間があったことも、公式に書かれています
・対象の可能性がある人にはメールで個別に案内。届かないときは[email protected]が問い合わせ窓口です
目次
- 何が起きた?発覚から公表までの経緯
- なぜ13年も続いた?原因
- 漏えいのおそれがある情報
- 項目ごとの対象期間
- 「守られていた」情報の読み方と例外
- 自分は対象?確認方法と問い合わせ先
- 今すぐやるべき対策
- 向かない人・注意点
- paizaが公表した再発防止策
- 同種の事案との違い
- まとめ
何が起きた?発覚から公表までの経緯
公式発表に載っている時系列は次のとおりです。きっかけは、paiza自身の検知ではなく、行政機関からの照会でした。
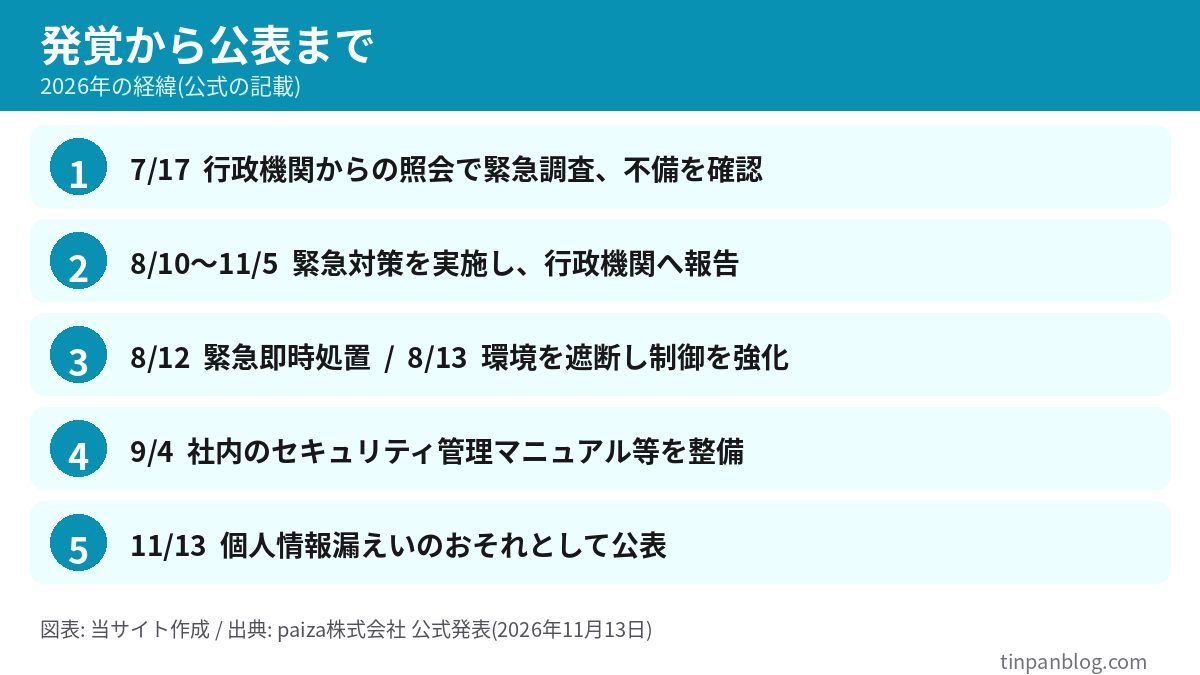
照会を受けた7月17日から公表まで、約4カ月かかっています。対象の可能性がある人にとっては、「対策は8月に終わっていたが、知らされたのは11月」という順番です。この間に不審な連絡があっても、原因に結びつけにくかった点は押さえておきたいところです。
なぜ13年も続いた?原因
公式発表の原因は、「動作検証環境における認証情報(ベーシック認証等)を変更せず長期間運用していたため、退職者等の第三者からアクセスされ得る状態が継続した」というものです。paizaは、「不適切な認証情報管理および権限運用が原因」と説明しています。
「外部から侵入された」事案とは違い、今回はアクセスされ得る状態だったことが問題とされています。公式は、現時点で外部へ具体的にデータが流出した事実は確認されていないと書いています。
漏えいのおそれがある情報
公式発表が挙げた項目を、まとめて整理しました。
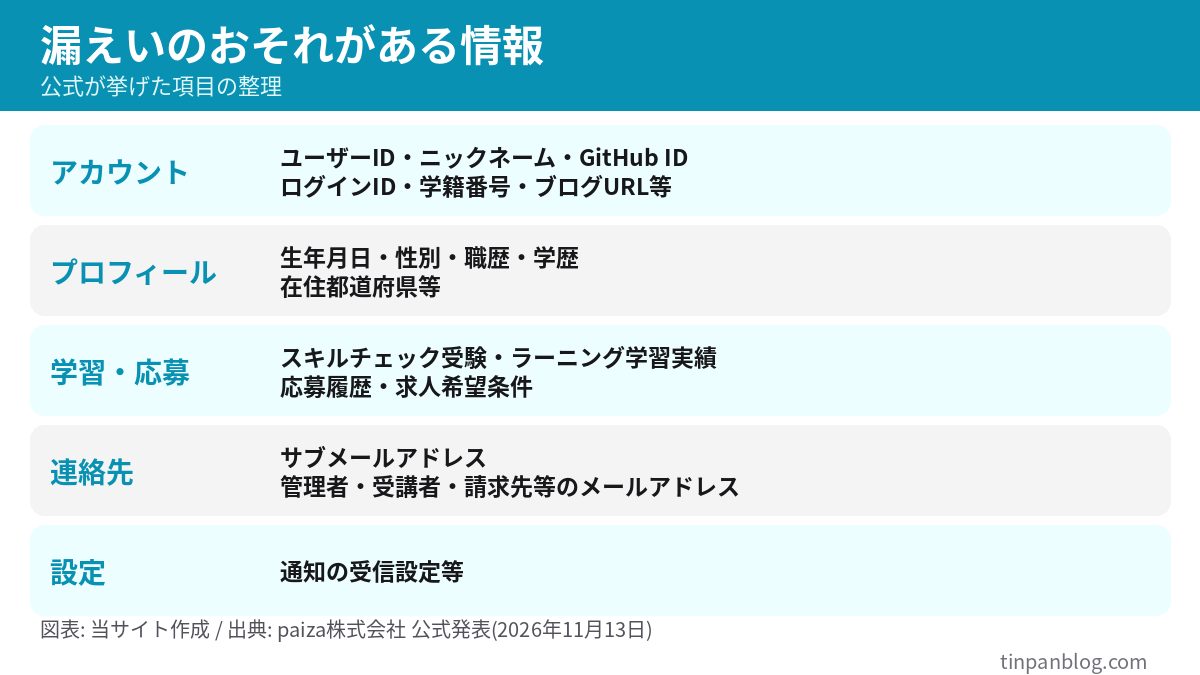
個人ユーザーでも法人の担当者でも、氏名・住所はマスクされていたと公式は説明しています。職歴や学歴、応募履歴は、本人が転職活動をしていた事実を示す情報です。
項目ごとの対象期間
公式発表は、一部の項目について、ステージング環境にその項目があった期間を書いています。ここが、他のニュース記事ではあまり拾われていない部分です。「全員の全項目が13年分」ではありません。
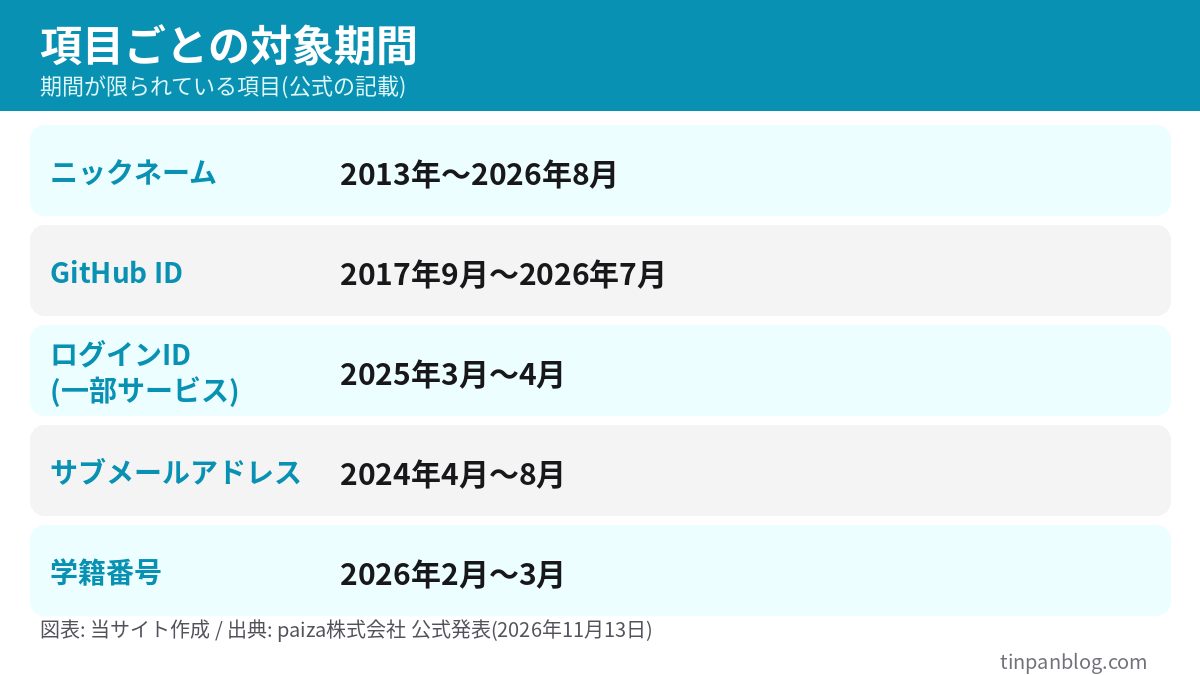
たとえば、サブメールアドレスは2024年4月〜8月の約5カ月分だけです。この期間より前後に登録・利用していた人は、その項目の影響範囲が小さくなります。一方で、期間が書かれていない項目(生年月日・職歴・応募履歴など)は、環境にデータがあった期間の記載がありません。
「守られていた」情報の読み方と例外
公式は、氏名・住所・電話番号・メインのメールアドレス・パスワードを「マスク処理を行っております」と説明しています。ただし、同じ公式発表には、「一部項目においてマスク処理の未実施期間が存在していたことが確認されています」とも書かれています。
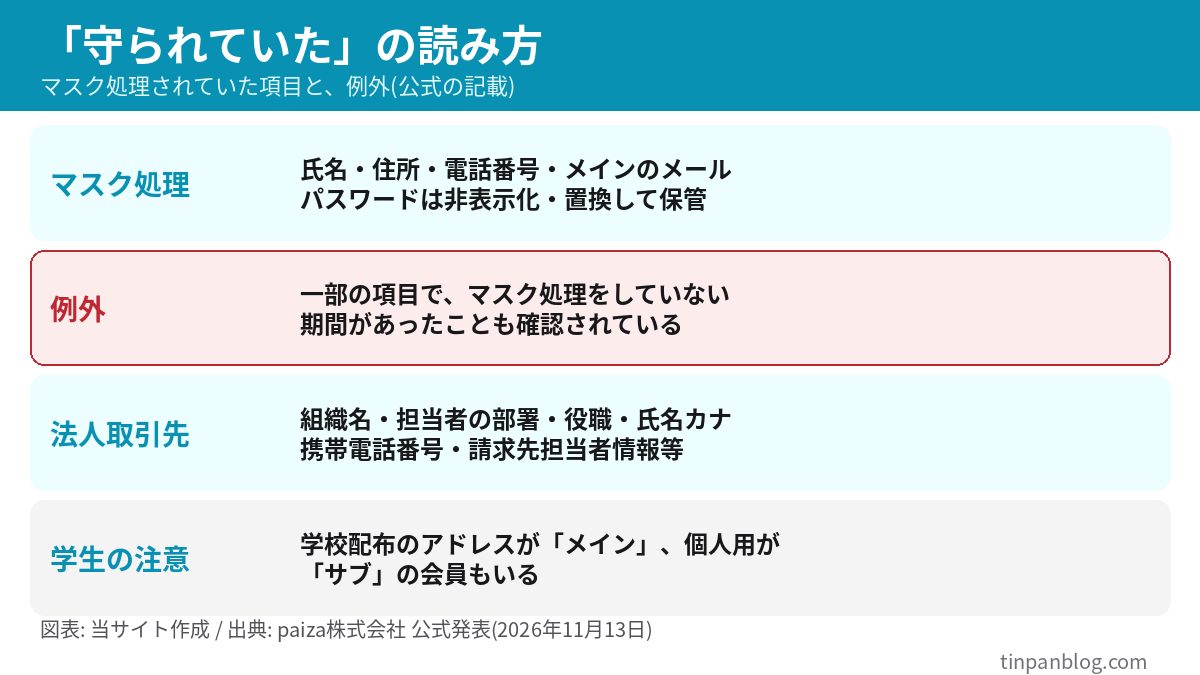
つまり「氏名・住所・電話番号は守られていた」という見出しだけを見て安心するのは早く、どの期間に、どの項目が対象だったのかを、paizaからの個別連絡で確認する必要があります。
自分は対象?確認方法と問い合わせ先
公式発表では、「本件事象の対象となる可能性があり、弊社が連絡先を把握しているお客様」に、メールで個別に案内を送っています。
自分が対象かどうかを、サイト上で入力して調べる仕組みは、公式発表には書かれていませんでした。
今すぐやるべき対策
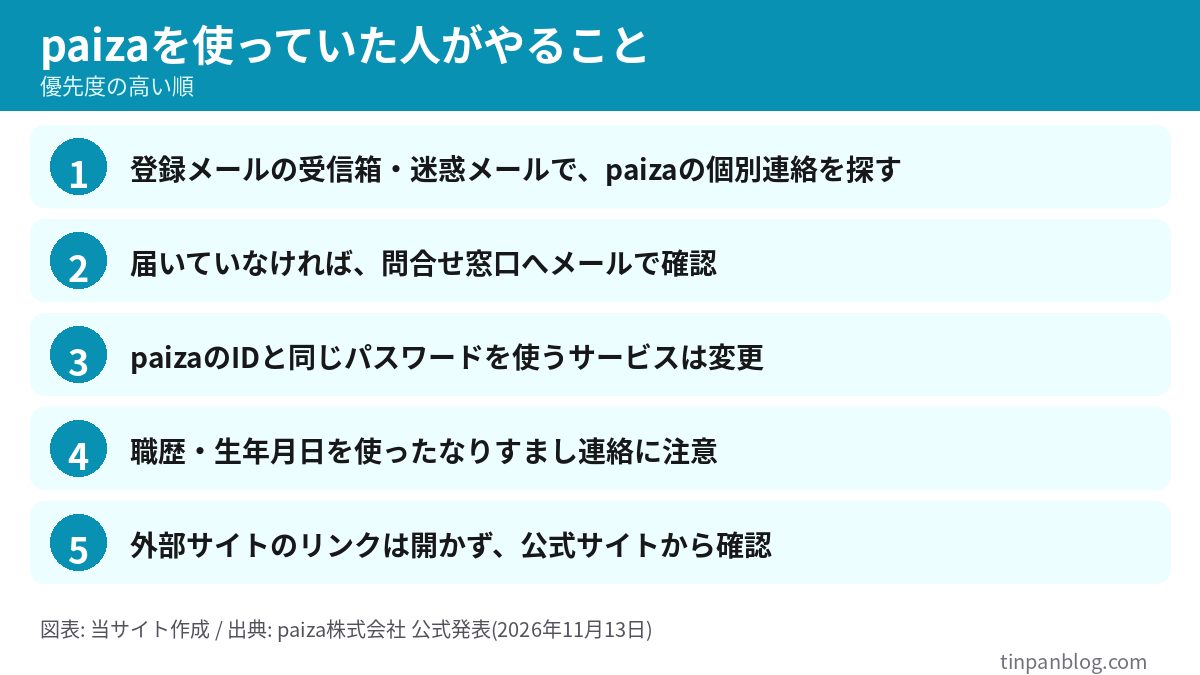
- paizaの個別連絡を探す: 登録メールの受信箱・迷惑メールフォルダ・学校メールを確認する
- 届かなければ窓口へ: [email protected] に、登録していた名前や時期を添えて確認する
- パスワードの使い回しを確認: パスワードは今回マスクされていたと説明されていますが、同じものをほかで使っているなら念のため変更する
- 職歴・生年月日・応募履歴を知っている前提の連絡に注意: 転職エージェントや企業人事を名乗るメール・SMSは、リンクを開く前に公式サイトの連絡先で確認する
- GitHub IDを使っている人: GitHubアカウントの二要素認証が有効か、見直しておく
向かない人・注意点
paizaが公表した再発防止策
同種の事案との違い
今年の大規模漏えいの多くは、外部からの不正アクセスによるものです。たとえば、日商ネット試験の最大98万人分やMaru-Janの185万人流出、RAGTAGの120万件がそうです。paizaの件は、退職者などがアクセスできる状態が続いていたことが原因で、運用の問題として語られている点が異なります。同じ11月に公表された京成電鉄の件は、京成スカイライナーの最大337万件でまとめています。
漏えいした企業が見舞金を出す例もあります。企業ごとの額の差は、情報漏えいの見舞金比較を見てください。今年の事案の全体像は、2026年の情報漏えい一覧で追えます。なお、paizaの公式発表には、見舞金や補償についての記載はありません。
まとめ
paizaの開発用ステージング環境は、2013年の構築時から2026年8月13日まで、退職者などの第三者がアクセスし得る状態でした。最大件数は902,576件で、外部への流出は確認されていません。氏名・住所・電話番号・メインのメールアドレス・パスワードはマスク処理されていた一方、一部の項目はマスク未実施の期間があったと公式は書いています。生年月日・職歴・学歴・応募履歴・スキルチェック実績などが、漏えいのおそれがある情報です。まずは登録メールでpaizaの個別連絡を確認し、届かなければ [email protected] に問い合わせてください。
件数・対象項目・対応状況は、変更される場合があります。最新の情報は、paizaの公式発表で確認してください。
あわせて読みたい
- 【京成スカイライナー】不正アクセス337万件|対象確認と買い方
- 【日商ネット試験】情報漏えい最大98万人分|対象者の確認方法と対処法
- 【Maru-Jan】不正アクセスで185万人流出|対象と対処法
- 【情報漏えい2026】延べ2.6億人分に急増|今年の事案一覧と対策
参考・出典
- paiza株式会社 開発用ステージング環境における個人情報漏えいのおそれに関するご報告とお詫び(公式・2026.11.13)
- ITmedia NEWS エンジニア転職のpaiza、最大90万件の個人情報漏えいのおそれ(2026.11.16)
公開: 2026年11月16日 / 最終更新: 2026年11月16日。
コメントを残す