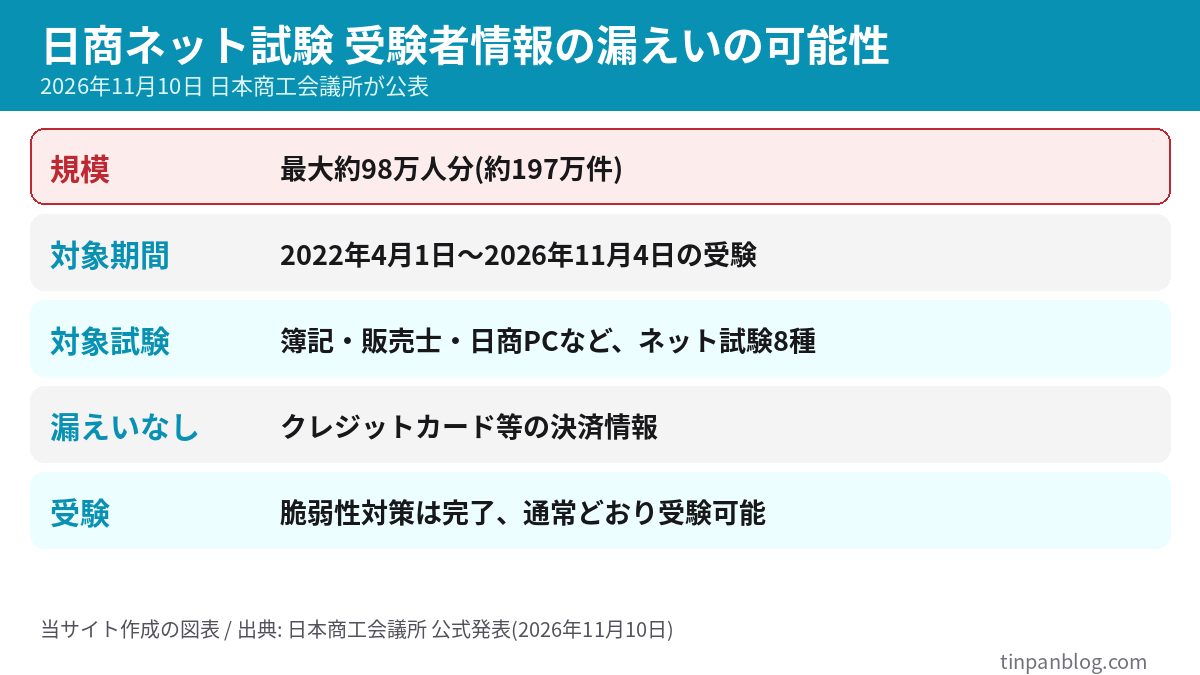
日本商工会議所は2026年11月10日、商工会議所ネット試験の管理システムに不正アクセスがあり、受験者情報が最大約98万人分(約197万件)漏えいした可能性があると公表しました。簿記をはじめとする8種類のネット試験が対象で、受験した時期によっては、自分も含まれているかもしれません。公式発表の記載をもとに、対象期間、漏えいのおそれがある情報、自分が対象かを判断する手順、今できる備えを整理します。
公開日: 2026年11月11日 / 最終更新日: 2026年11月11日。個別連絡の方法などの続報が出た場合は追記します。
・対象は、2022年4月1日〜2026年11月4日にネット試験(簿記・販売士・日商PCなど8種)を受けた人です
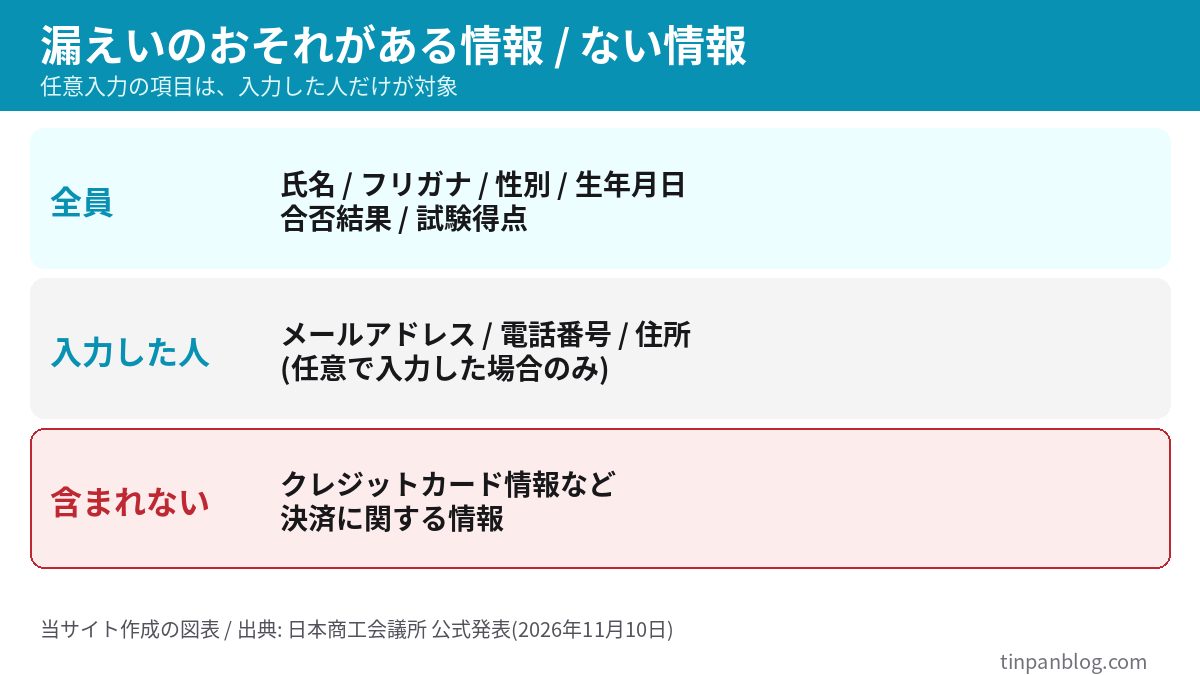
・漏えいのおそれがあるのは、氏名・フリガナ・性別・生年月日・合否結果・試験得点と、任意で入力したメールアドレス・電話番号・住所です
・クレジットカードなど決済に関する情報は含まれません。現時点で、漏えいの事実や不正利用は確認されていません
・ネット試験は通常どおり受験できます。やるべきことは、身に覚えのないメール・SMS・電話への警戒です
目次
- 1. 何が起きたのか(時系列)
- 2. 対象になる試験と期間
- 3. 漏えいのおそれがある情報・ない情報
- 4. 自分が対象かを確認する3つの手順
- 5. 今すぐやるべき対策
- 6. 受験への影響と問い合わせ先
- 7. 注意したい点・向かない対応
- 8. まとめ
1. 何が起きたのか(時系列)
公式発表によると、試験の予約や受験結果の管理に使われるシステムに第三者が不正アクセスし、不正なプログラムが設置されました。対象は、ネット試験施行機関が試験予約や受験結果の管理に使うシステムです。公式が示す流れは次のとおりです。
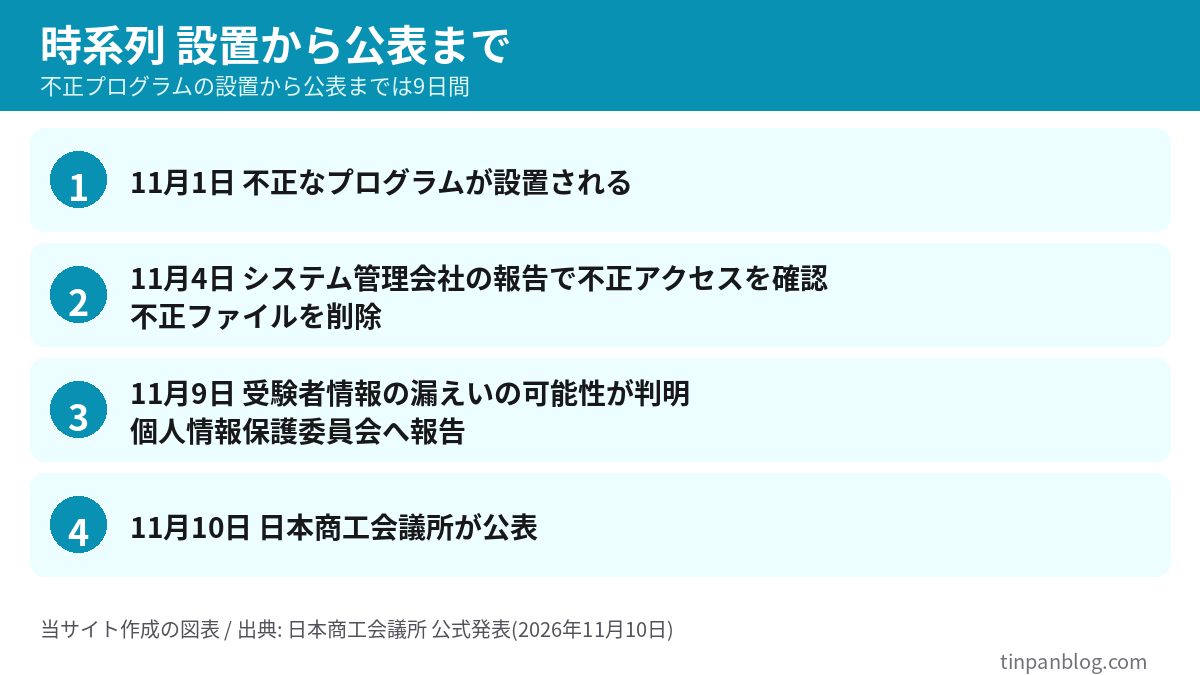
設置から確認まで3日、判明から公表までは1日です。この間に実際に情報が持ち出されたかどうかは、公式発表では「漏えいした事実や、不正利用された事実は確認されていない」とされており、あくまで可能性の段階です。
原因については、公式発表で外部の委託先企業名などは明らかにされていません。脆弱性対策はすでに完了していると説明されています。
2. 対象になる試験と期間
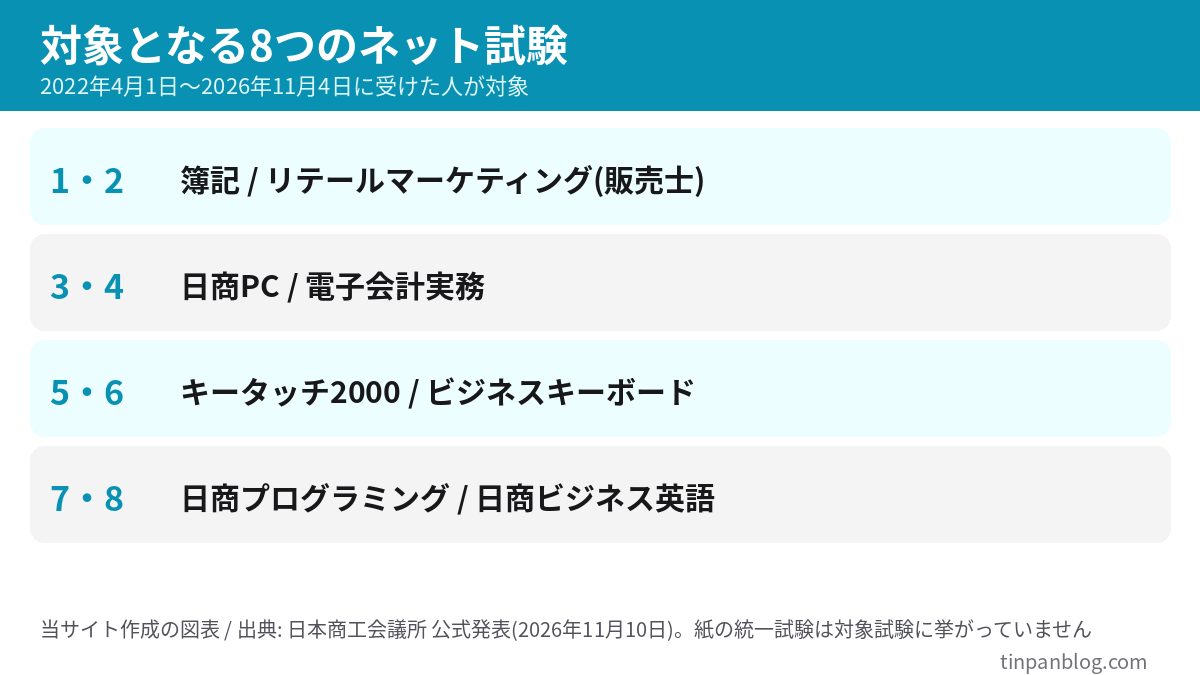
対象は、2022年4月1日から2026年11月4日までに受験した、次の8種類のネット試験です。
- 簿記
- リテールマーケティング(販売士)
- 日商PC
- 電子会計実務
- キータッチ2000
- ビジネスキーボード
- 日商プログラミング
- 日商ビジネス英語
公式発表が対象として挙げているのは、上の8種のネット試験のみです。自分が受けた試験がネット試験だったかどうかは、受験時の案内メールや受験票で確認してください。
公式は「最大約98万人分(約197万件)」としていますが、人数と件数の内訳の説明はありません。
3. 漏えいのおそれがある情報・ない情報
漏えいのおそれがある情報
含まれない情報
カード情報が含まれないため、カードの停止や再発行を急ぐ必要はないと考えられます。一方で、氏名と生年月日、連絡先がそろうと、なりすましの連絡に使われやすくなります。合否や得点は、勤務先や学校に知らせていない人にとっては、本人以外に知られたくない情報でもあります。
4. 自分が対象かを確認する3つの手順
公式発表には、個別に連絡をするかどうかの記載がありません。連絡を待つだけにせず、自分で次の3点を確認すると判断できます。
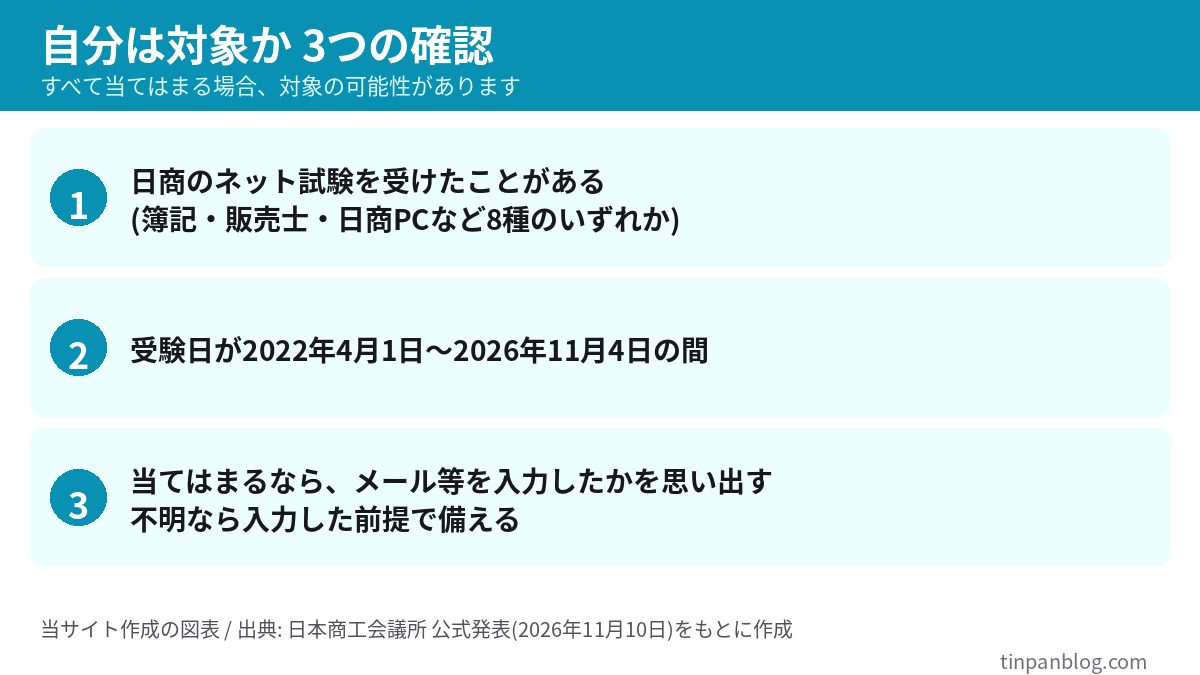
1と2の両方に当てはまる人は、対象に含まれる可能性があります。3は、被害の受け方に関わります。入力していれば、フィッシングや不審な電話の連絡先として使われるおそれがあるため、次の章の備えが重要です。
5. 今すぐやるべき対策
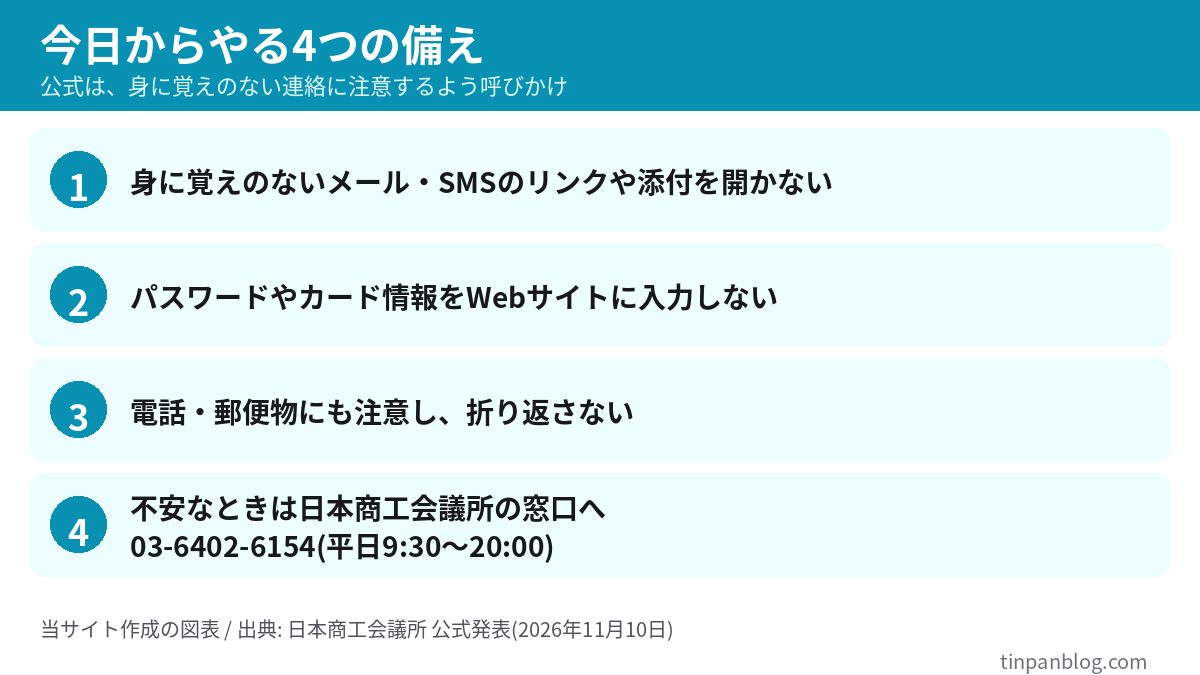
公式は、身に覚えのないメールやSMSに記載されたリンクや添付ファイルを開かないこと、不審なWebサイトにパスワードなどの認証情報やクレジットカード情報を入力しないことを呼びかけています。電話や郵便物への注意は、検定試験の関連ページに案内があります。
なお、今回はパスワードの漏えいは公式発表に挙がっていません。そのうえで一般的な備えとして、受験に使ったサービスと同じパスワードを他のサイトでも使っている場合は、念のため変更しておくと安心です。これは今回の発表で求められている手続きではなく、一般的なセキュリティ対策です。
6. 受験への影響と問い合わせ先
公式発表では、すでに脆弱性対策を完了しており、商工会議所ネット試験は通常どおり受験できるとされています。これから簿記などを受ける予定の人も、予定を変更する必要はありません。
公式の詳細は、日本商工会議所の発表ページと、検定試験のお知らせページで確認できます。電話は混み合う可能性があります。まず公式ページを読み、それでも分からないことがあれば電話するほうが早く解決できます。
7. 注意したい点・向かない対応
- 「カード情報は無事」で安心しきらない: 氏名・生年月日・連絡先の組み合わせは、なりすましの連絡に使われやすい情報です
- 人数の数字だけで自分の被害を判断しない: 最大約98万人分は上限の数字で、実際に持ち出された人数は確認されていません。対象期間内に受験した人は、まず「対象の可能性がある」と考えて備えます
- 個別連絡を待ちきれずに偽の連絡に応じない: 公式発表に個別連絡の方法の記載はありません。連絡を名乗るメールが届いても、メール内のリンクではなく公式サイトから確認します
- 受験を控える必要はない: 公式は通常どおり受験できるとしています。過度に避けなくて問題ありません
- この記事の限界: 個別連絡の有無、外部委託先の詳細、人数と件数の内訳は、公式発表に記載がありません。続報が出た場合に追記します
今年は他にも情報漏えいの公表が続いています。同じように氏名や連絡先が対象になった事例は、Maru-Jan(185万人)、ノジマオンライン(700万件)、ラクスルの印刷データで整理しています。年間の動向は、今年の情報漏えい事案一覧も参考になります。
8. まとめ
日本商工会議所は2026年11月10日、ネット試験の管理システムへの不正アクセスにより、受験者情報が最大約98万人分(約197万件)漏えいした可能性があると公表しました。対象は2022年4月1日〜2026年11月4日に受験した8試験で、氏名・生年月日・合否・得点などが含まれる可能性があります。決済情報は含まれず、現時点で不正利用は確認されていません。ネット試験は通常どおり受験できます。対象期間に受験した人は、身に覚えのないメール・SMS・電話に注意し、不安があれば窓口に問い合わせてください。内容は続報で変わる場合があるため、最新の情報は公式サイトで確認してください。
あわせて読みたい
- 【Maru-Jan】不正アクセスで185万人流出|対象と対処法
- 【ノジマオンライン】700万件の個人情報流出|対象と対処法
- 【情報漏えい2026】今年の事案一覧と対策
- 【ラクスル 不正アクセス】印刷データ流出のおそれ
コメントを残す