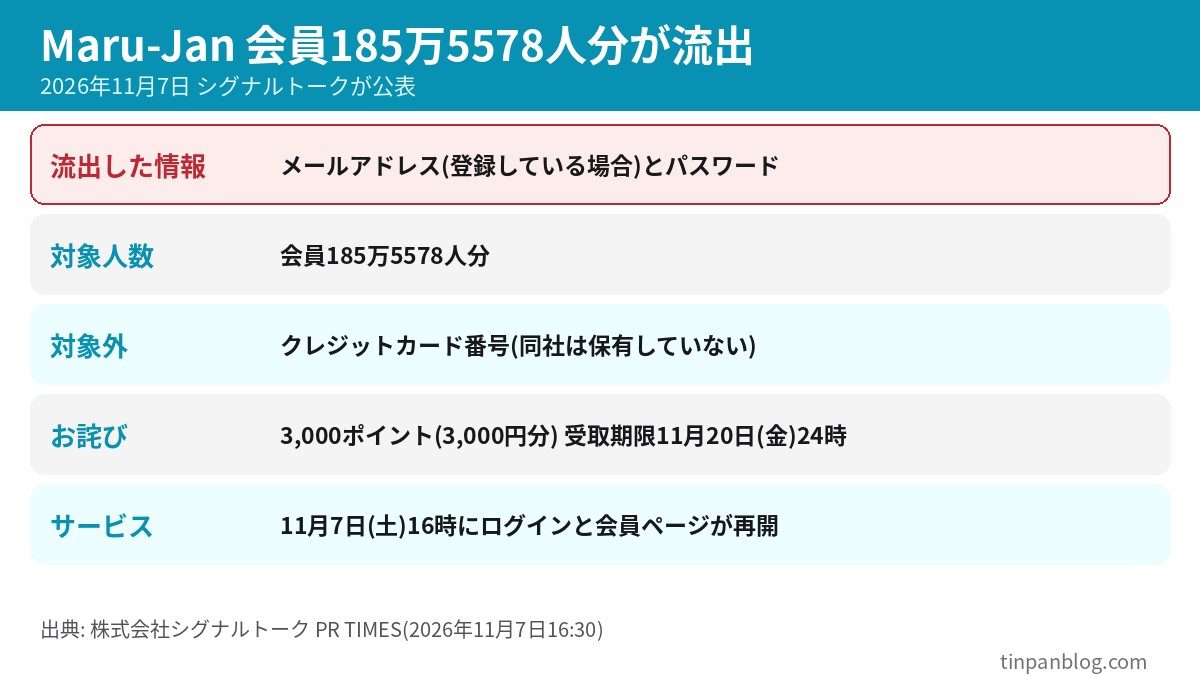
オンライン麻雀「Maru-Jan」を運営する株式会社シグナルトークは、2026年11月7日16時30分に、不正アクセスにより会員185万5578人分のメールアドレスとパスワードが流出したと公表しました。ゲームを遊んでいる人、昔登録した人のどちらも「自分は対象か」「何をすればいいか」が気になる内容です。
この記事では公式発表を一文ずつ確認し、対象者、流出した項目、今日から取る行動を、優先順位をつけて整理します。
・対象はMaru-Jan会員185万5578人分。流出したのはメールアドレス(登録している場合)とパスワードです。
・クレジットカード番号は同社が保有していないため、流出の対象外と明記されています。
・まずMaru-Janのパスワードを変更し、同じパスワードを使った他サービスも変更します。
・お詫びの3,000ポイント(3,000円分)は申請制で、受取期限は11月20日(金)24時です。
公開日: 2026年11月7日 / 最終更新日: 2026年11月7日。続報はシグナルトークの公式発表とMaru-Jan公式の案内ページで確認できます。
目次
- 1. 何が起きたのか 時系列
- 2. 自分は対象か 対象者の範囲
- 3. 流出した項目と、発表に記載のない点
- 4. 今すぐやるべき対処は 5ステップ
- 5. 使い回しパスワードの変更優先順位
- 6. 不審メール・フィッシングの見分け方
- 7. お詫び3,000ポイントの受け取り方と期限
- 8. 他の2026年の流出と比べた規模と注意点
- 9. まとめ
1. 何が起きたのか 時系列
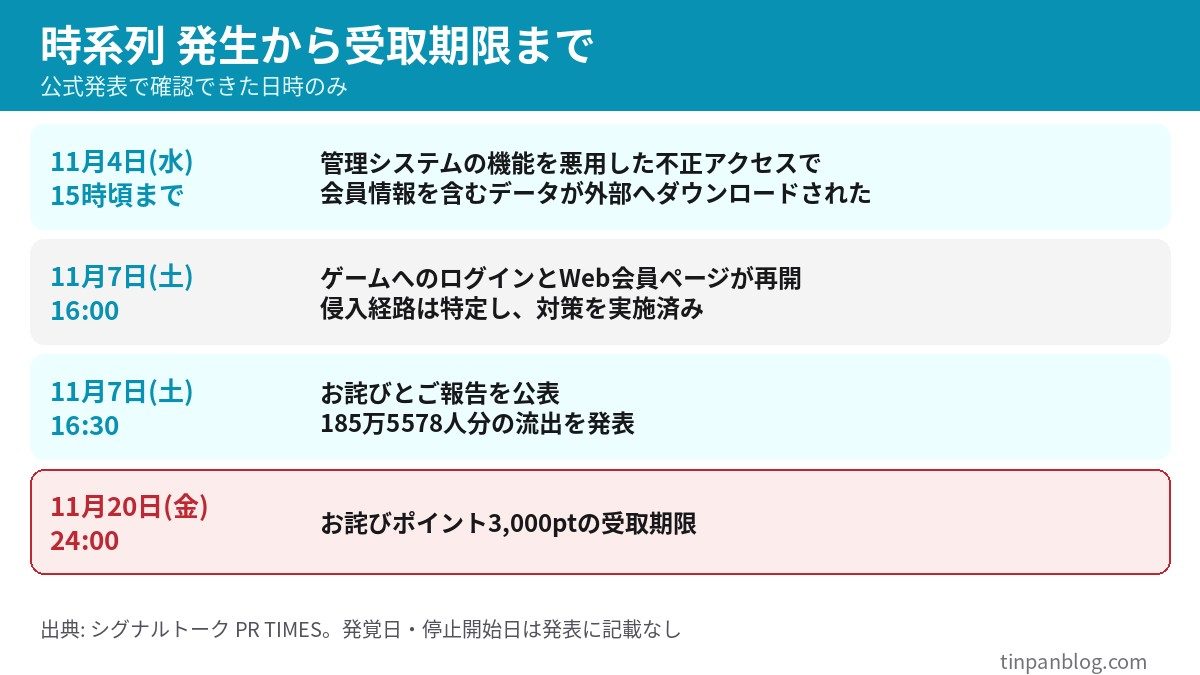
発表によると、シグナルトークの管理システムの機能を悪用した不正アクセスがあり、2026年11月4日(水)15時頃までに、会員情報を含むデータが外部へダウンロードされました。
不正アクセスに気づいた日や、サービスを止め始めた日は、発表本文に記載がありません。「11月4日15時頃まで」はデータが持ち出された時点の目安であり、いつ侵入されたかを示すものではない点に注意が必要です。
2. 自分は対象か 対象者の範囲
対象はMaru-Janの会員185万5578人分です。発表では対象を会員全体の数として示しており、「一部の会員のみ」といった絞り込みは書かれていません。Maru-Janに会員登録したことがある人は、対象に含まれる前提で行動するのが安全です。
3. 流出した項目と、発表に記載のない点
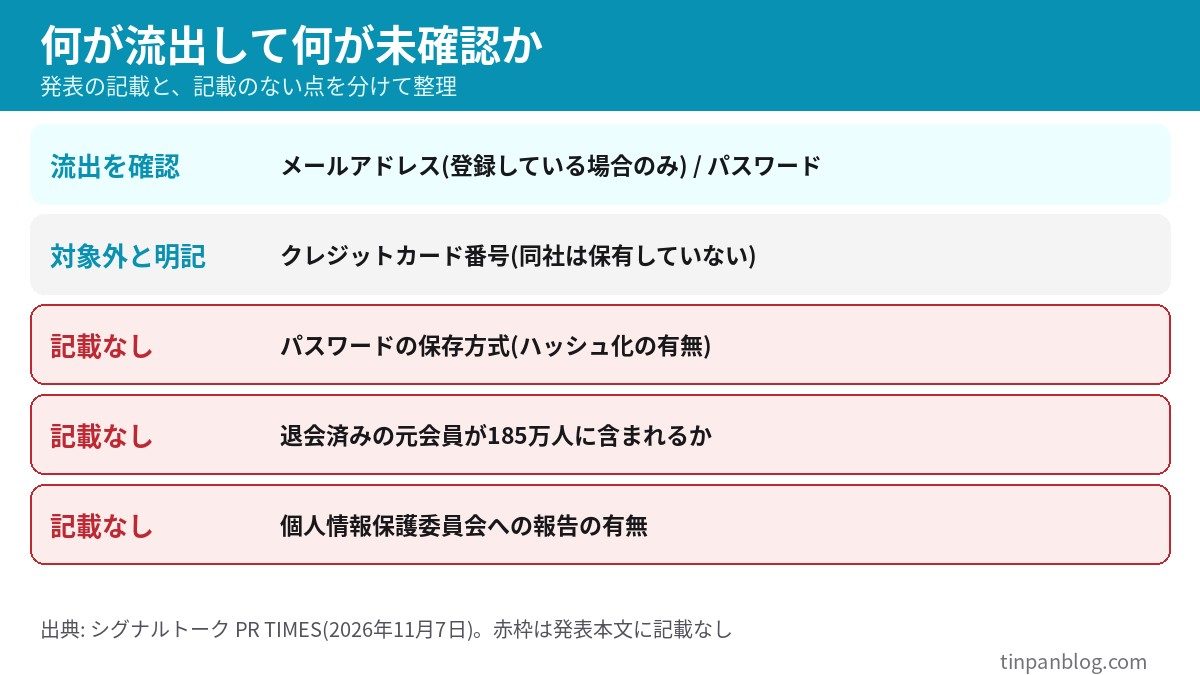
流出が確認されたのはメールアドレスとパスワードです。クレジットカード番号については「当社では保有していない」と明記されているため、このインシデントでカード番号が流出したという説明はありません。
一方で、次の点は発表に書かれていません。パスワードがハッシュ化(元に戻せない形に変換して保管する方式)されていたかどうか、個人情報保護委員会への報告の有無、公表が11月7日になった理由です。ハッシュ化の有無が分からない以上、「暗号化されていたから大丈夫」とは言えません。流出したパスワードは破られる可能性がある前提で、変更を済ませるのが現実的です。
4. 今すぐやるべき対処は 5ステップ
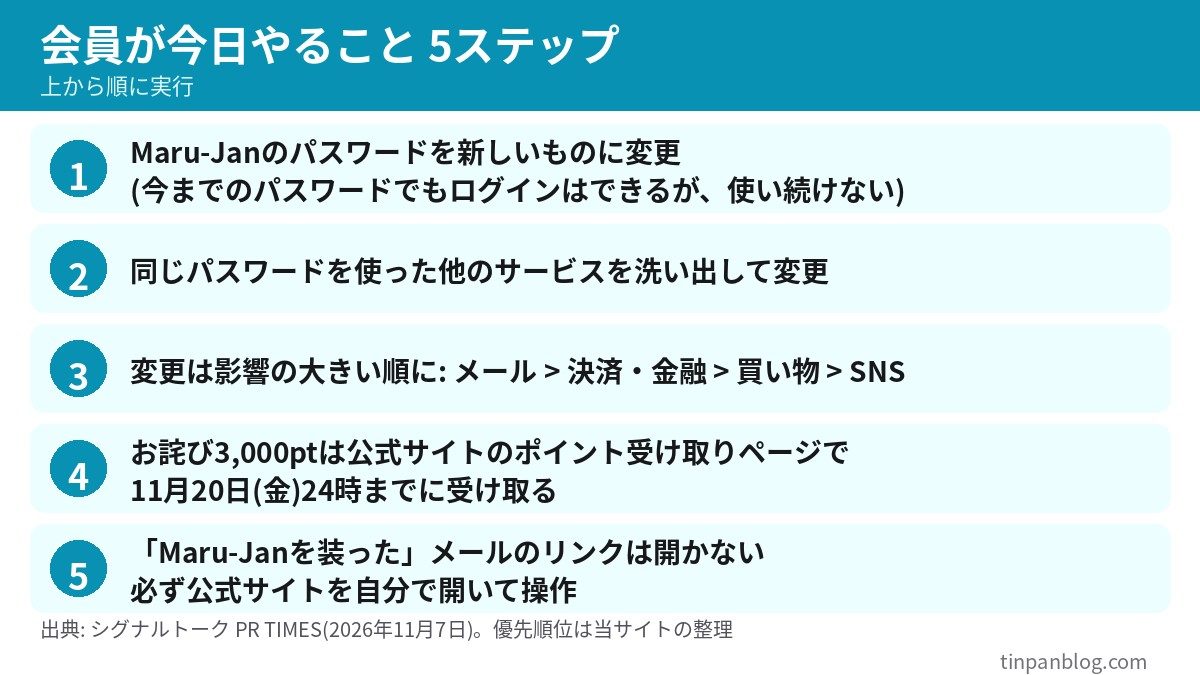
公式は、これまでのパスワードでもログインはできるが、そのまま使い続けず速やかに変更すること、そして他のサービスで同じパスワードを使っている場合はそちらも変更することを求めています。パスワードの強制リセットは行われていないため、自分で変更しない限り古いパスワードが生き続けるのが落とし穴です。
当サイトの整理として、パスワードの変更と合わせて二段階認証(ログイン時にパスワード以外の確認を追加する機能)を使えるサービスでは有効にしておくと、パスワードだけが知られても不正ログインされにくくなります。これは公式の要請ではなく、一般的な対策としての提案です。
5. 使い回しパスワードの変更優先順位
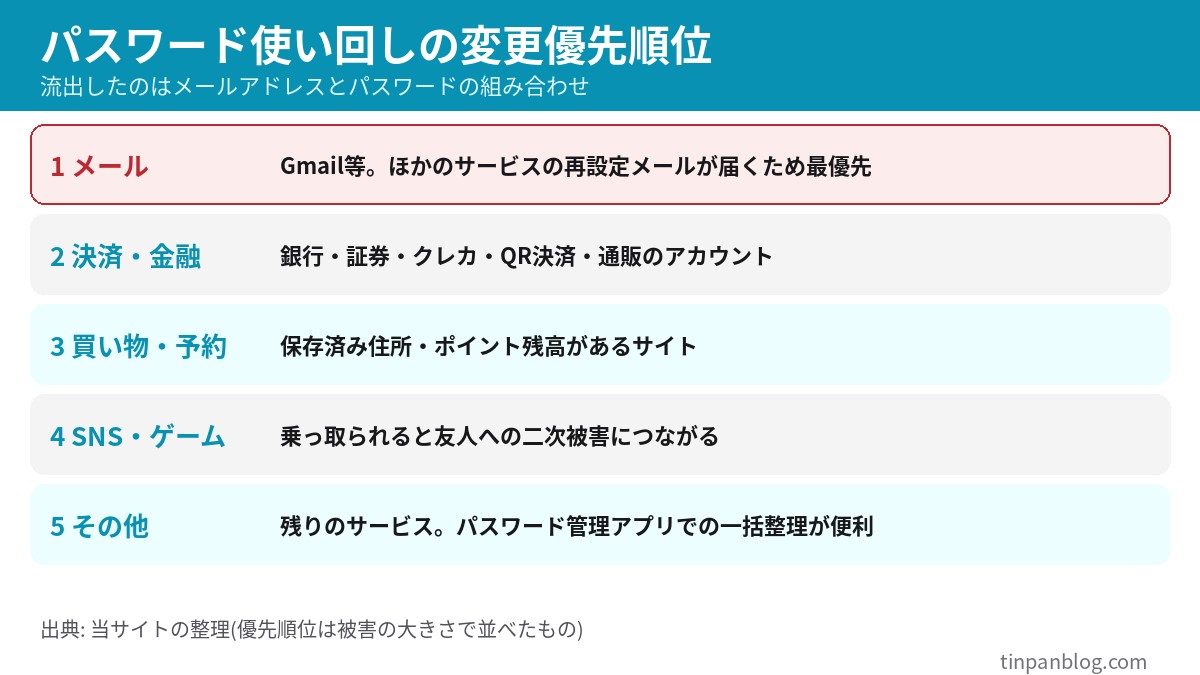
流出したのはメールアドレスとパスワードの組み合わせです。これは、別のサービスに同じ組み合わせでログインを試す攻撃(いわゆるパスワードリスト攻撃)に使われやすい情報です。Maru-Jan以外にも同じ組み合わせを使っている人は、被害の大きいサービスから順に変更します。
6. 不審メール・フィッシングの見分け方
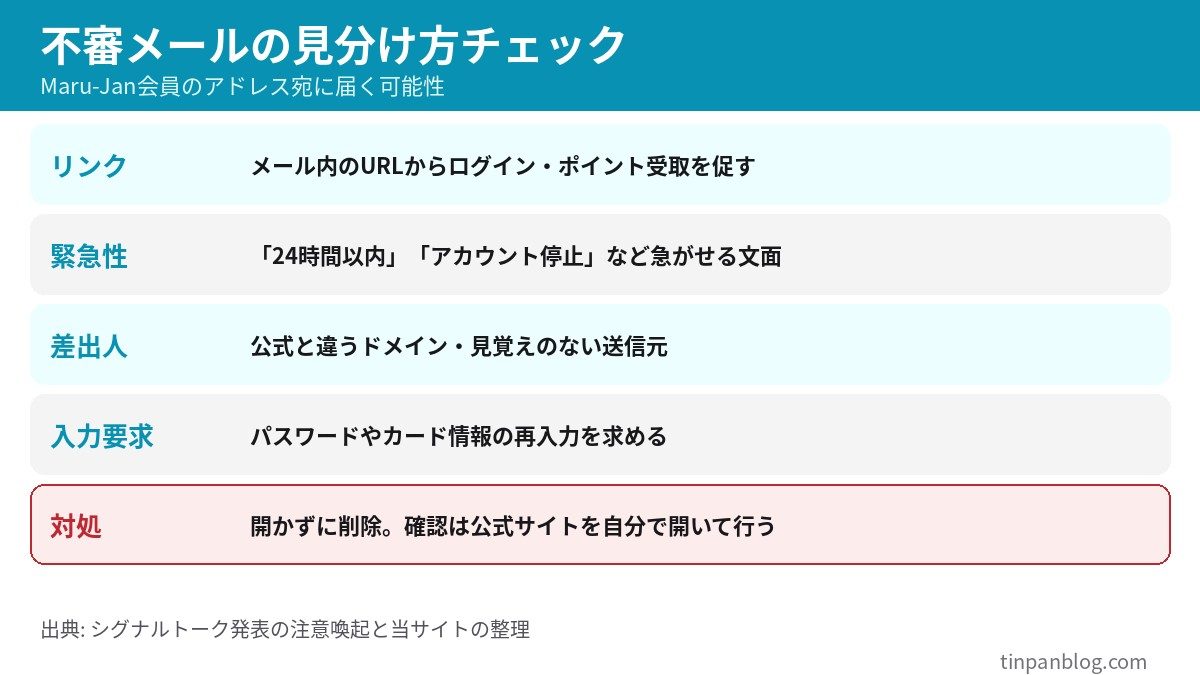
発表では、Maru-Janからの案内を装った不審なメールが届く可能性があるとして、公式サイトから操作するよう呼びかけています。流出したメールアドレスは、まさにこうしたメールの宛先として使われる可能性があります。
不審メールの見分け方の考え方は、e-Taxの不審メール対策の記事でも整理しています。送信元を装うパターンは共通です。
7. お詫び3,000ポイントの受け取り方と期限
お詫びとして、会員お一人につき3,000ポイント(3,000円分)が用意されました。自動では付与されず、公式サイトのポイント受け取りページから受け取る形です。受取期限は2026年11月20日(金)深夜24時で、発表日の11月7日から数えて13日間あります。
3,000ポイントは3,000円分に相当すると発表されています。ポイントの使い道や有効期限の細かい扱いは、受け取りページとヘルプで確認してください。
8. 他の2026年の流出と比べた規模と注意点
当サイトでは、2026年の個人情報流出を継続的に整理しています。今回の185万5578人分を、当サイトの過去記事の見出しにある件数と並べると、次のような位置づけです。
件数が多いほど「自分が対象か」の不安は強くなりますが、件数の大小で対処は変わりません。パスワードの使い回しをしている人ほどリスクが高く、使い回しをしていない人は影響が限定的、というのが今回の整理です。今年の流出を一覧で見たい人は、2026年の情報漏えい事案一覧が参考になります。
9. まとめ
・データが外部へダウンロードされたのは11月4日(水)15時頃まで。サービスは11月7日16時に再開しています。
・クレジットカード番号は保有しておらず、流出対象外です。パスワードの保存方式は発表に記載がありません。
・パスワード変更は自己判断で必要です。使い回しがある人は、メール、決済・金融、買い物、SNSの順に変更します。
・お詫びの3,000ポイントは、11月20日(金)24時までに公式サイトで申請して受け取ります。
不審メールが届いたら、リンクは開かず、公式サイトから確認してください。問い合わせはMaru-Jan公式の案内ページから行えます。
参考・出典
- 株式会社シグナルトーク「オンライン麻雀『Maru-Jan』への不正アクセスによる会員情報流出のお詫びとご報告」(PR TIMES、2026年11月7日16:30)
- Maru-Jan公式 お問い合わせ・不具合報告ページ
- Maru-Jan公式 ヘルプ(FAQ)
本記事は2026年11月7日時点の公式発表にもとづく内容です。最新の情報は公式でご確認ください。
あわせて読みたい
- 【ノジマオンライン】700万件の個人情報流出|対象と対処法
- 【情報漏えい2026】延べ2.6億人分に急増|今年の事案一覧と対策
- 【e-Tax 不審メール】相談2000件超の日も|偽メールの見分け方と対処
- 【RAGTAG 不正アクセス】会員情報120万件流出か|対象と対処法
- 【アソビュー 情報流出】1582万件|会員は対象?確認と対策
コメントを残す