2026年10月15日公開(最終更新: 2026年10月16日 公式FAQの内容を追記)
ソースネクストは2026年10月15日、会員情報を管理するシステムへの不正アクセスにより、最大2251万9960件の会員情報が外部に流出した可能性があると発表しました。この記事では、流出した項目、対象になる人、今すぐやる対策を公式発表をもとに整理します。
画像: 当ブログ作成(公式発表をもとに作図)
何が起きたのか(経緯)
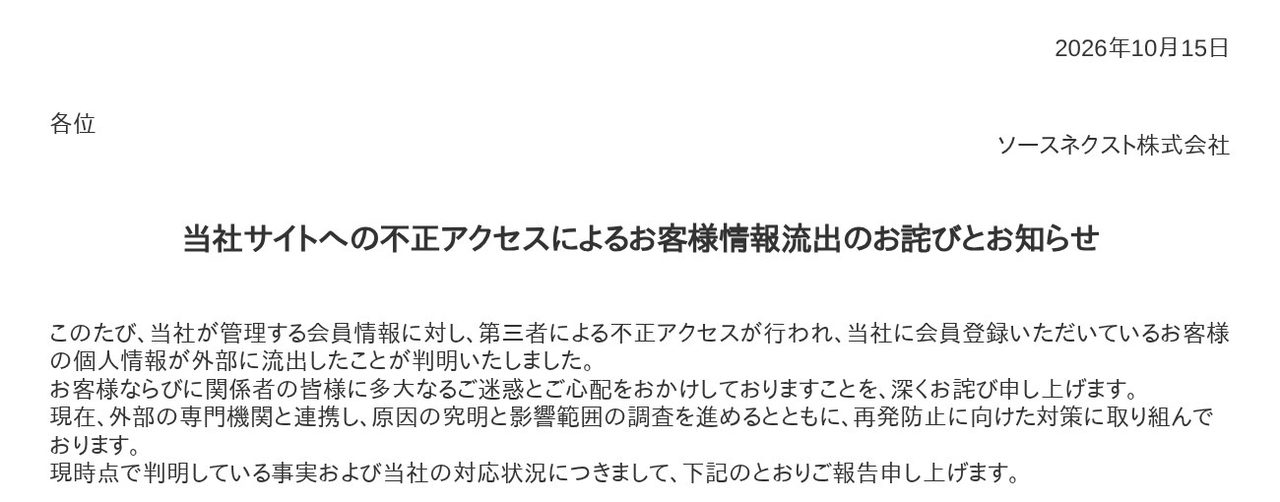
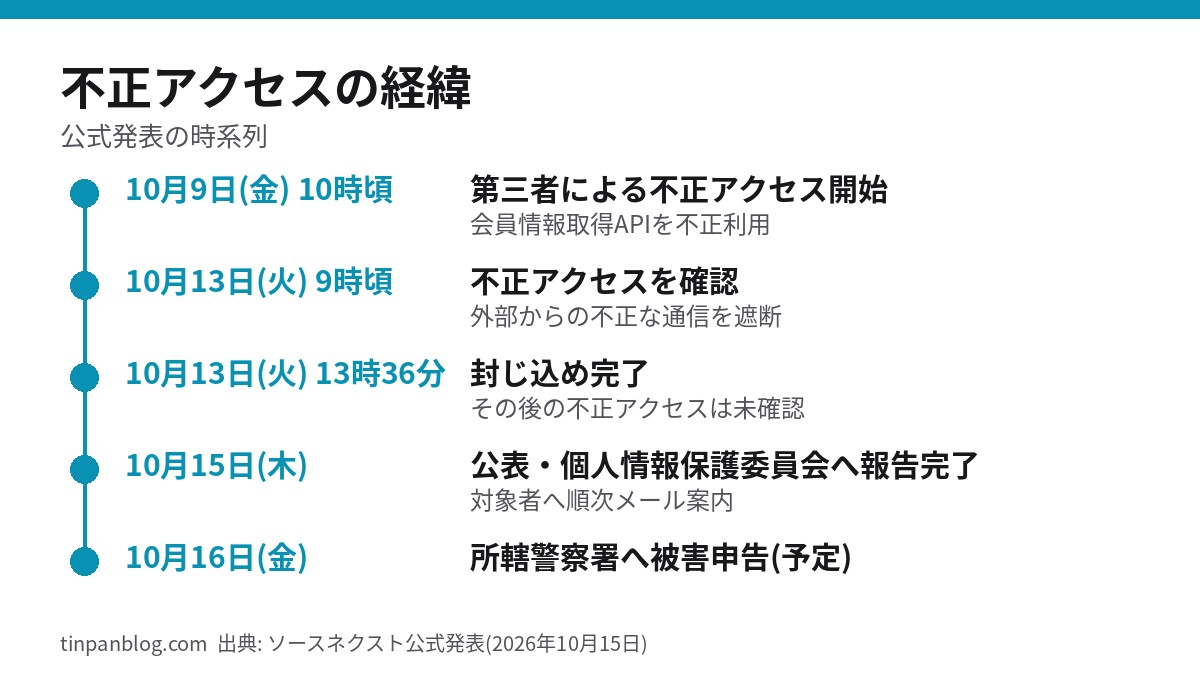
公式のお知らせによると、ソースネクストは2026年10月13日(火)9時頃に、会員情報を管理するシステムへの不正アクセスを確認しました。直ちに外部からの不正な通信を遮断するなどの緊急措置を講じ、13時36分までに封じ込めを完了したとしています。
その後の調査で、第三者が10月9日(金)10時頃から不正アクセスを行い、会員情報取得APIを不正に利用して、登録されていた情報を取得したことが判明しました。APIとは、システム同士がデータをやり取りするための窓口のことです。つまり、不正アクセスの開始から発見までは約4日間あったことになります。
画像出典: ソースネクスト公式「当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ」より
画像: 当ブログ作成(公式発表をもとに作図)
公式発表では、封じ込め後の不正アクセスは確認されていません。10月15日には個人情報保護委員会への報告を完了し、16日(金)には所轄警察署へ被害申告を行う予定とされています。
流出した可能性がある情報は?
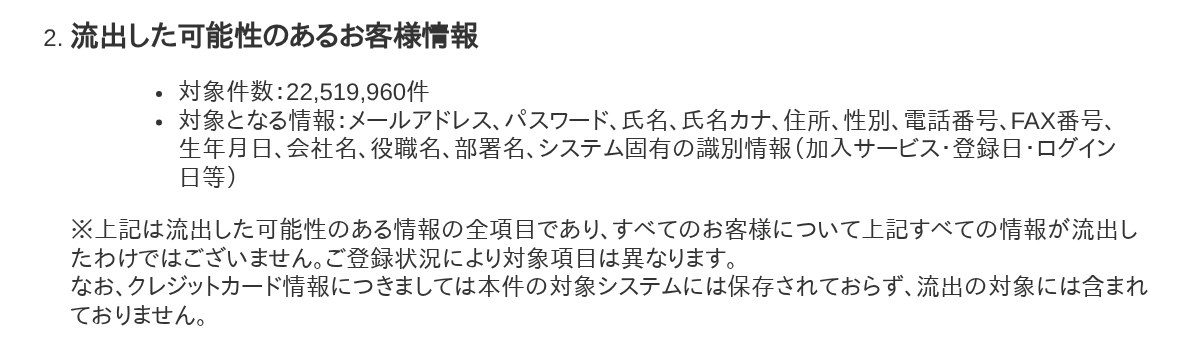
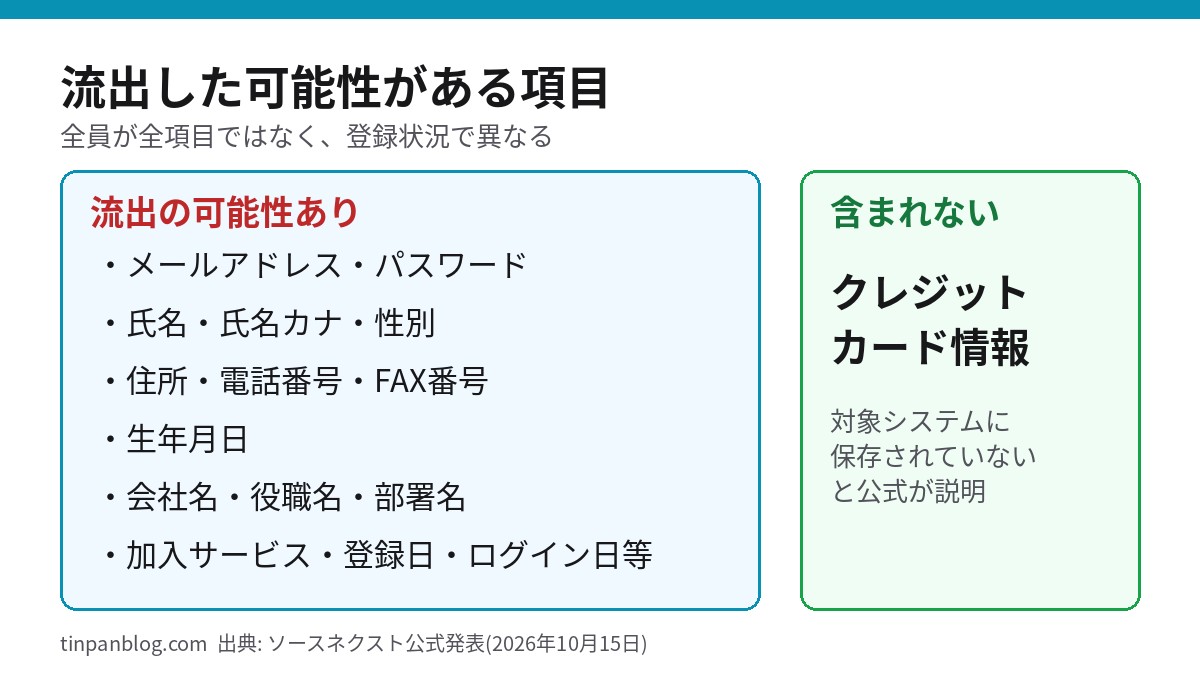
流出の可能性があるのは最大2251万9960件です。公式が挙げる項目は次のとおりです。
- メールアドレス・パスワード
- 氏名・氏名カナ・性別
- 住所・電話番号・FAX番号
- 生年月日
- 会社名・役職名・部署名
- システム固有の識別情報(加入サービス・登録日・ログイン日等)
画像出典: ソースネクスト公式「当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ」より
画像: 当ブログ作成(公式発表をもとに作図)
ここで押さえたいのは、上記は「流出した可能性がある情報の全項目」であり、すべての会員についてすべての項目が流出したわけではない点です。登録状況によって対象項目は異なります。たとえば会社名や役職名は、登録していなければ該当しません。
一方で、メールアドレスとパスワードの組み合わせは、登録内容にかかわらずほぼ全員に関わる項目です。後述する使い回しの確認が最優先になります。
自分は対象になる?
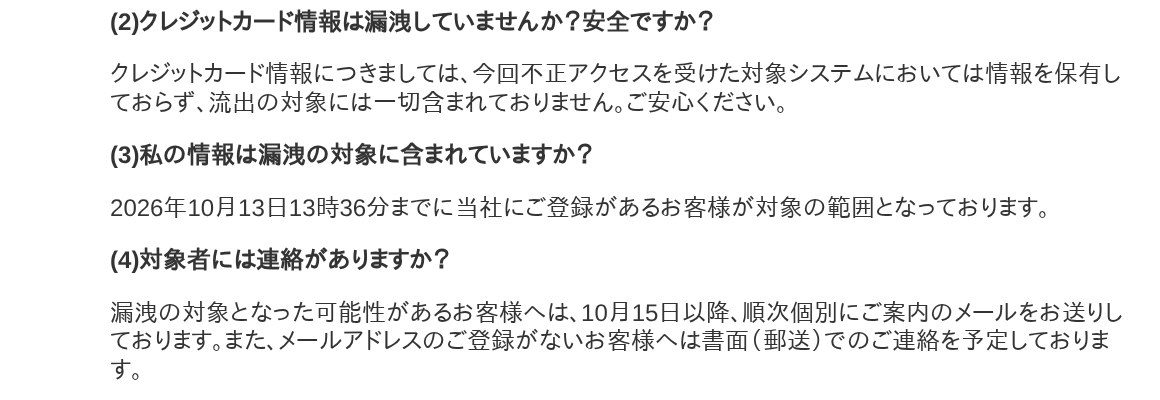
公式の「よくあるご質問」によると、対象の範囲は2026年10月13日13時36分までにソースネクストに会員登録がある人です。つまり、この時点までに一度でもアカウントを作っていれば、対象範囲に入ります。
対象となった可能性がある人には、10月15日以降、登録メールアドレス宛てに個別の案内メールが順次送られています。メールアドレスを登録していない人には、書面(郵送)で連絡する予定とされています。
画像出典: ソースネクスト公式「情報漏洩に関するよくあるご質問」より
・メールアドレス未登録の場合は、郵送の書面で連絡が来る予定
・同社サービスにログインしようとすると、パスワードの再設定を求められる(同社が順次パスワードをリセットしているため)
案内メールは順次送付のため、まだ届いていなくても対象外とは限りません。ソースネクストの製品をダウンロード購入したり、ユーザー登録をしたりした記憶がある場合は、メールを待たずに次の対策を進めるほうが安全です。登録した覚えがあいまいな場合は、後述の専用窓口で相談できます。


今すぐやるべき対策は?
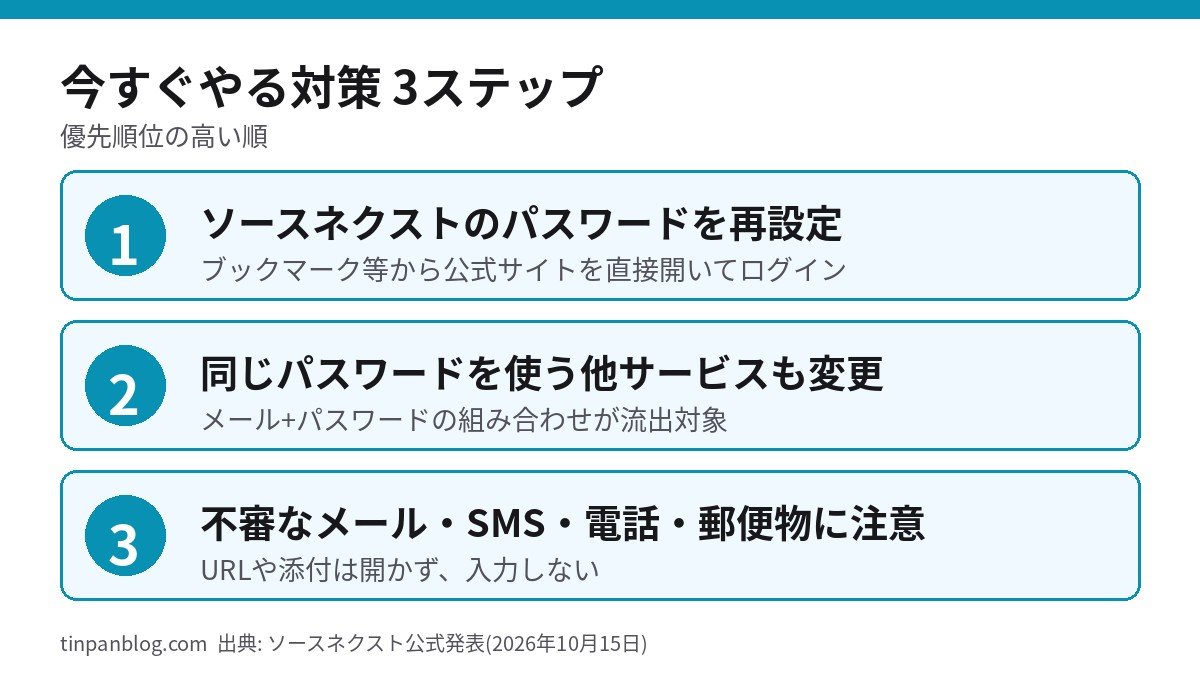
公式が呼びかけている内容に、実務上の優先順位をつけると次の3つです。
画像: 当ブログ作成(公式発表をもとに作図)
1. ソースネクストのパスワードを再設定する
公式は、アカウント保護のため現在ログイン時にパスワードの再設定を求める措置を取っているとしています。画面の案内に従って再設定してください。公式FAQでは、同社が漏えい対象に含まれるパスワードを順次リセット(初期化)しているため、「急にログインできなくなった」場合はこの措置によるものと説明しています。メール内のリンクではなく、ブックマークや検索から公式サイトを自分で開いてログインすると、偽サイトに誘導されるリスクを避けられます。
2. 同じパスワードを使っている他サービスを変更する
今回の最大のリスクはここです。流出した可能性があるのは「メールアドレスとパスワードの組み合わせ」で、公式も、他サービスで同じ組み合わせを使っている場合は、そのサービスのパスワードも変更するよう求めています。第三者がその組み合わせで他サービスへのログインを試みるおそれがあるためです。
2. ショッピング・ポイントサイト
3. メール本体・SNS・クラウドストレージ
メールアカウントを乗っ取られると、他サービスのパスワード再発行もできてしまうため、メール本体は特に早めの変更が必要です。使い回しをやめるなら、サービスごとに異なるパスワードを作り、パスワード管理ツールで保管する方法が現実的です。
3. 不審なメール・SMS・電話・郵便物に注意する
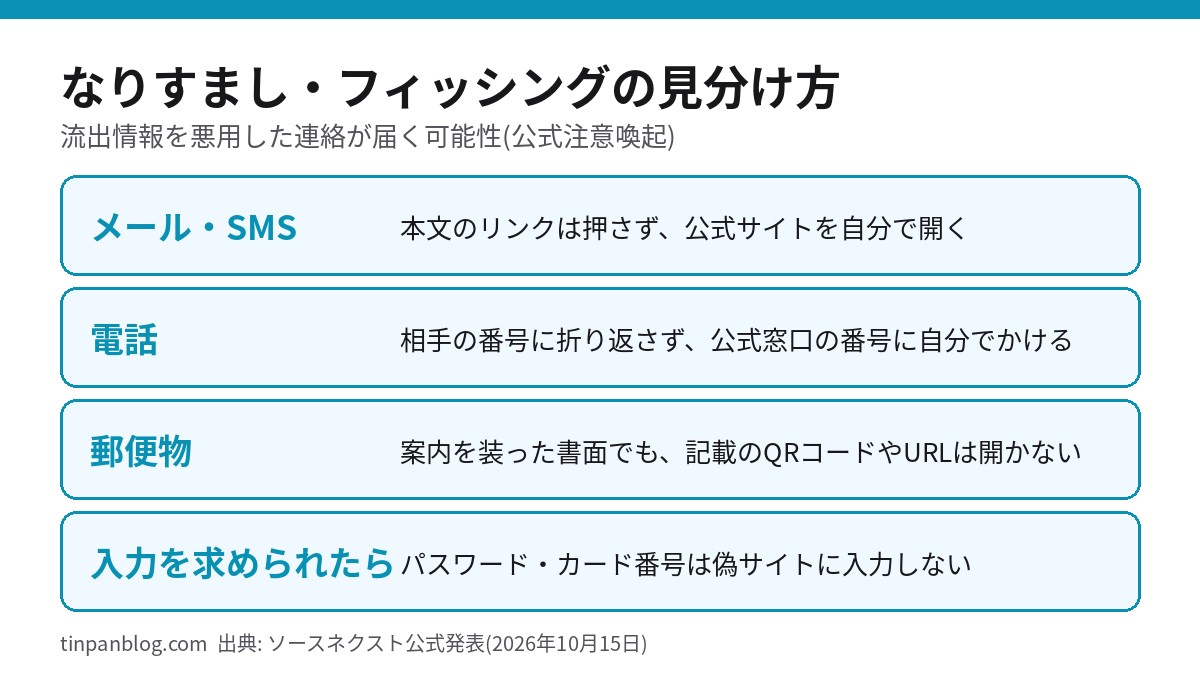
公式は、流出した可能性のある情報が悪用され、同社や関係先を装ったフィッシングメール、SMS、電話、郵便物などが届くおそれがあるとしています。身に覚えのない連絡に記載されたURLや添付ファイルは開かず、個人情報やパスワードを入力しないでください。
フィッシング・なりすましの落とし穴
氏名・住所・電話番号・生年月日がそろった情報が流出した場合、相手は本人の名前を使って「それらしい」連絡を作れます。名前が正しいことは、本物である証拠になりません。
画像: 当ブログ作成(公式発表をもとに作図)
流出した情報のうち、住所・電話番号・生年月日は、パスワードのように簡単には変えられません。パスワードを再設定しても、すでに外部に出た可能性がある情報は取り戻せない点は、正直に押さえておく必要があります。今後しばらくは、見知らぬ連絡への警戒を続けるのが現実的です。
カード情報が無ければ安心?
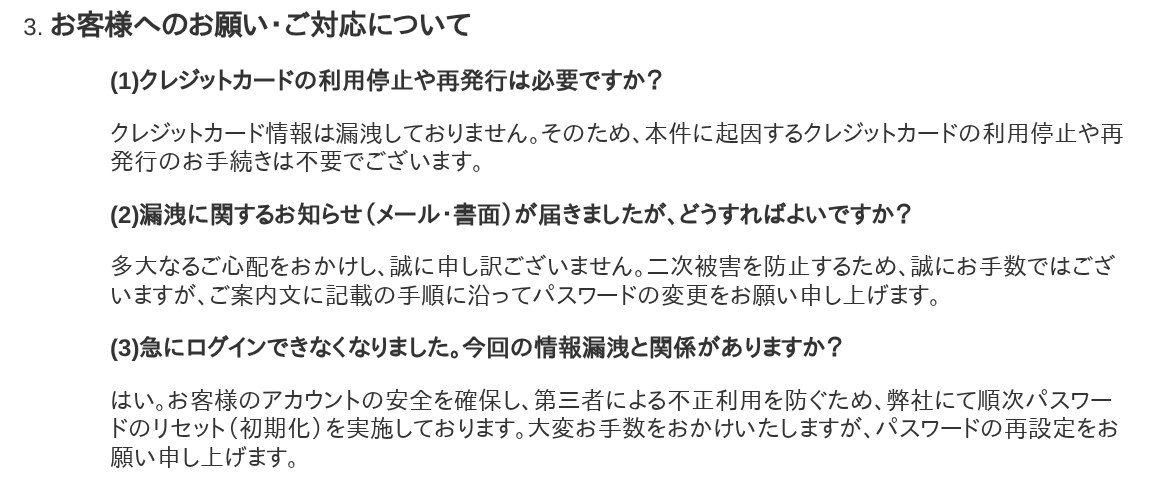
公式は、クレジットカード情報は対象システムに保存されておらず、流出の対象には含まれないとしています。カード番号が直接盗まれる被害は、今回の発表の範囲では想定されていません。
ただし「カードが無い=被害が小さい」とは言えません。メールアドレスとパスワードの組み合わせは、他サービスへの不正ログインに使われる情報です。使い回しているサービスにクレジットカードが登録されていれば、そちらを経由して被害が出る可能性があります。
画像出典: ソースネクスト公式「情報漏洩に関するよくあるご質問」より
公式FAQは、本件を理由にしたクレジットカードの利用停止や再発行の手続きは「不要」としています。一方、ソースネクストと同じパスワードを使い回していたサービスにカードを登録している場合は、念のためそのカードの利用明細に身に覚えのない請求がないか確認しておくと安心です。
問い合わせ窓口と今後の動き
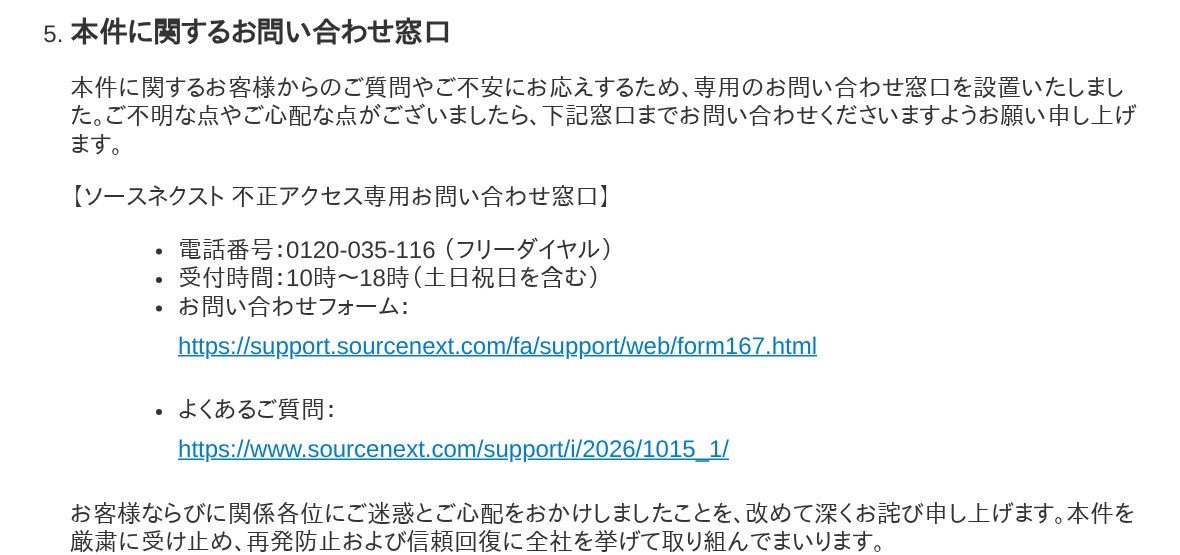
ソースネクストは、不正アクセス専用の窓口を設置しています。
受付時間: 10時〜18時(土日祝日を含む)
画像出典: ソースネクスト公式「当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ」より
公式FAQによると、今回の件で退会(アカウント解約)を希望する場合も、この専用窓口(電話またはメールフォーム)で受け付けています。
同社は、原因となったシステムの脆弱性を修正したうえで、全システムの緊急点検を実施しているとしています。外部の独立したセキュリティ専門機関による第三者調査も準備中です。公表すべき新たな事実が判明した場合は、同社のWebサイト等で知らせるとしており、対象件数や項目が追加で更新される可能性もあります。最新の情報は公式のお知らせページで確認してください。詳細はソースネクスト公式のお知らせに掲載されています。
よくある質問
クレジットカードの不正利用は心配ない?
公式は、カード情報は対象システムに保存されておらず流出の対象に含まれないとしています。ただし、使い回したパスワードによる他サービスへの不正ログインには注意が必要です。
パスワードを変えれば完全に安全?
ソースネクスト自体の不正ログインは防げますが、すでに流出した可能性のある住所や電話番号は変えられないため、なりすまし連絡への警戒は続けてください。
件数はもっと増える?
現時点の公式発表は最大2251万9960件です。調査が続いているため、新たな事実が判明した場合は公式サイトで案内されます。
急にログインできなくなったのはなぜ?
同社が不正利用を防ぐため、対象のパスワードを順次リセット(初期化)しているためです。画面の案内に従ってパスワードを再設定してください。
クレジットカードの再発行は必要?
公式FAQでは、カード情報は流出していないため、本件を理由にした利用停止や再発行は不要としています。
退会したい場合はどうする?
専用のお問い合わせ窓口(フリーダイヤル 0120-035-116 またはメールフォーム)で手続きを受け付けています。
あわせて読みたい
- ヤマト運輸不正アクセスの対象は?代金後払いで住所氏名流出・対処法
- 佐川急便不正アクセスの対象は?約100日分の氏名住所流出か・対処法
- イエローハット情報漏えい179万人確定|住所・パスワードも 対象と対策
- 中部電力に不正アクセス|対象7.4万人と今すぐの対策
参考・出典
- ソースネクスト「当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ」(2026年10月15日)
- ソースネクスト「情報漏洩に関するよくあるご質問」
- ITmedia PC USER「ソースネクストに不正アクセス、会員情報2251万件流出のおそれ」
- Impress Watch「ソースネクスト、最大2251万件の情報流出 パスワード再設定を」
本記事は2026年10月16日時点の公式発表・公式FAQに基づきます。件数・対象項目・対応は更新される可能性があるため、最新情報は公式サイトで確認してください。
コメントを残す