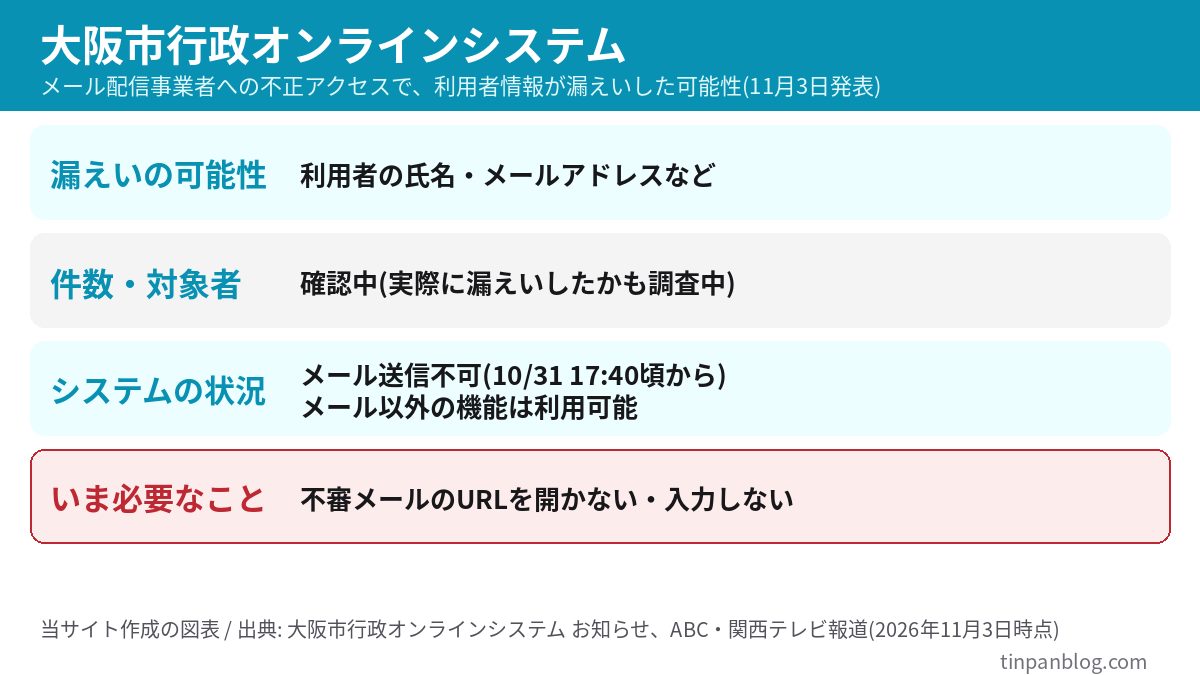
大阪市は11月3日、住民票の写しの請求や水道の使用開始・中止の届け出などができる「大阪市行政オンラインシステム」で、利用者の個人情報が漏えいした可能性があると発表しました。原因は、このシステムが使っているメール配信サービス「アララ」への第三者による不正アクセスです。この記事では、10月28日からの経緯、漏えいの可能性がある情報、対象になる人、いま使える機能、利用者が取るべき対処法を、公式のお知らせと報道をもとに整理します。実際に漏えいしたかどうかや件数は、現時点で確認中です。
・漏えいの可能性があるのは、利用者の氏名やメールアドレスなどです。実際に漏えいしたか、件数がどれだけかは確認中です。
・システムは10月31日17時40分頃からメールが送信できない状態が続いています。復旧の見込みは未定です。
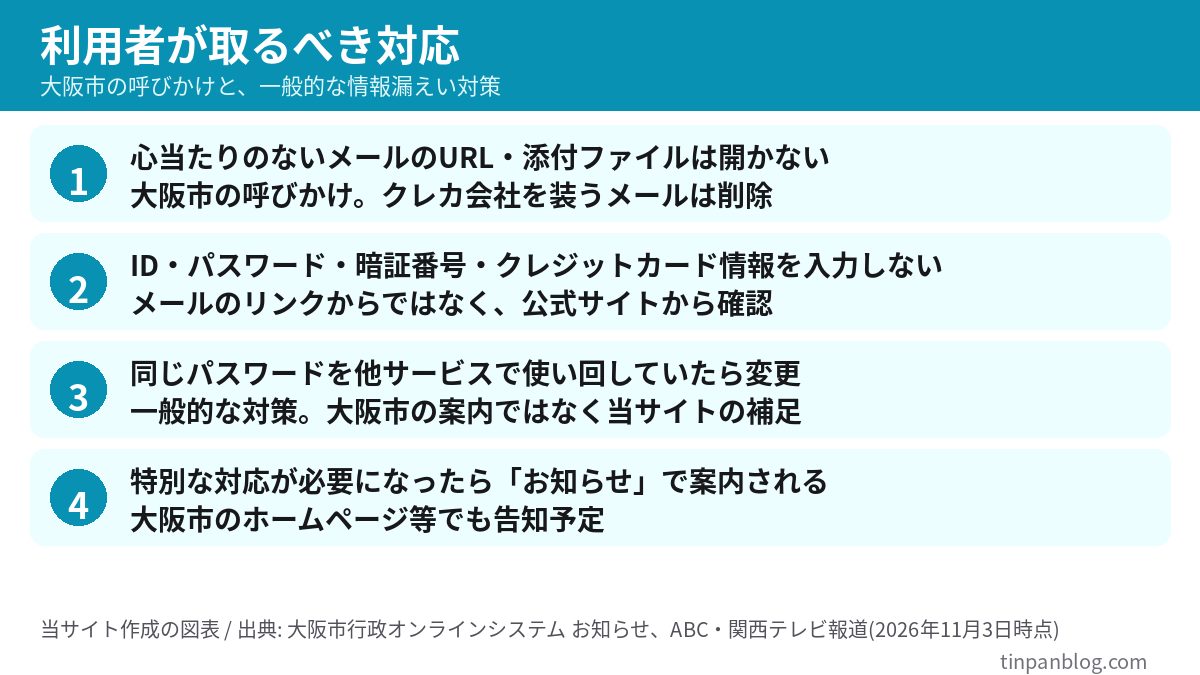
・いま必要なのは、心当たりのないメールのURLを開かないことと、ID・パスワード・カード情報を入力しないことです。
公開日: 2026年11月3日
目次
- 1. 何が起きたか(10/28から11/3までの時系列)
- 2. 漏えいの可能性がある情報と対象者
- 3. 10/29と11/3で説明が違って見える理由
- 4. いま使える機能・使えない機能
- 5. 利用者が取るべき対応
- 6. 不審メールの見分け方
- 7. アララ経由の被害はほかにも
- 8. この記事で分からないこと
- 9. まとめ
- 参考・出典
1. 何が起きたか(10/28から11/3までの時系列)
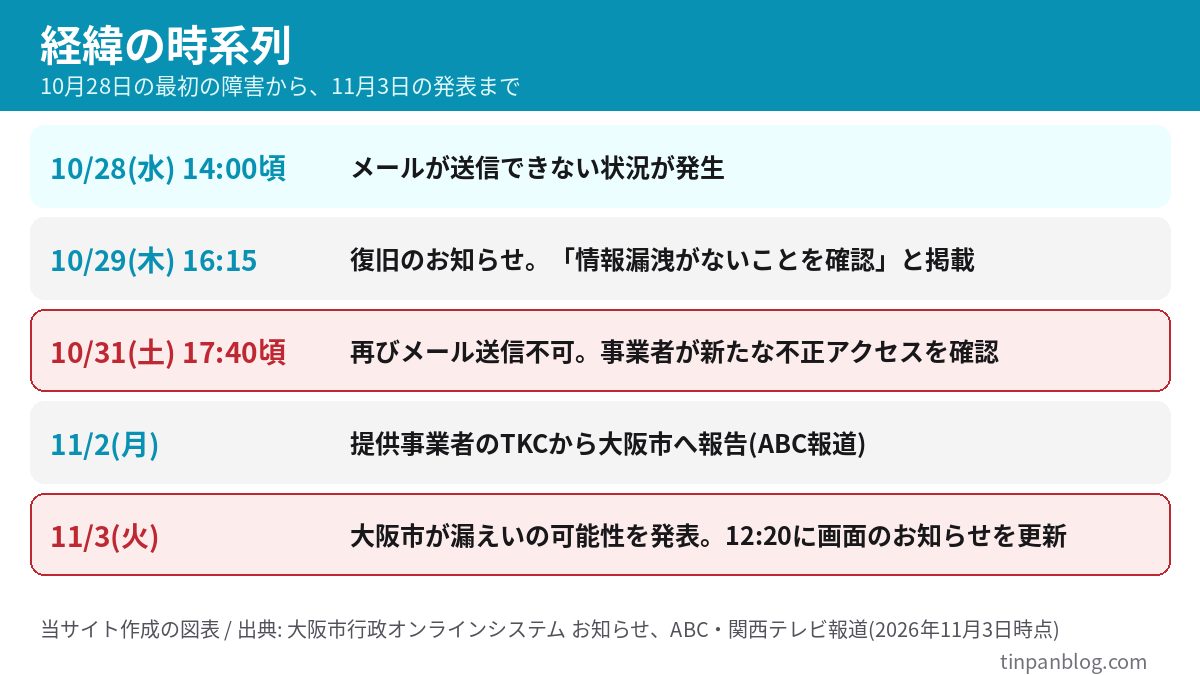
きっかけは、システムが外部の事業者に委託しているメール送信サービスでの不正アクセスです。大阪市行政オンラインシステムの公式お知らせと、ABCテレビ・関西テレビの報道をあわせると、流れは次のとおりです。
2. 漏えいの可能性がある情報と対象者
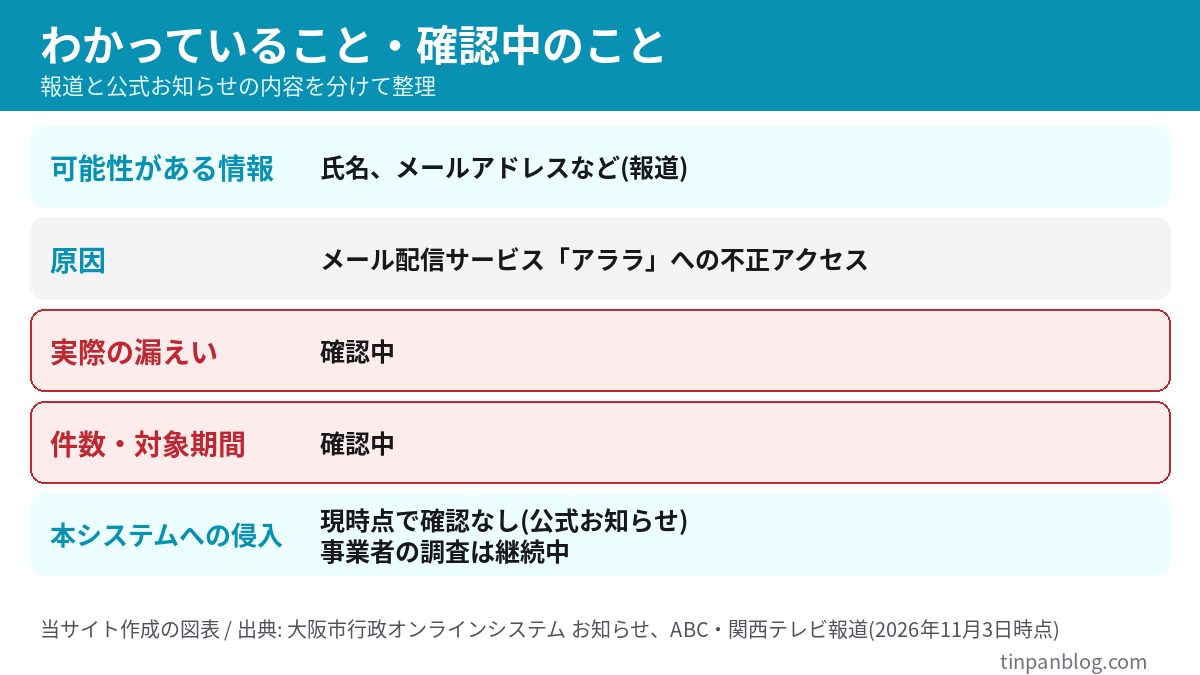
関西テレビとABCテレビの報道によると、漏えいした可能性があるのは、行政オンラインシステムの利用者の氏名やメールアドレスなどです。「など」の中身は、報道でも詳しく示されていません。件数については、実際に漏えいしていたかどうかも含めて確認している、と大阪市は説明しています。
対象になるのは誰か
報道では「利用者」とされています。このシステムに利用者登録をしている人が中心になると考えられますが、どの期間に登録した人が対象か、登録していない人に影響があるかは、現時点で示されていません。ここは確認中です。住民票の請求や水道の手続きでこのシステムを使ったことがある人は、念のため、次の「取るべき対応」を確認しておくと安心です。
クレジットカード番号や暗証番号は
報道や公式のお知らせには、カード番号や暗証番号が漏えいしたという記載はありません。一方で、大阪市は、アララの外部サービスが不正に使われ、クレジットカード会社を装ったメールが送信されていると注意を呼びかけています。これは「メールアドレス宛に偽メールが届く」という話で、システムに登録した情報そのものとは別です。
3. 10/29と11/3で説明が違って見える理由
公式のお知らせを順に読むと、10月29日は「不正アクセスの影響および情報漏洩がない」、10月31日付の更新(11月3日12時20分)は「現時点で本件に関連した当システムへの不正アクセスは確認されていない」と書かれています。それなのに11月3日の発表では「漏えいの可能性」となっています。矛盾しているのではないかと感じる人もいるはずです。
当サイトの整理では、見ている範囲が違います。お知らせの「確認されていない」は、大阪市のシステムそのものへの侵入についての記述です。一方、報道の「漏えいの可能性」は、システムが利用するメール配信サービス側から、利用者の氏名やメールアドレスが出た可能性を指しています。10月29日の時点では影響なしとされましたが、その後の調査で、10月31日に不正アクセスが新たに確認されたため、状況が変わったと読めます。公式お知らせでも、提供事業者の調査は継続中とされています。
4. いま使える機能・使えない機能
システム自体が止まっているわけではありません。公式のお知らせ(11月3日12時20分更新)によると、影響は次のとおりです。
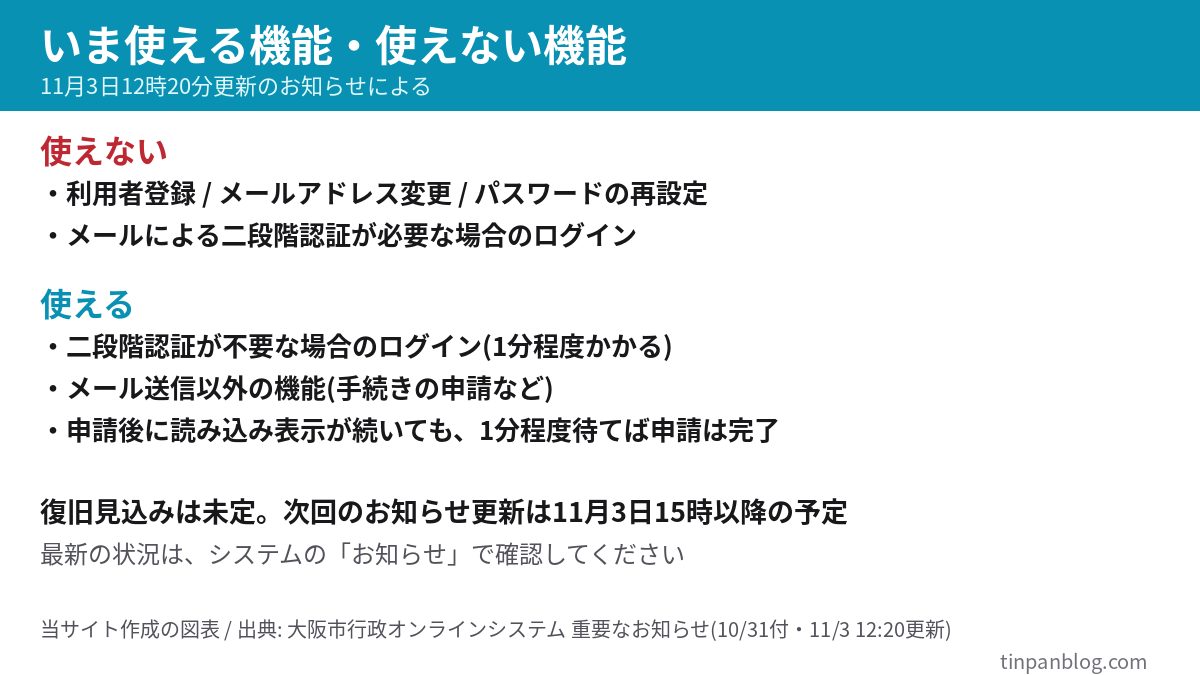
- 使えないもの: 利用者登録、メールアドレスの変更、パスワードの再設定。
- 使えないもの: ログイン時にメールによる二段階認証が必要な場合のログイン。
- 使えるもの: 二段階認証が不要な場合のログイン。ログインに1分程度かかります。
- 使えるもの: メール送信機能以外のシステム。手続きの申請後、読み込み中の表示が続いても、1分程度待てば申請は完了します。
復旧の見込みは未定です。システムの使い方についての問い合わせは、行政オンラインシステムコールセンターの 0120-835-802(平日9時から17時)で受け付けています。また、公式のお知らせには、11月20日(金)1時から6時にシステムメンテナンスで全サービスを停止する予定が載っています。これは今回の件とは別の、予定された作業です。
5. 利用者が取るべき対応
大阪市が公表している注意点は、不審なメールにご注意ください、という内容です。心当たりのないメールに書かれたURLや添付ファイルを開かず、ID・パスワード、暗証番号、クレジットカード情報などを入力しないよう呼びかけています。
6. 不審メールの見分け方
今回のように、メール配信サービスから情報が出た場合、いちばん起こりやすいのは、メールアドレス宛に偽のメールが届くことです。アララの件では、先月28日から30日にかけて、クレジットカード会社を装った不審なメールが最大713万通送信されたと報じられています。
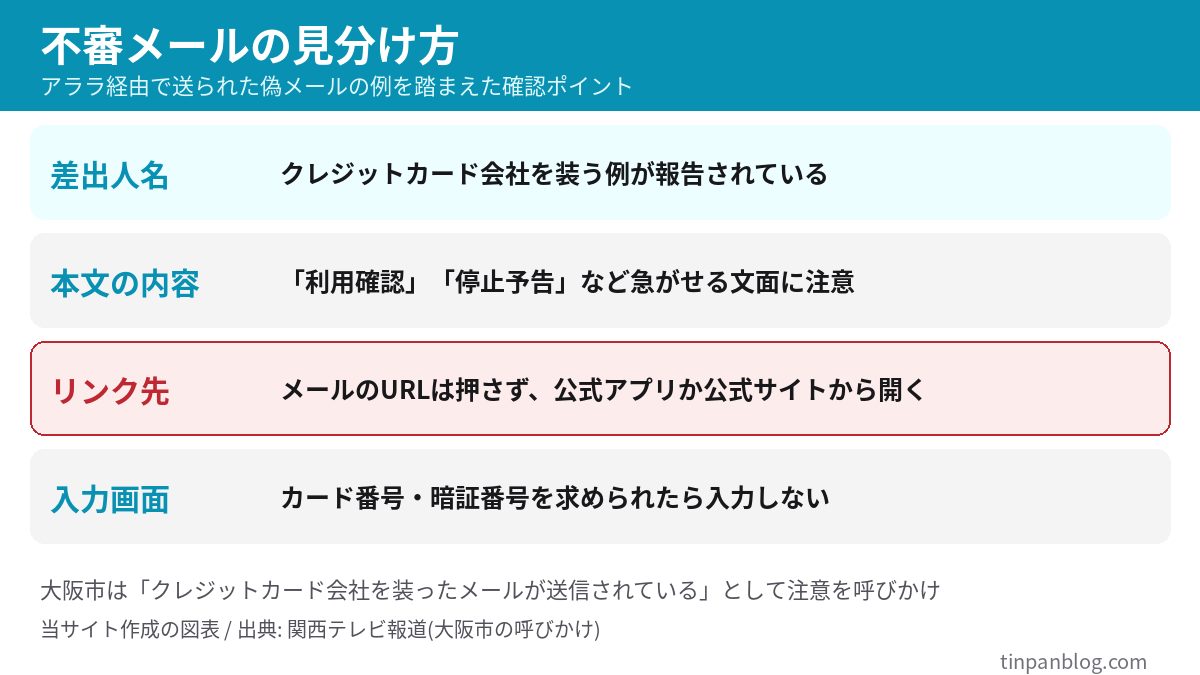
- 差出人がクレジットカード会社や行政機関を名乗っていても、メールの表示名だけで判断しない。
- 「利用確認」「利用停止の予告」など、急がせる文面は特に警戒する。
- メール内のURLは押さず、公式アプリか、自分でブックマークしたサイトから開く。
- カード番号や暗証番号の入力を求められたら、その時点で手を止める。
システムのメール送信が止まっている間に、大阪市行政オンラインシステムを名乗るメールが届いた場合は、特に慎重に扱うのがよいでしょう。ただし、10月29日のお知らせによると、障害中に送れなかったメールが遅れて届くことはあります。内容に心当たりがあるかどうかで判断し、迷ったら上のコールセンターか、大阪市の公式サイト(大阪市ホームページ)で確認してください。
7. アララ経由の被害はほかにも
大阪市の件は、メール配信サービス「アララ」への不正アクセスという、より大きな問題の一部です。報道によると、アララでは約7,700万件のメールアドレスなどが流出したとされ、サービスを使っていた企業や自治体にも影響が広がっています。公表している組織の一覧は【アララ不正アクセス】7700万件流出の公表組織一覧と対処法にまとめています。
同じ原因で情報が出た例としては、【ほくリンク】北陸電力のメール55万件流出 会員が取るべき対応があります。また、アララ以外でも、【ノジマオンライン】700万件の個人情報流出|対象と対処法や【サントリー 情報漏えい】対象は誰?約10万人分の範囲と確認点のように、11月に入って情報漏えいの公表が続いています。それぞれの対処法は共通する部分が多いので、あわせて確認してください。
8. この記事で分からないこと
この記事は、公式のお知らせと報道の内容にもとづいています。次の点は、11月3日14時45分時点で、公式にも報道にも書かれていないため、確認中としています。
- 実際に情報が漏えいしたかどうか。
- 漏えいした場合の件数と、対象になる登録期間。
- 自分が対象かどうかを、利用者が確認する方法。
- 漏えいが「氏名・メールアドレス」以外にどこまで及ぶか。
- メール送信の復旧時期。
次のお知らせ更新は、11月3日15時以降の予定とされています。この記事を読んだ時点より新しい情報が出ている場合は、大阪市行政オンラインシステムのお知らせを優先してください。
9. まとめ
・実際の漏えいの有無と件数は確認中です。システムそのものへの不正アクセスは、公式お知らせでは現時点で確認されていません。
・10月31日17時40分頃からメールが送信できず、利用者登録とパスワード再設定などが止まっています。
・不審なメールのURLや添付ファイルを開かず、ID・パスワード・カード情報を入力しないでください。
状況は変わる可能性があります。最新の情報は、大阪市行政オンラインシステムのお知らせと、大阪市の公式サイトで確認してください。
参考・出典
- 大阪市行政オンラインシステム ホーム(お知らせ)
- 重要なお知らせ(2026年10月31日付・11月3日12時20分更新)
- 重要なお知らせ(2026年10月29日付・復旧のお知らせ)
- 新着のお知らせ(11月20日のメンテナンス)
- 大阪市ホームページ
- ABCテレビ「大阪市の行政オンラインシステムで利用者情報が流出か」(Yahoo!ニュース、11月3日)
- 関西テレビ「大阪市行政オンラインシステムで利用者のメールアドレスや氏名など漏えいの可能性」(Yahoo!ニュース、11月3日)
あわせて読みたい
- 【アララ不正アクセス】7700万件流出の公表組織一覧と対処法
- 【ほくリンク】北陸電力のメール55万件流出 会員が取るべき対応
- 【ノジマオンライン】700万件の個人情報流出|対象と対処法
- 【サントリー 情報漏えい】対象は誰?約10万人分の範囲と確認点
コメントを残す