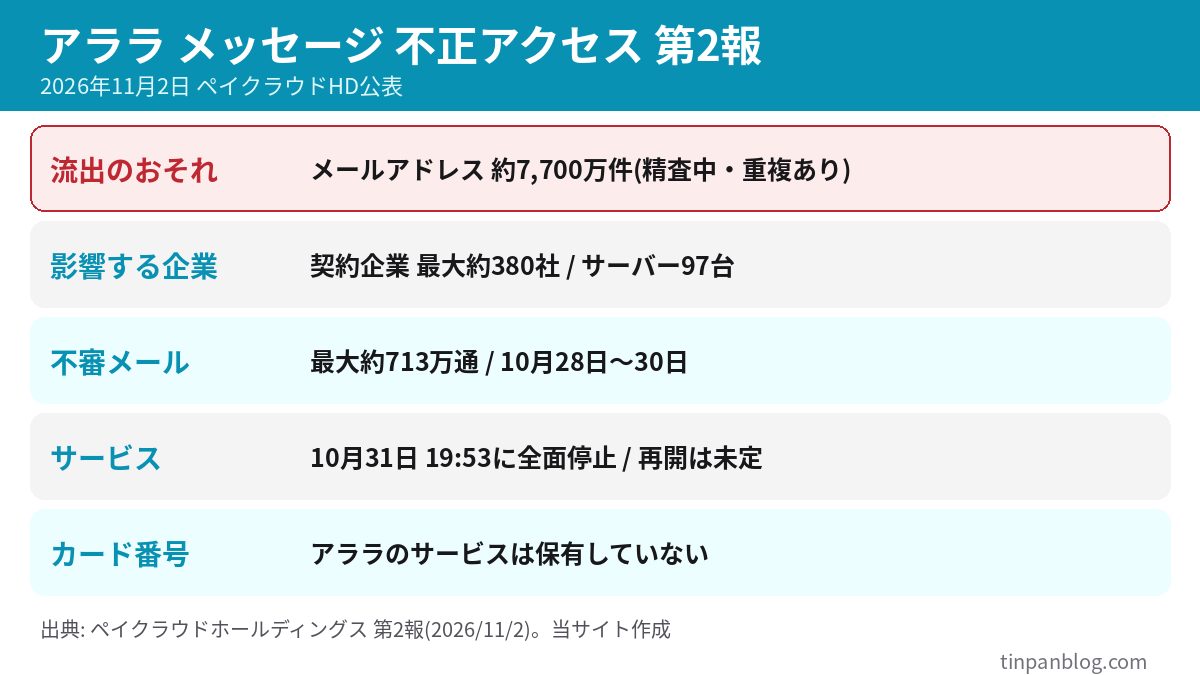
メール配信サービス「アララ メッセージ」への不正アクセスで、持ち出されたおそれのあるメールアドレスが約7,700万件に膨らみました。2026年11月2日にペイクラウドホールディングスが第2報で公表した内容と、これまでに公表された影響組織、自分が対象かを調べる手順、不審メールへの対処を整理します。
・流出のおそれがあるメールアドレスは約7,700万件、影響する契約企業は最大約380社です。件数は精査中で、第3報で更新される予定です。
・アララは、各社の環境が対象かどうかを契約企業に個別連絡するとしています。利用者が自分で照会できる公式窓口は示されていません。
・「利用内容確認のご依頼」などの件名でカード会社を装うメールは、10月28日〜30日に最大約713万通送られました。URLは開かず削除してください。
・サントリーHDの情報流出は、アララとは別の事案として報じられています。
公開日: 2026年11月3日 / 最終更新日: 2026年11月3日(情報は11月2日の第2報時点)
目次
- 第1報から第2報で何が変わったか
- 経緯のタイムライン
- 公表済みの影響組織一覧
- 自分が対象かを確認する手順
- カード会社を装う不審メールの見分け方
- サントリーなど別事案との違い
- まだ分かっていないこと
- この記事が向かない人
- よくある質問
第1報から第2報で何が変わったか
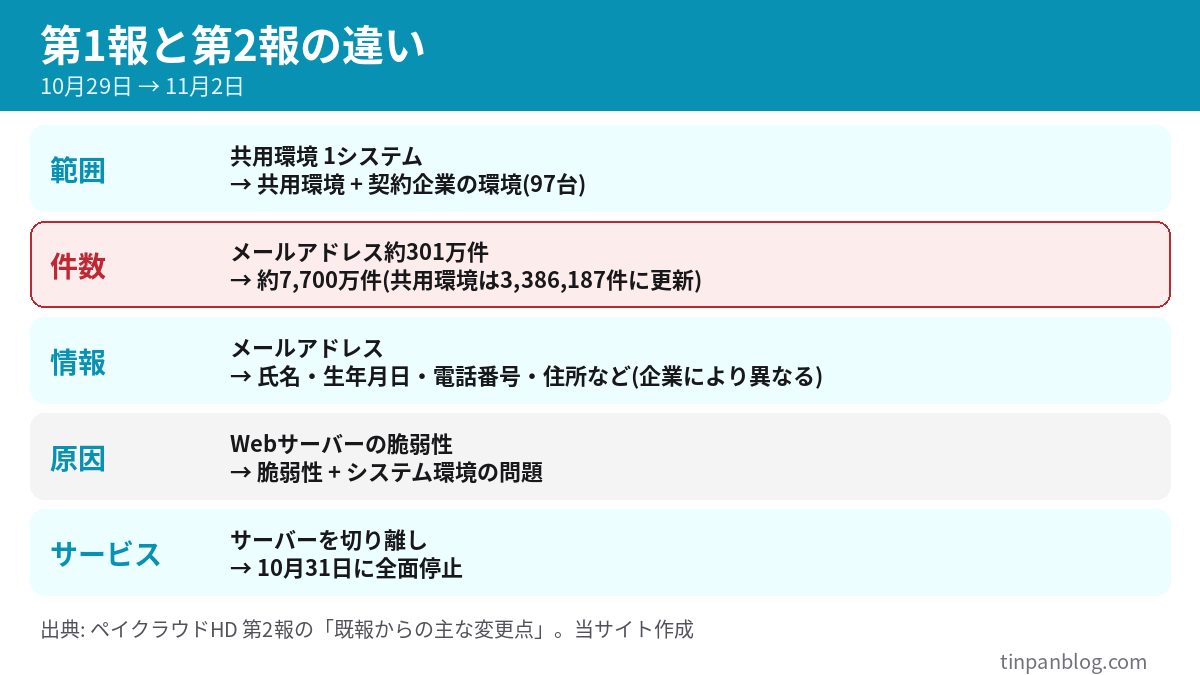
アララ株式会社はペイクラウドホールディングスの連結子会社で、メール配信サービス「アララ メッセージ」を運営しています。10月29日の第1報では、1つの環境(共用環境)からメールアドレス約301万件が持ち出されたと公表されました。11月2日の第2報(アララ公式の第2報PDF)では、これに契約企業の環境が加わり、規模が大きく変わっています。
日経xTECHやINTERNET Watchも、同じ第2報の内容を伝えています(日経xTECH、INTERNET Watch)。
経緯のタイムライン
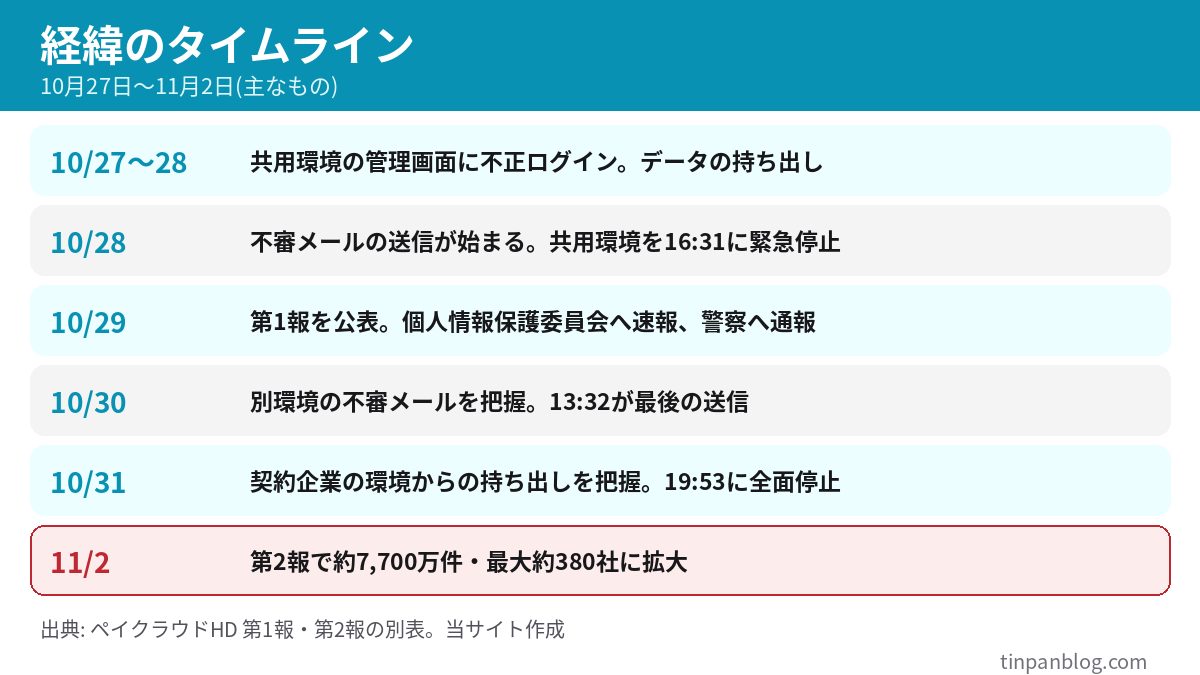
第2報の別表をもとに、主な動きを日付順に並べます。時刻は公式の記載です。
- 10月27日〜28日: 第三者が共用環境の管理画面に不正にログインし、データの出力機能を悪用して持ち出しました。10月28日16:31に共用環境を緊急停止しています。
- 10月28日: 不審メールの送信が始まります(3:59頃)。7:00に当該環境への外部アクセスを止めましたが、別の環境で8:47頃から送信が続きました。
- 10月29日: 第1報を公表。個人情報保護委員会に速報を出し、警察へ通報しました。
- 10月30日: 別環境の不正利用を把握し、13:26に通信を遮断。13:32が最後の送信です。
- 10月31日: 契約企業の環境からの持ち出しを把握。12:58から認証情報の無効化などを進め、19:53にサービスの提供を停止しました。
- 11月2日: 第2報を公表。第3報で精査結果を知らせるとしています。
公式は、一連の不正アクセスを攻撃元の共通性などから同じ第三者によるものとみています。侵入の開始時期と経路は調査中です。
公表済みの影響組織一覧
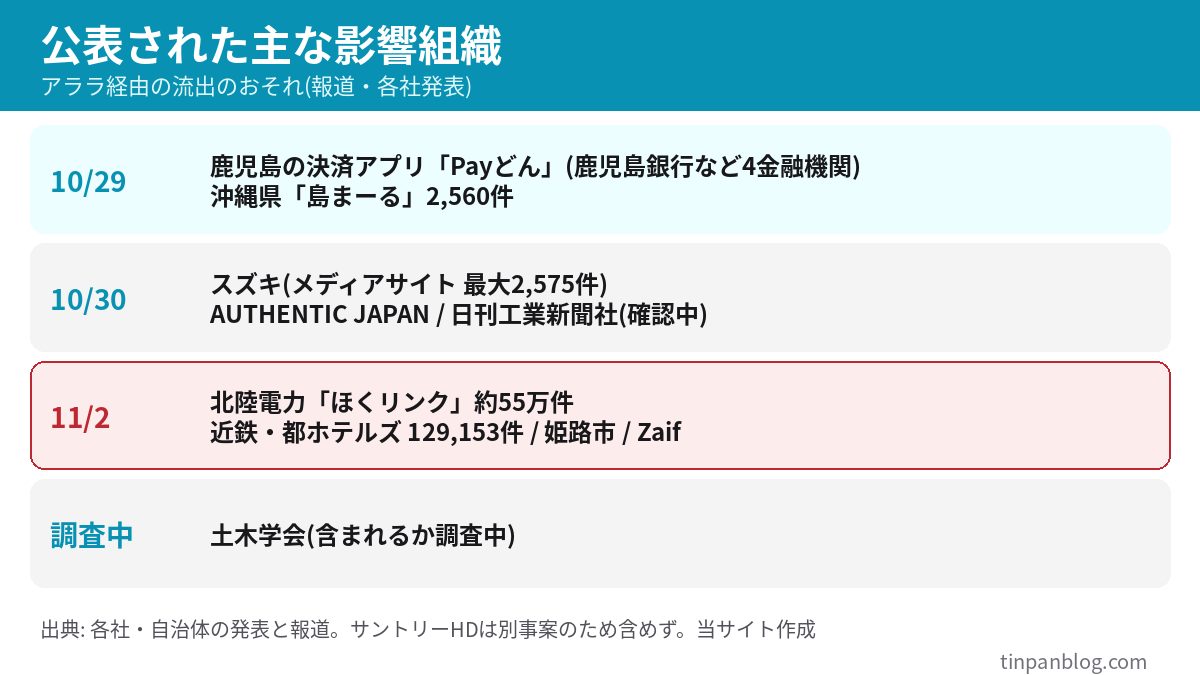
アララの公式発表は、契約企業の社名を挙げていません。次の一覧は、各社・自治体が自ら公表した内容と報道をもとに、公表日の順にまとめたものです。11月3日時点で確認できたものに限り、ほかにも公表が続く可能性があります。
自分が対象かを確認する手順
アララの第2報は、各社の環境が対象かどうか、流出した情報の内容を、契約企業に個別連絡するとしています(「ご契約企業へのご連絡」)。一般の利用者が、自分のアドレスで照会できる窓口は、第2報では示されていません。公式のサポート窓口(03-5414-3611)は、ご契約企業向けです。そのため、次の順で自分で確認するのが現実的です。
- 1. 自分が会員登録・メルマガ登録しているサービスを思い出します。電力会社、銀行や決済アプリ、ホテル、自治体のオンライン手続き、会員制のサービスなど、メールで案内が届くものが対象になりえます。
- 2. そのサービスの公式サイトで、「不正アクセス」「メール配信サービス」に関するお知らせが出ていないかを確認します。ブックマークや公式アプリから開くのが安全です。
- 3. メールの受信箱を、「[email protected]」と「利用内容確認のご依頼」で検索します。10月28日〜30日の受信があれば、後述の対処をします。
- 4. 企業から連絡メールが届いた場合は、リンクを開く前に、その企業の公式サイトで同じ内容のお知らせがあるかを確認します。
不審メールが届いたことと、自分のアドレスが流出したことは、イコールではありません。第2報によると、不審メール(最大約713万通)の送信先は「第三者が外部から持ち込んだメールアドレス」で、アララが預かっていたリストとは別とされています。届いていなくても流出していない証拠にならず、届いても自分のアドレスが流出したとは限りません。
カード会社を装う不審メールの見分け方
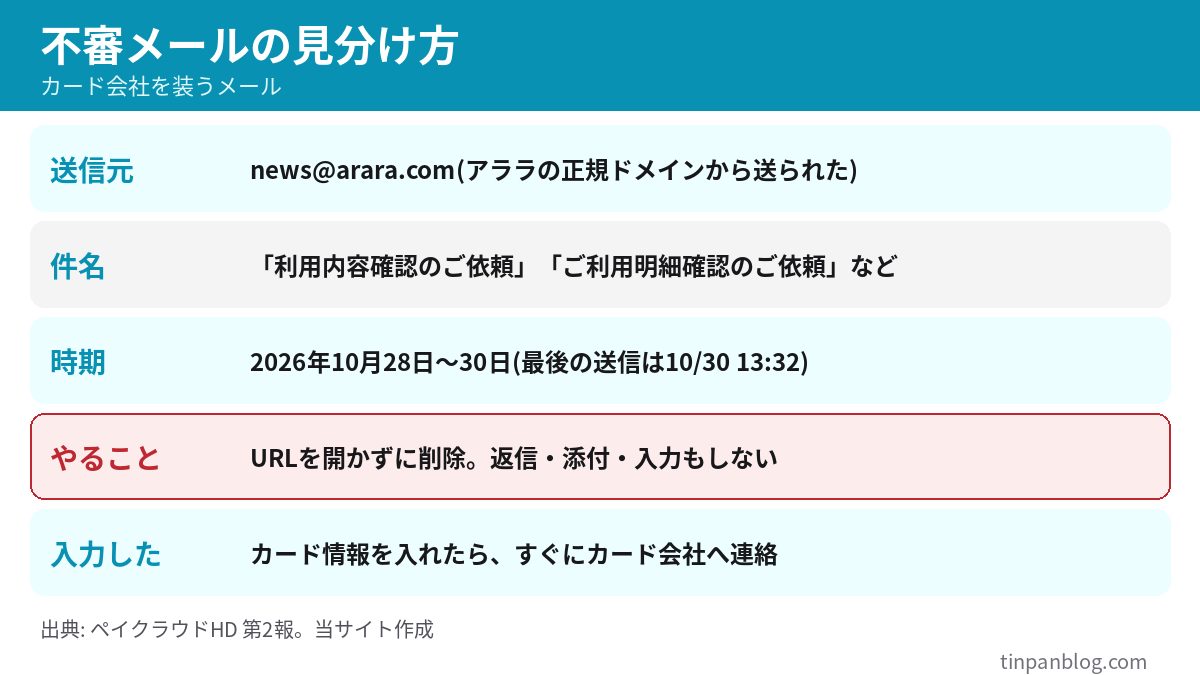
公式が公表した不審メールの特徴は次のとおりです。送信元が「[email protected]」だったことが重要で、アララの正規のサービスから送られているため、送信元のドメインを見ても偽物とは判別できません。
届いたときにやること
- 本文のURLにアクセスせず、メールを削除します。返信、添付ファイルの開封、ID・パスワードや個人情報の入力もしません。
- リンク先でクレジットカード情報などを入力してしまった場合は、すぐにカード発行会社へ連絡します。第2報も、この対応を求めています。
- アララやペイクラウドから、パスワードやカード情報の入力をお願いするメールを送ることはないと、公式が明記しています。
これから届きうるメール
氏名や電話番号、住所まで持ち出された企業の会員は、その企業を装うメールやSMS、電話、郵便物にも注意が必要です。公式も、アララや契約企業をかたる連絡に注意するよう求めています。企業からのお知らせを受け取った場合も、メール内のリンクではなく、公式サイトのお知らせで同じ内容を確認してください。
サントリーなど別事案との違い
時事通信は、アララの件とサントリーHDの情報流出を1つの記事で報じました(時事通信)。ただし、サントリーHDの発表は、グループが利用する外部のクラウドサービスへの不正アクセスで、約10万人分の個人情報が流出したというものです。アララの契約企業として公表された事案ではなく、別の事案として報じられています。サントリーの詳細は【サントリー 情報漏えい】対象は誰?約10万人分の範囲と確認点を参照してください。
同じ時期には、【ノジマオンライン】700万件の個人情報流出|対象と対処法や【HYBE】個人情報流出 対象者と流出項目は?BTSファンへの影響など、別の情報流出も公表されています。「アララの件」と一括りにせず、自分が利用しているサービスの発表で、どの事案に当たるかを確認するのが確実です。
まだ分かっていないこと
- 対象企業の正確な数と名称(公式は「精査中」、最大約380社の推計)
- 最終的なメールアドレスの件数(第3報で更新予定)
- サービスの再開時期(未定。再開時は契約企業に管理画面のパスワードやAPIキーの再設定を依頼する予定)
- 侵入の開始時期と経路(調査中)
- ペイクラウドの2027年8月期の業績への影響(精査中)
個人情報保護委員会には、10月29日に速報を提出し、11月2日に判明した事項を報告する予定とされています。警察にも10月29日に通報済みです。
この記事が向かない人
- 自分のアドレスが流出したかを、この記事だけで確定させたい人: 利用者が個別に照会できる公式窓口が示されていないため、各サービスからの案内を待つ必要があります。
- 企業側の担当者で、対応を知りたい人: 契約企業向けの案内は、アララのサポート窓口と公式発表が一次情報です。
- 被害の補償や法的責任を知りたい人: 現時点の発表に、補償の記載はありません。
よくある質問
7,700万人分の個人情報が流出したということですか?
いいえ。約7,700万件はメールアドレスの件数で、精査中の数字です。一人が複数のアドレスを持つ場合があり、人数を示すものではないと公式が注記しています。
クレジットカード番号は流出しましたか?
アララのサービスでは、クレジットカード番号を保有していないと説明されています。ただし、不審メールのリンク先で入力した場合は、別の問題として、すぐにカード会社へ連絡してください。
パスワードを変える必要はありますか?
アララの第2報は、利用者のパスワードの変更を求めていません。契約企業には、管理画面のパスワードや認証情報の再設定を依頼する予定です。氏名などの会員情報が流出した企業は、各社の案内に従ってください。
メールが届かなくなったのはなぜですか?
アララ メッセージが10月31日から全面停止しているため、そのサービスを使っていた企業のメール配信が止まっています。Zaifのように、メールを止めてサイトで告知している企業もあります。
まとめ
件数や対象は、公式の続報で変わる可能性があります。最新の情報は、ペイクラウドホールディングスとアララの公式発表、利用中のサービスの公式サイトでご確認ください。
あわせて読みたい
参考・出典
- アララ株式会社: 不正アクセスによる情報流出およびサービス停止について(第2報)(2026年11月2日)
- アララ株式会社: 第1報(2026年10月29日)
- 北陸電力: 「ほくリンク」会員のメールアドレス外部流出について(2026年11月2日)
- スズキ: 弊社委託先における個人情報漏洩の可能性について(2026年10月30日)
- 南日本銀行ほか: Payどんに関する発表(2026年10月29日)
- Zaif: 業務委託先への不正アクセスに伴う情報流出の可能性について(2026年11月2日)
- 姫路市: オンライン手続きポータルサイトの委託先における不正アクセスについて
- INTERNET Watch: ペイクラウドHD、約7700万件のメールアドレスが流出(2026年11月2日)
- 日経xTECH: アララの情報流出で約7700万件追加か(2026年11月2日)
- 時事通信: 「アララ」メアド7700万件流出(2026年11月2日)
コメントを残す