KDDIは2026年10月30日、提携するライフネット生命保険のシステムが不正アクセスを受け、KDDIが保有する顧客情報が最大2万2541件漏えいした可能性があると発表しました。この記事では、流出した可能性のある項目と含まれない項目、発覚から公表までの時系列、自分が対象かどうかの確かめ方、そして今すぐやるべきこととやらなくてよいことを整理します。
結論
- 漏えいの可能性があるのは最大2万2541件。氏名・郵便番号・電話番号・メールアドレス・会員識別子で、一部は性別・生年月日も含む
- パスワード・クレジットカード・口座情報・保険契約情報は含まれないとされ、現時点で不正利用は確認されていない
- 対象の顧客には順次、個別に案内される予定。案内を待ちつつ、不審なSMS・メール・電話に警戒する
- 原因はKDDIの設備ではなく、連携先であるライフネット生命のシステムの脆弱性と報じられている
公開日: 2026年10月30日(夜時点の報道・公式発表をもとに作成)
画像出典: 作成: tinpanblog.com(KDDI・ライフネット生命の発表を報じた各報道をもとに作成)
目次
- 何が起きたのか(時系列)
- 流出した可能性のある情報と含まれない情報
- 対象になるのは誰か・確認方法
- 今すぐやるべき対処(やらなくてよいことも)
- 過去のKDDI関連事案との違い
- この時点でまだ分からないこと
- よくある質問
- まとめ
何が起きたのか(時系列)
画像出典: 作成: tinpanblog.com(KDDI・ライフネット生命の発表を報じた各報道をもとに作成)
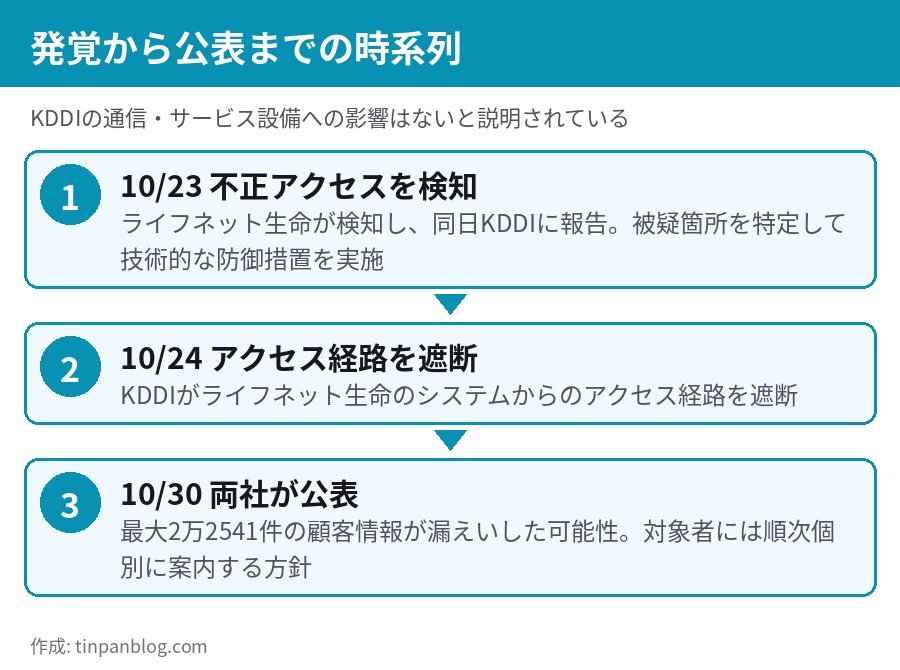
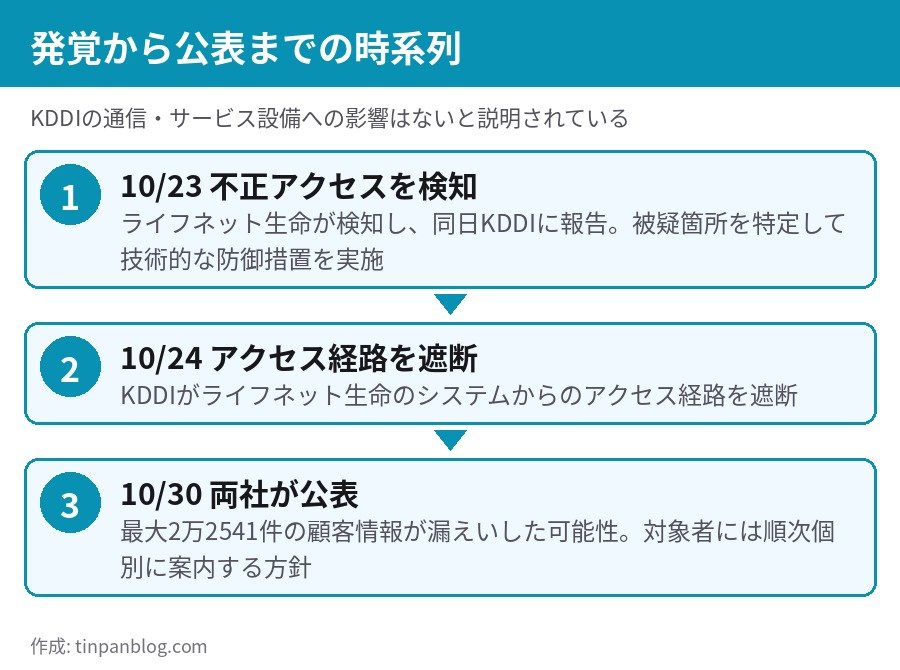
KDDIとライフネット生命は10月30日、ライフネット生命の一部システムへの不正アクセスにより、KDDIが保有する顧客情報が外部に漏えいした可能性があると公表しました。報道によると、不正アクセスを受けたのはKDDIのシステムと連携するライフネット生命側のシステムで、第三者がその一部機能の脆弱性を通じて、KDDI側にある顧客情報の一部を取得した可能性があります。
ライフネット生命は10月23日に不正アクセスを検知し、同日中にKDDIへ報告したうえで、被疑箇所を特定して技術的な防御措置を実施しました。KDDIは翌24日、ライフネット生命のシステムからのアクセス経路を遮断しています。公表は検知から1週間後の10月30日で、報道各社は同日夜にかけて一斉に伝えました。
あわせて、KDDIは「auの生命ほけん」の一部機能をメンテナンス中で、申し込みの受け付けにも影響が出ていると報じられています。通信サービスなど、KDDIの設備そのものへの影響はないと説明されています。
流出した可能性のある情報と含まれない情報
画像出典: 作成: tinpanblog.com(KDDI・ライフネット生命の発表を報じた各報道をもとに作成)
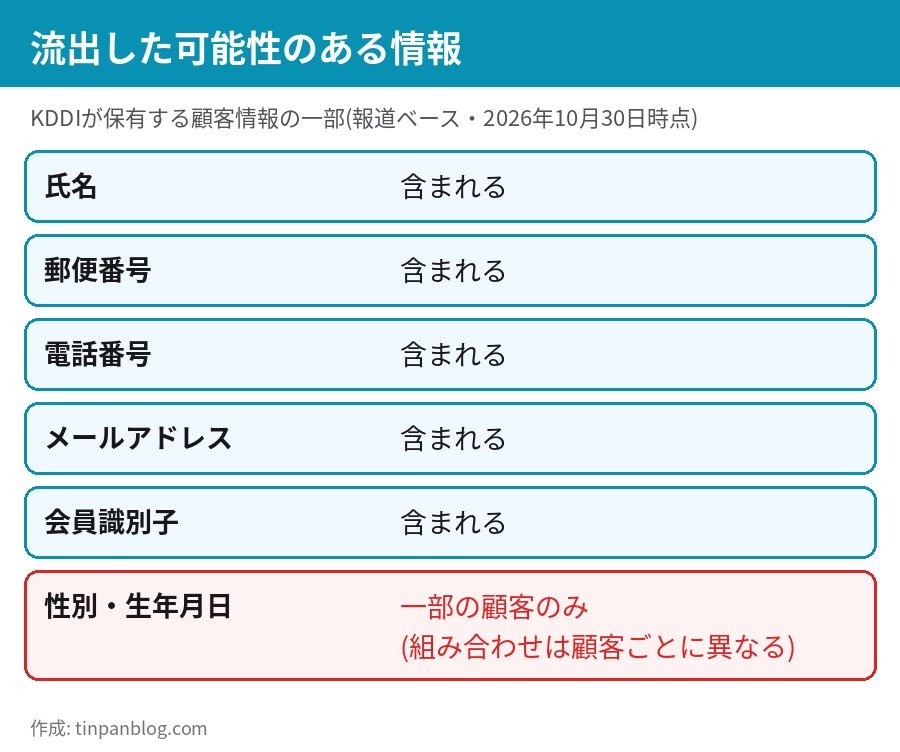
漏えいの可能性があるのは、氏名、郵便番号、電話番号、メールアドレス、会員識別子です。どの項目が漏れたかは顧客によって組み合わせが異なり、一部の顧客については性別と生年月日も含まれます。全員の全項目が漏れたという意味ではなく、「最大2万2541件分のうち、人によってこの範囲の項目が漏れた可能性がある」という発表です。
画像出典: 作成: tinpanblog.com(KDDI・ライフネット生命の発表を報じた各報道をもとに作成)
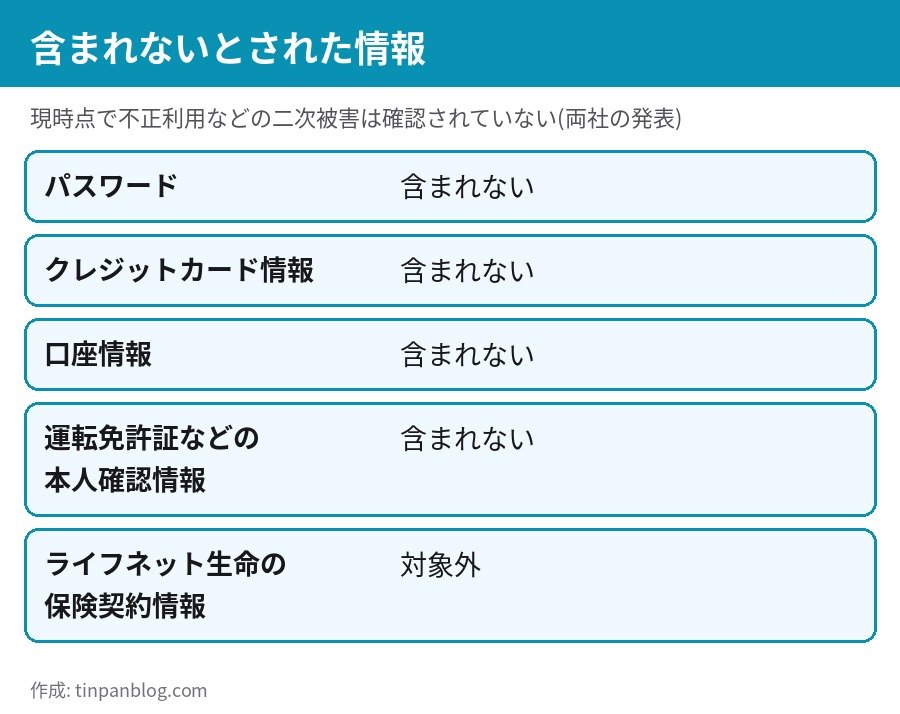
一方、パスワード、クレジットカード情報、口座情報、運転免許証などの本人確認情報は含まれないとされています。ライフネット生命が保有する保険契約に関する情報も対象外です。この点が、カード番号やパスワードまで流出するタイプの事案との大きな違いです。
件数の内訳は報道で表記が揺れている
総数が最大2万2541件という点は、共同通信・CNET Japan・ITmediaなど複数の報道で一致しています。一方、項目ごとの内訳件数は報道によって表記が揺れているため、この記事では書いていません。KDDIとライフネット生命の公式発表(ライフネット生命のニュースリリース一覧から確認できます)の数字を基準にしてください。
対象になるのは誰か・確認方法
報道では、対象は「KDDIの顧客2万2541件」とされています。連携しているのは「auの生命ほけん」で、その一部機能がメンテナンス中と報じられていますが、対象者がこのサービスの利用者に限られるのかどうかは、報道では明記されていません。そのため、「auの生命ほけんを使っていない=対象外」と決めつけるのは避けてください。
ライフネット生命の一般的な問い合わせ先として、公式サイトには 0120-205566(平日9時〜20時、土日祝9時〜18時)が掲載されています。ただし今回の件の専用窓口ではないため、案内を待つ前提で、確認したいことがある場合の一般窓口として使ってください。
今すぐやるべき対処(やらなくてよいことも)
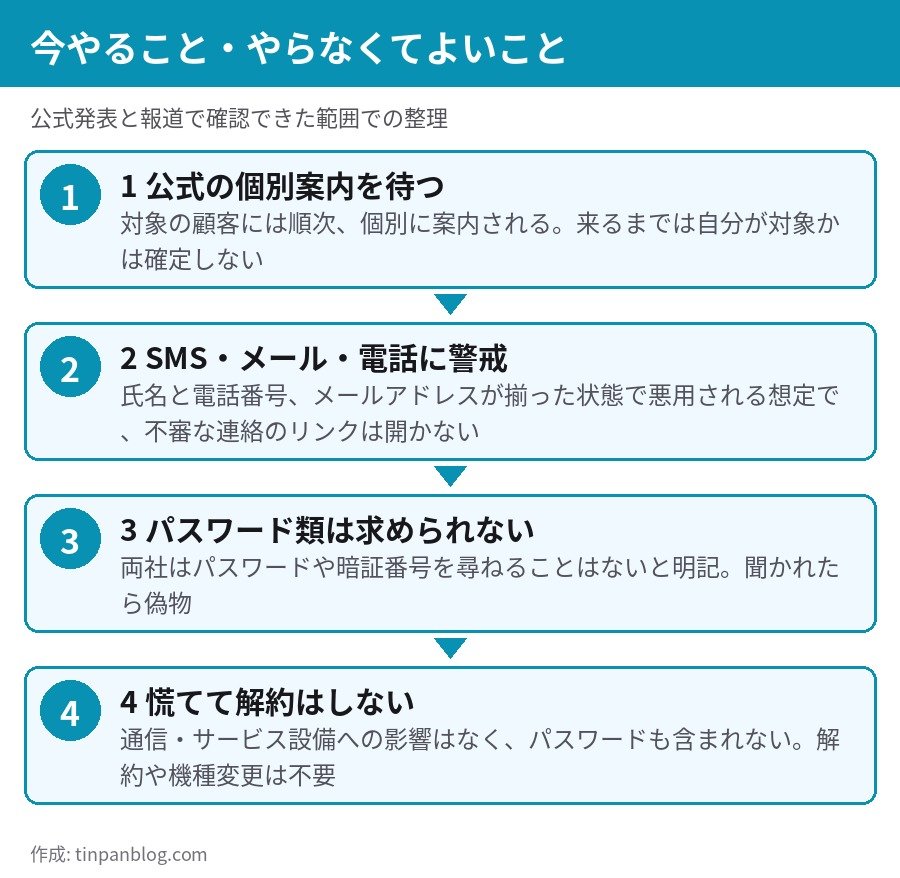
画像出典: 作成: tinpanblog.com(KDDI・ライフネット生命の発表を報じた各報道をもとに作成)
1. 氏名・電話番号・メールが揃っている前提で警戒する
パスワードが含まれないため、不正ログインのリスクは相対的に小さいと考えられます。その代わり注意したいのが、氏名・電話番号・メールアドレス・郵便番号が揃った状態を使った、なりすましのSMS・メール・電話です。名前入りで「KDDIです」「ライフネット生命です」と名乗る連絡が届いても、本文のリンクは開かず、公式アプリ・公式サイトから確認してください。
2. 「個別案内」を装った偽メールに注意する
今回は「対象者に個別に案内する」と発表されているため、その案内を装うフィッシングが出てくる可能性があります。案内メールが届いても、メール内のリンクから情報を入力せず、公式サイトの告知ページで同じ内容が出ているかを確認する習慣をつけると安全です。両社は、パスワードや暗証番号を尋ねることはないと明記しています。これを求める連絡はすべて偽物と考えて構いません。
3. やらなくてよいこと
- KDDI・auの解約や機種変更(通信設備への影響はなく、パスワードも含まれない)
- 「au IDのパスワード変更が必須」と思い込むこと(含まれる項目にパスワードはなく、変更が必要とは発表されていない。ただし他サービスと同じ使い回しがあれば、この機会に見直すのは有益)
- 自分で個人情報の削除を依頼すること(現時点で公式にそうした手順は示されていない)
他社の情報漏えいで、似た対処を整理した記事としてニフティ最大54万件流出の対象と対策もあります。
過去のKDDI関連事案との違い
当ブログでは今年、KDDI関連の情報漏えいを複数扱っています。KDDI 761万人分のパスワード漏洩を確認や、総務省の行政指導の記事で取り上げた事案と比べると、今回の特徴は次のとおりです。
全体の漏えい動向は個人情報保護委員会の資料にもとづく2026年の漏えい件数の記事でまとめています。
この時点でまだ分からないこと
- 対象者への個別案内の時期と方法
- 項目ごとの正確な件数(報道によって表記が異なるため公式の数字を確認)
- 脆弱性の具体的な内容と、悪用された手口
- 「auの生命ほけん」のメンテナンスがいつ終わるか
- 今回の件の専用問い合わせ窓口
これらは、報道各社の記事と公式発表から確認できた範囲では書かれていませんでした。分かり次第、この記事に追記します。
よくある質問
自分が対象かどうか、今すぐ分かりますか?
現時点では、利用者側で確認できる仕組みは案内されていません。対象の顧客には順次、個別に案内されるとされているため、公式の連絡を待つ形になります。
クレジットカードや口座の情報は漏れましたか?
パスワード、クレジットカード情報、口座情報は含まれないとされています。ライフネット生命の保険契約の情報も対象外です。
もう被害は出ていますか?
両社は、現時点で二次被害(不正利用など)は確認されていないとしています。
KDDIの通信や、auのサービスは使い続けて大丈夫ですか?
KDDIの通信・サービス設備への影響はないと説明されています。「auの生命ほけん」の一部機能のみメンテナンス中です。
まとめ
KDDIの顧客情報最大2万2541件が、連携先のライフネット生命のシステムへの不正アクセスで漏えいした可能性があります。漏れた可能性があるのは氏名・郵便番号・電話番号・メールアドレス・会員識別子(一部は性別・生年月日)で、パスワードやカード・口座情報は含まれません。対象者には順次個別に案内されるため、それまでは名前入りの不審なSMS・メール・電話のリンクを開かないことが最も有効な対策です。
記事の内容は2026年10月30日夜時点の報道・公式発表に基づきます。件数・案内方法は更新される可能性があるため、KDDIおよびライフネット生命の公式発表で最新情報を確認してください。
参考・出典
- ニュースリリース一覧(ライフネット生命保険 公式)
- KDDI顧客情報漏えいか ライフネットへの不正アクセスで(NHK)
- KDDI、不正アクセスで2万件情報流出か(共同通信)
- KDDIの顧客情報2万2541件が漏えいの可能性(CNET Japan)
- KDDIのユーザー情報が漏えいか(ITmedia Mobile)
コメントを残す