クラブツーリズムは2026年10月31日、不正アクセスにより、インターネット予約システムに登録された会員の個人情報およそ432万件が外部に漏えいした可能性があると公表しました。対象になるのは、クラブツーリズムのインターネット会員として登録したことがある人です。ここでは、公式発表(第1信)をもとに、対象の範囲、漏えいの可能性がある情報と含まれない情報、会員が今やることを整理します。
結論
- 対象は、クラブツーリズムのインターネット予約システムにインターネット会員として登録した人。件数は約432万件。会員登録をしたことがない人の情報に影響はない、と公式は説明している
- 漏えいの可能性がある情報は9項目。氏名(漢字・カナ)・国籍・性別・生年月日・年齢・住所・電話番号・メールアドレス・会員ID・緊急連絡先
- ログインパスワード、パスポート情報、クレジットカード情報、金融機関口座番号は含まれない
- 会員がやることは、不審な連絡への警戒、パスワードの使い回しの見直し、困ったときの窓口への相談。公式は、本件に起因する具体的な二次被害は確認していないとしている
公開日: 2026年10月31日(クラブツーリズム公式発表の第1信、NHK、テレビ朝日の報道にもとづく。調査中の内容で、続報により変わる場合があります)
画像出典: テレビ朝日(ANN)の報道映像
目次
- 何が起きたのか(時系列)
- 対象になるのは誰か
- 漏えいの可能性がある情報と、含まれない情報
- 会員が今やるべき対処
- 2024年の別件との違い
- ツアーやホームページへの影響
- この記事の限界と注意点
- まとめ
何が起きたのか(時系列)
公式発表によると、クラブツーリズムは2026年10月30日5時45分に、外部からの不正なアクセスを検知しました。直ちに調査を始め、不正アクセスを受けた箇所の通信を遮断しています。その後の調査で、保有する顧客情報の一部が外部に漏えいした可能性が確認されました。
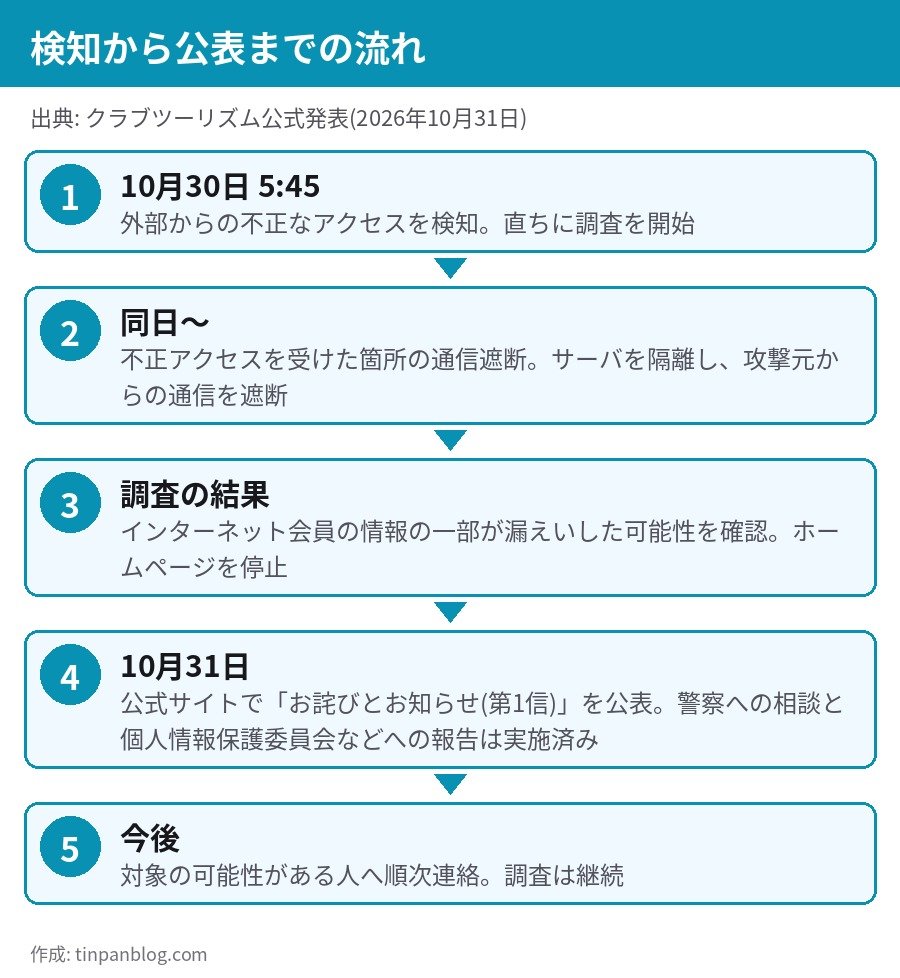
画像出典: 当サイト作成(クラブツーリズム公式発表にもとづく整理)
公式は、不正アクセスを受けたサーバの隔離と、攻撃元からの通信の遮断を実施済みとしています。あわせて、侵入経路と手段を特定し、問題点の修正、影響範囲と同様の事象の点検などの是正対応を実施済みとも説明しています。被害の拡大防止と調査のため、ホームページは停止中で、安全性を再確認でき次第、再開する予定です。
警察への相談と、個人情報保護委員会および監督官庁への報告は行われました。NHKは、10月31日夜に約432万件の漏えいの可能性を報じています。
対象になるのは誰か
公式発表では、対象となる情報は「インターネット予約システムにおいて、インターネット会員として登録している」ものです。件数は約432万件です。
自分が対象かどうかを確認する方法
現時点の公式発表(第1信)には、本人が対象かどうかを自分で照会できる仕組みは書かれていません。公式は、「情報が漏洩した可能性のあるお客さまへは、順次ご連絡をさせていただきます」としています。連絡の手段(メール・郵送など)は第1信には明記されていません。続報が出るまでは、次の2点を目安にしてください。
- クラブツーリズムのサイトで会員登録(会員ID発行)をしたことがあるかを、登録時のメールなどから思い出す
- ツアーに参加したことがあっても、ネット会員に登録していなければ、公式の説明では影響はありません
なお、公式の連絡を装った偽のメールやSMSが届く可能性があります。連絡を受けたときは、メールのリンクを開かず、クラブツーリズムの公式サイトや窓口で事実を確認します。
漏えいの可能性がある情報と、含まれない情報
公式発表が挙げている項目は、次のとおりです。
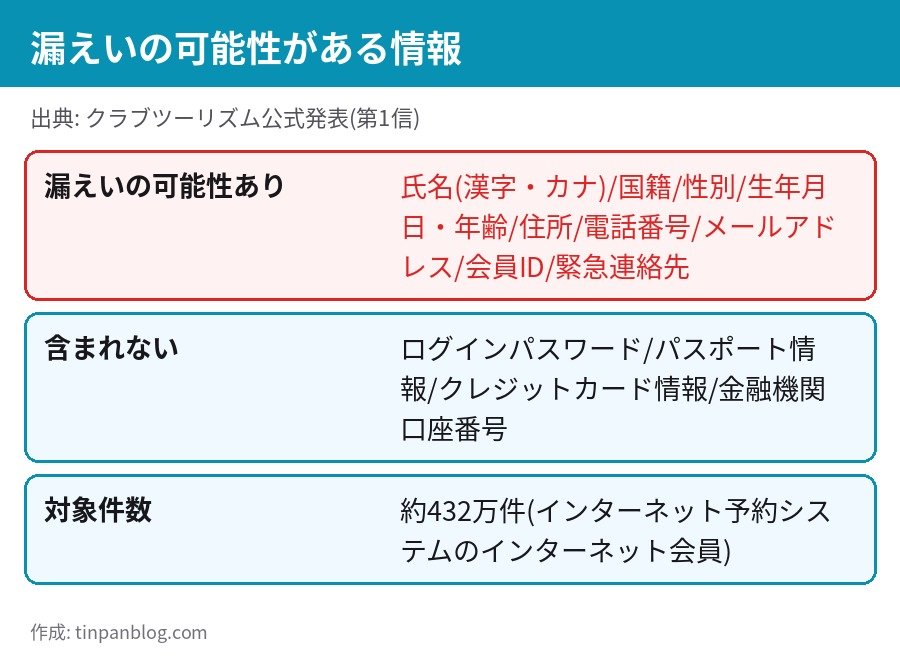
画像出典: 当サイト作成(クラブツーリズム公式発表にもとづく整理)
報道より公式の項目が多い点に注意
NHKやテレビ朝日の報道では「氏名、国籍、性別、住所、電話番号など」と紹介されています。公式発表には、これに加えて生年月日・年齢、メールアドレス、会員ID、緊急連絡先が明記されています。報道の「など」に含まれる部分を、公式の項目で確認しておくと、警戒すべき連絡の種類が具体的になります。
緊急連絡先は、登録した家族にも関わる
緊急連絡先は、会員本人以外の人の情報(家族など)を入力している場合があります。公式が示す項目には「緊急連絡先」が含まれるため、登録時に家族の氏名や電話番号を入れた覚えがある人は、その家族にも「クラブツーリズムを装った連絡に注意する」ことを伝えておくと安心です。
会員が今やるべき対処
第1信で公式がお願いしているのは、次の3点です。
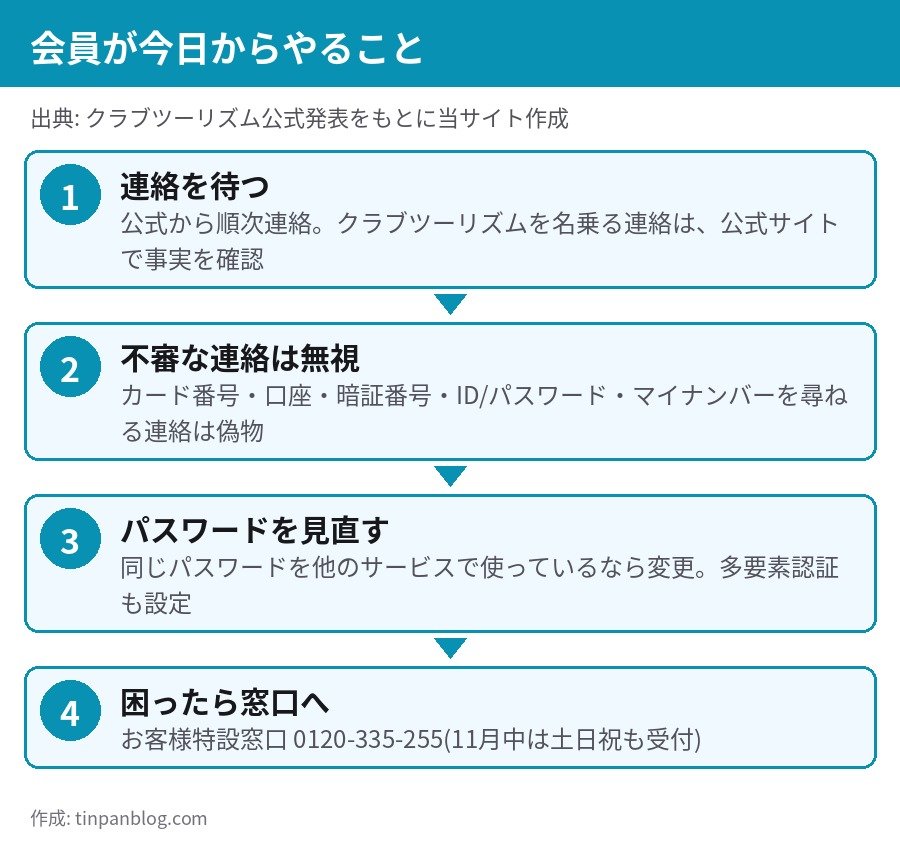
画像出典: 当サイト作成(クラブツーリズム公式発表にもとづく整理)
1. 不審な連絡に注意する
公式は、本件に関して電話・メール・SMS・郵便などで、クレジットカード番号、銀行口座情報、暗証番号、ID・パスワード、マイナンバーなどの重要な情報を尋ねることは「一切ございません」としています。こうした連絡は偽物と考えて問題ありません。不審なURLへのアクセス、添付ファイルを開くこと、個人情報や認証情報の入力はしないようにします。判断に迷うときは、店頭、電話窓口、公式サイトで事実を確認します。
2. パスワードの使い回しを見直す
今回の漏えいの可能性がある情報に、ログインパスワードは含まれていません。したがって、公式も「念のため」の位置づけで、同じパスワードを他のサービスで使っている場合に変更を検討するよう案内しています。サービスごとに推測されにくいパスワードを設定し、多要素認証が使える場合は設定します。
3. 気になる連絡は窓口へ
クラブツーリズムを名乗る不審な連絡を受けた場合や、本件に関連する被害・異常を見つけた場合の窓口は、お客様特設窓口(フリーダイヤル) 0120-335-255 です。受付は平日(月〜金曜日)9:30〜17:00で、11月中は土日・祝日も同じ時間で受け付けるとされています。
当サイトの見立て: 狙われやすい組み合わせ
今回の情報は、氏名・住所・電話番号・メールアドレス・生年月日がそろっている点が特徴です。パスワードやカード情報が含まれていなくても、旅行会社を装った「キャンセル手続き」「返金」「会員情報の更新」といった連絡の材料にはなりえます。これは公式発表ではなく当サイトの見立てですが、「個人情報が合っているから本物」とは考えないことが、いちばん効く対処です。
2024年の別件との違い
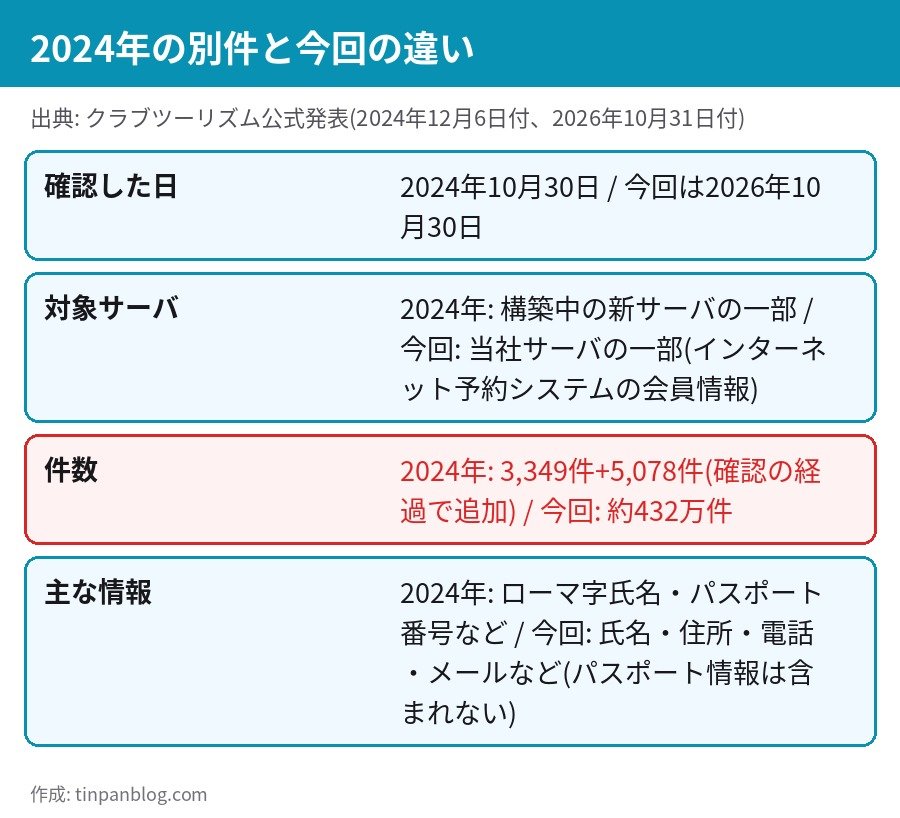
クラブツーリズムは2024年にも、サーバへの不正アクセスによる個人情報漏えいの可能性を公表しています。検索で出てくる記事が2024年のものか今回のものか混ざりやすいため、違いを整理します。
画像出典: 当サイト作成(クラブツーリズム公式発表にもとづく整理)
- 2024年は、委託先が構築していた新サーバの一部への不正アクセスで、10月30日に確認されました。公式の2024年12月6日付の資料では、海外ツアーの航空券手配に関するログ3,349件と、写真募集の応募情報5,078件が対象とされています
- 2024年の情報は、ローマ字の氏名、性別、生年月日、旅券番号などで、住所や電話番号、メールアドレス、カード情報は含まれないとされていました
- 今回は、インターネット予約システムの会員情報で、約432万件と桁が違います。住所・電話番号・メールアドレスなど、連絡先の情報が含まれる点も異なります
2024年の件で連絡を受けた人が、今回も対象になるとは限りません。反対に、2024年に連絡を受けていない人でも、ネット会員であれば今回の対象になりえます。
ツアーやホームページへの影響
公式発表では、被害拡大の防止と調査のため、ホームページを停止しているとしています。再開は、安全性を再確認でき次第とされ、時期は示されていません。
cube-softが伝えた報道によると、すでに申し込まれたツアーについては、利用者へ個別に連絡したうえで実施する予定です。ホームページが止まっている間の新規申込や変更手続きの方法は、第1信では示されていません。出発が近いツアーを予約している人は、予約時の案内や上記の窓口を確認してください。
この記事の限界と注意点
- 公式発表は「第1信」で、調査は継続中です。対象の範囲や件数、漏えいした可能性のある情報は、続報で変わることがあります
- 「漏えいした可能性がある」段階で、情報が実際に外部に持ち出されたかどうかは確定していません
- 本人が対象かどうかを自分で調べる手段は、現時点の第1信には書かれていません。確実に判断できるのは、公式からの個別連絡が届いた場合です
- 個別連絡を装った偽メール・偽SMSが出回る可能性があります。連絡が来ても、メール内のリンクからは操作せず、公式サイトで確認してください
こんな人は特に急いで確認を
- クラブツーリズムのパスワードを、他のサービスでも使っている人
- 緊急連絡先に家族の情報を登録している人
- 最近、旅行会社を名乗るメールやSMSを受け取った人
他の漏えい事案との対処の違いは、【情報漏えい2026】延べ2.6億人分に急増|今年の事案一覧と対策や、同じく約400万件規模の【花キューピット 不正アクセス】423万件漏えいの対象と確認方法は?でも整理しています。
まとめ
クラブツーリズムでは、2026年10月30日5時45分に不正アクセスを検知し、インターネット会員約432万件の情報が漏えいした可能性があると10月31日に公表されました。可能性がある情報は、氏名・国籍・性別・生年月日・年齢・住所・電話番号・メールアドレス・会員ID・緊急連絡先の9項目で、ログインパスワード、パスポート情報、クレジットカード情報、口座番号は含まれません。会員は、不審な連絡への警戒、パスワードの使い回しの見直し、窓口への相談が基本の対処です。
情報は2026年10月31日時点の公式発表(第1信)にもとづきます。対象の範囲や対応は変わる場合があるため、最新情報は公式のお知らせで確認してください。
あわせて読みたい
- 【情報漏えい2026】延べ2.6億人分に急増|今年の事案一覧と対策
- 【花キューピット 不正アクセス】423万件漏えいの対象と確認方法は?
- 【無印良品 情報流出】最大2726万件|対象の情報と今すぐやる対策
- 【KDDI 情報漏えい】ライフネット生命経由2.2万件|対象と対処法
参考・出典
- クラブツーリズム「不正アクセスによる個人情報漏えいに関するお詫びとお知らせについて(第1信)」(2026年10月31日)
- クラブツーリズム「当社サーバへの不正アクセスによる個人情報漏えいの可能性についてお詫びとご説明」(2024年12月6日付)
- NHK「クラブツーリズム 不正アクセスで約432万件の個人情報漏えいか」(2026年10月31日)
- テレビ朝日(ANN)「クラブツーリズム 400万件超の個人情報が漏洩か」(2026年10月31日)
- cube-soft「クラブツーリズムでも約432万件の情報漏えい可能性」(2026年10月31日)
コメントを残す