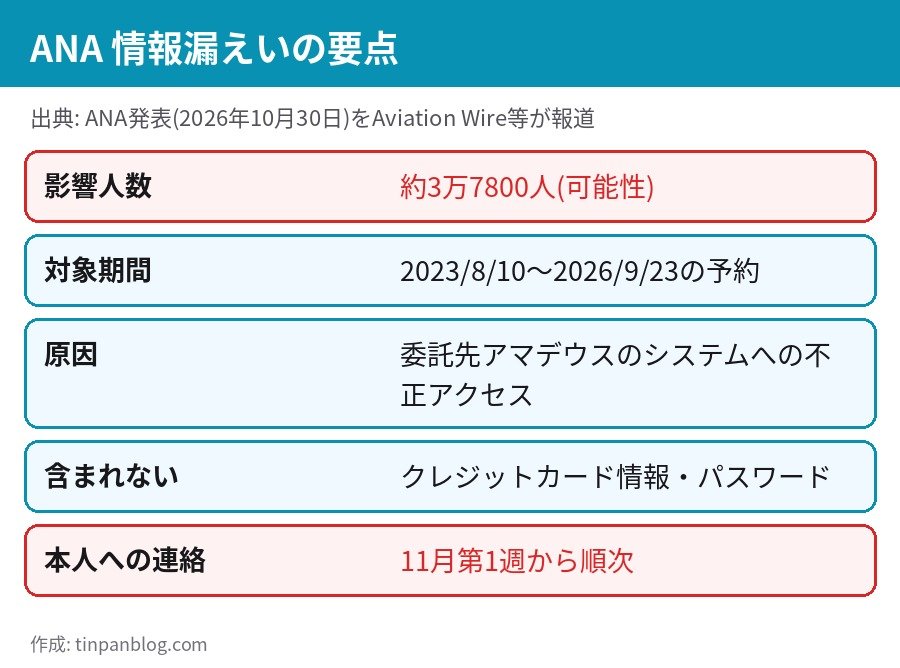
ANA(全日本空輸)は10月30日、旅客サービスシステムを提供するアマデウス社のシステムが第三者の不正アクセスを受け、約3万7800人の予約情報が閲覧された形跡があると発表しました。クレジットカード情報とパスワードは含まれないとされていますが、約1700人についてはパスポート番号なども対象です。自分が対象かどうか、何が見られたのか、何をすべきかを整理します。
結論
- 影響を受けた可能性があるのは、2023年8月10日〜2026年9月23日にANAで予約した一部の顧客、約3万7800人
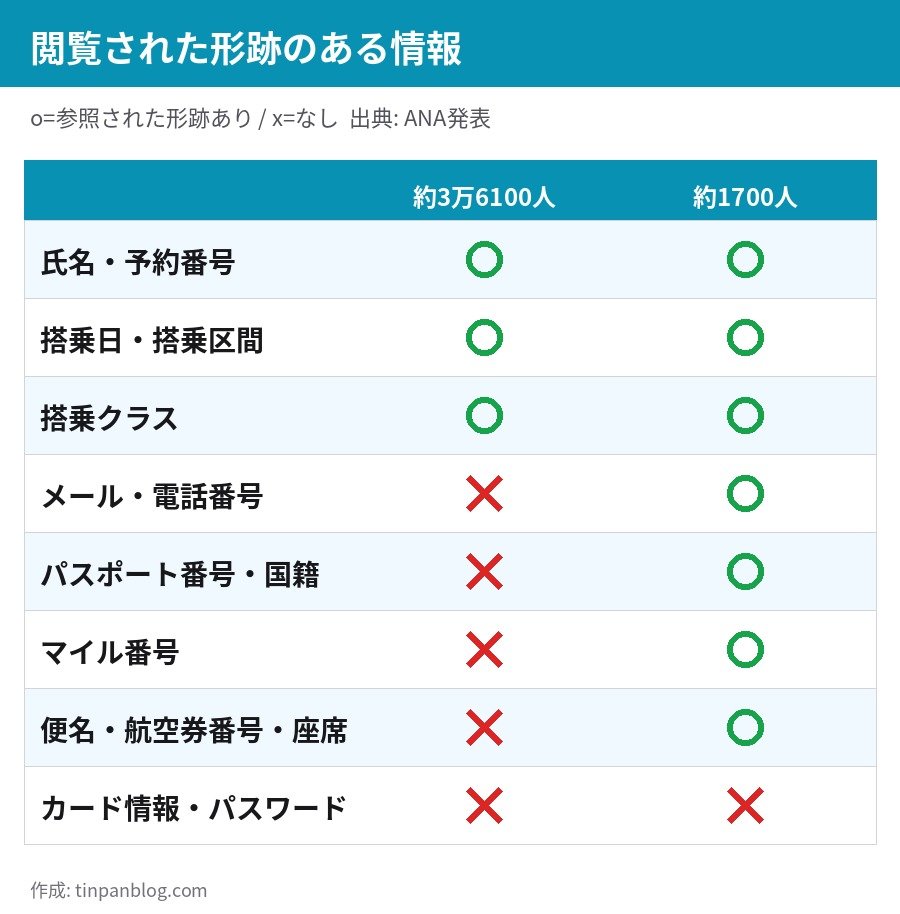
- 約3万6100人は氏名・予約番号・搭乗日・搭乗区間・搭乗クラス、約1700人はさらにメール・電話番号・パスポート番号・マイル番号なども参照された形跡がある
- クレジットカード情報とパスワードは含まれない。対象者へは11月第1週から順次連絡される
- 今やるべきは、ANAを装う偽メール・偽SMS・偽サイトへの警戒と、公式窓口経由での確認
公開日: 2026年10月31日 / 最終更新: 2026年10月31日(10月30日のANA発表にもとづく)
画像出典: 作成: tinpanblog.com(ANA発表をもとに作成)
目次
- 何が起きたのか
- 閲覧された情報は2層に分かれる
- 発覚までの時系列
- JAL・韓国の航空会社との違い
- 対象者への連絡と今やるべきこと
- 注意点と、この対処が向かない人
- まとめ
何が起きたのか
ANAの発表によると、ANAが旅客サービスシステムの提供を受けているスペインのアマデウス社のシステムに第三者が不正アクセスし、ANAで予約した一部の顧客の予約情報が外部から閲覧された形跡があります。ANAのシステムそのものではなく、委託先のシステムが入口になった点が特徴です。
アマデウスは、不正アクセスに関連する認証情報をすでに無効化し、監視体制を強化したとしています。また、ランサムウェアによる被害やデータの改ざん・削除の証拠は確認されておらず、アマデウスが提供するサービスの中断もないと説明しています。
なお、ANA経由でアマデウスのシステムを利用しているエア・ドゥ、ソラシドエア、スターフライヤーも、10月29日に不正アクセスによって個人情報が参照された形跡があるとANAから報告を受けたと明らかにしています。各社はANAと連携して影響範囲を調べているため、これらの航空会社を使った人も今後の発表を確認する必要があります。
閲覧された情報は2層に分かれる
画像出典: 作成: tinpanblog.com(ANA発表をもとに作成)
閲覧された情報は、対象者によって2つの層に分かれます。
クレジットカード情報とパスワードは、どちらの層にも含まれていません。そのため、今回の件だけでカードの不正利用や、ANAのアカウントへの直接ログインにつながる情報が渡ったとは発表されていません。一方で、氏名・電話番号・メールアドレス・搭乗日と区間の組み合わせは、本物らしく見せた偽の連絡に使える材料です。ここが最大の二次被害のリスクです。
発覚までの時系列
画像出典: 作成: tinpanblog.com(ANA発表をもとに作成)
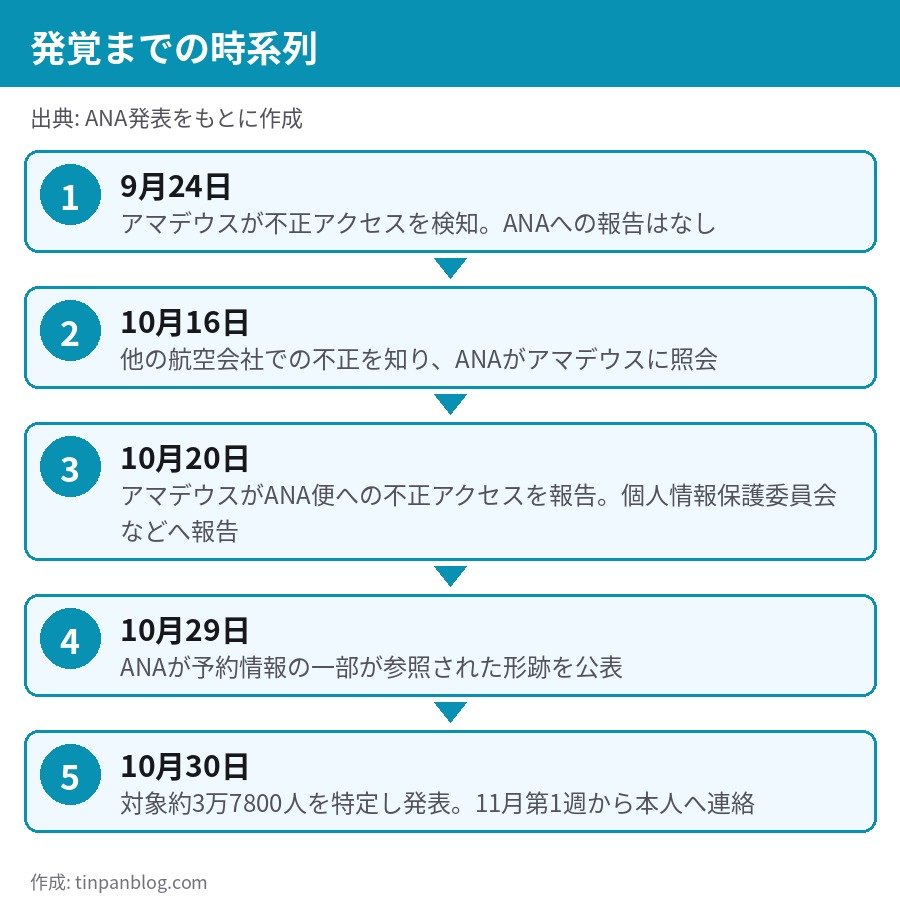
時系列で見て注目すべきは、アマデウスが不正アクセスを検知した9月24日の時点で、ANAには報告がなかったことです。ANAが動いたのは、10月16日にアマデウスを使う他の航空会社で不正アクセスがあったとの情報を得て、自社便への影響を照会してからでした。検知から公表まで約5週間かかっています。
JAL・韓国の航空会社との違い
画像出典: 作成: tinpanblog.com(Aviation Wire・トラベルボイス・piyologをもとに作成)
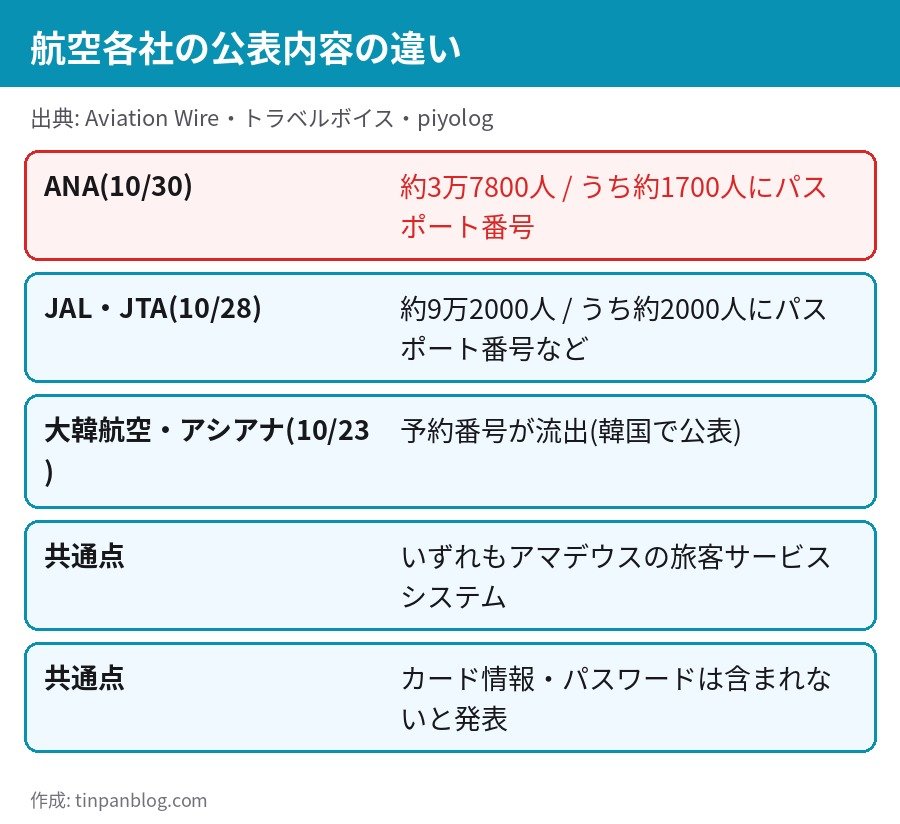
同じアマデウスのシステムを巡っては、すでに他社も被害を公表しています。JALとJTA(日本トランスオーシャン航空)は10月28日、約9万2000人の予約情報が外部から閲覧された形跡があると発表し、うち約2000人はパスポート番号なども参照された可能性があるとしています。韓国では、大韓航空とアシアナ航空が10月23日に、一部の顧客の予約番号が流出したと公表しています。
人数ではJALのほうが多く、ANAは約3万7800人です。ただし、公表の時期や調査の進み方が各社で違うため、人数の多寡だけで被害の深刻さは比べられません。共通しているのは、被害の入口が各社自身のシステムではなく、共通の委託先だったことです。JALの詳細はJAL・JTAの不正アクセス記事で整理しています。
個人情報の流出事案は、今年に入って相次いでいます。累計の規模は2026年の個人情報漏えい事案の一覧で確認できます。
対象者への連絡と今やるべきこと
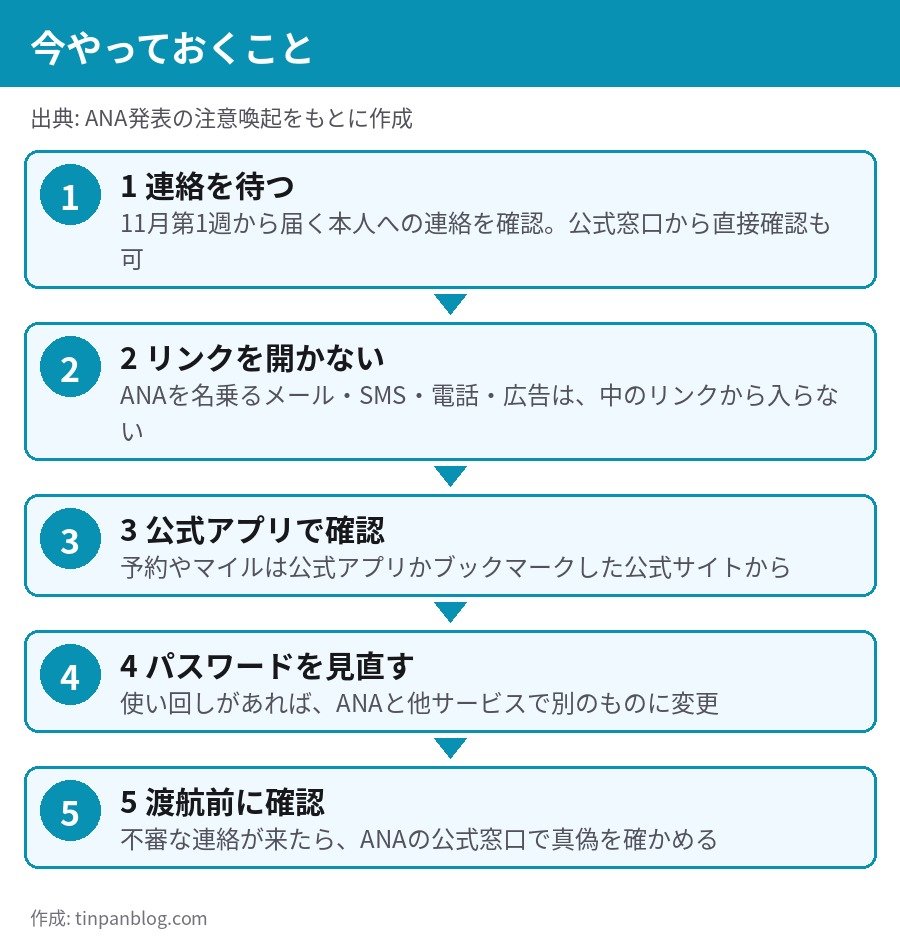
画像出典: 作成: tinpanblog.com(ANA発表の注意喚起をもとに作成)
ANAは、対象となる顧客に対して11月第1週から順次連絡するとしています。あわせて、ANAグループを装った不審なメール、電話、ウェブサイト、SNS上の広告などに注意するよう呼びかけています。
1. 連絡を待ち、公式窓口で確認する
自分が対象かどうかは、ANAからの連絡で分かります。待ちきれない場合は、ANAの公式お問い合わせ窓口(国内線予約、国際線予約、ANAマイレージクラブ、意見・要望)から確認できます。
2. 届いたメールやSMSのリンクを開かない
今回のように漏えいが報じられた直後は、「あなたも対象です」「情報確認のためログインしてください」といった偽の連絡が増えます。本文中のリンクや、SNS広告から入るのは避け、公式アプリか、自分でブックマークした公式サイトから確認してください。ANAを名乗る電話で、パスワードや暗証番号を聞かれても答えてはいけません。
3. パスワードの使い回しを見直す
今回はパスワードは含まれないと発表されています。そのため、ANAのパスワードを今すぐ変える必要性は高くありません。ただし、メールアドレスが参照された人は、同じパスワードを他のサービスと使い回していないかを確認し、使い回しがあれば変えておくと安心です。
偽メールの見分け方は、国税庁をかたる事例を扱ったe-Tax偽メールの見分け方の記事も共通して役立ちます。
4. パスポート番号が含まれていた人
約1700人は、パスポート番号や国籍も参照された形跡があります。パスポート番号だけで直ちに悪用できるとは限りませんが、氏名や電話番号と組み合わせた本人確認の悪用が心配な人は、ANAの案内に従ってください。パスポートの再発行などが必要かどうかは、今回の発表では示されていません。必要な対応が示されれば、ANAから連絡が来ます。
注意点と、この対処が向かない人
正直なところ、対象かどうかは本人が自分で調べる手段がありません。連絡が来るまでは「可能性がある」としか言えない状態が続きます。また、ここで挙げた対処は、本人に被害が出る前にできる予防策で、すでに不審な連絡を受けて何かを入力してしまった人には足りません。
まとめ
ANAの情報漏えいは、委託先アマデウスの不正アクセスにより、約3万7800人の予約情報が閲覧された可能性がある事案です。カード情報とパスワードは含まれませんが、約1700人はパスポート番号なども対象です。対象者へは11月第1週から順次連絡があります。連絡を待つ間は、ANAを装う偽メールや偽サイトに注意し、確認は公式アプリや公式窓口から行ってください。
本記事は2026年10月30日時点のANA発表と報道にもとづきます。対応状況は変わるため、最新情報はANAの公式発表でご確認ください。
あわせて読みたい
参考・出典
- ANA お問い合わせ(国際線予約)
- ANA お問い合わせ(国内線予約)
- ANA お問い合わせ(ANAマイレージクラブ)
- トラベルボイス「ANA、アマデウスへの不正アクセスで約3万7800人の予約情報が閲覧された可能性」(2026年10月30日)
- 大韓航空 お知らせ(アマデウス関連)
- piyolog「Amadeus の旅客サービスシステムへの不正アクセスについてまとめてみた」(2026年10月28日)
コメントを残す