東証プライム上場の株式会社ACCESS(証券コード4813)は2026年10月15日、台湾子会社の越境EC支援サービス「CROS」が不正アクセスを受け、通販サービス利用者の個人情報が流出したと発表しました。お客様IDは155,280件、クレジットカード情報は延べ1,671件にのぼります。
一方で、公式発表に記載された対象地域は台湾・香港・マカオ・シンガポールで、日本は挙げられていません。また、カードのセキュリティコードまで漏えいしたのは4件とされています。この記事では、適時開示の内容をもとに「何が漏れたのか」「日本の利用者は対象なのか」「カード情報が漏れたかもしれない時の対処」「越境ECを使うときの注意点」を順に整理します。
この記事の要点
- ACCESSの子会社ACCESS AP TAIWANが提供する越境EC支援サービス「CROS」で不正アクセス(2026年9月11日に徴候を検知)
- お客様ID 155,280件・受注ID 231,998件(氏名・電話番号・住所・メールアドレス等)が漏えい
- 対象地域は台湾・香港・マカオ・シンガポール。日本は対象地域として記載なし
- カード情報は延べ1,671件/1,305アカウント。セキュリティコードを含むのは4件で、決済未完了の注文のみ
- 盗まれたメール送信サービスの鍵で不正メール11,441件が送信された
目次
ACCESS子会社の「CROS」で何が起きた?
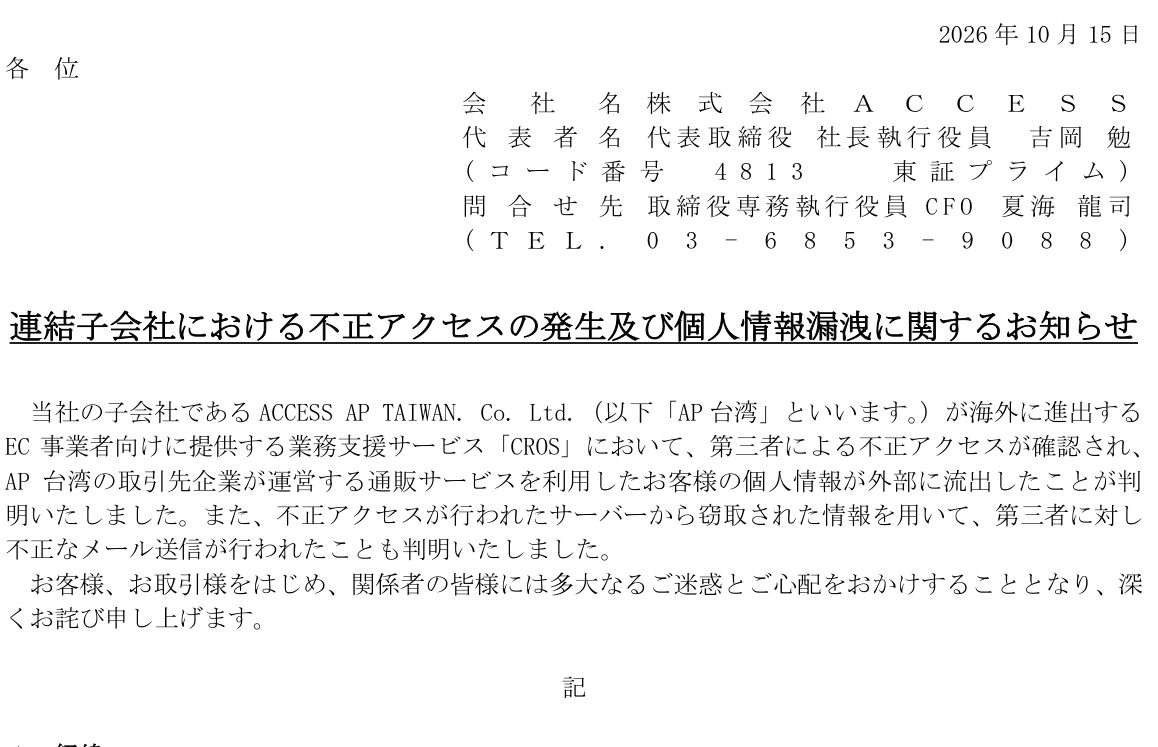
発表によると、ACCESSの子会社であるACCESS AP TAIWAN. Co. Ltd.(以下、AP台湾)が、海外に進出するEC事業者向けに提供している業務支援サービス「CROS」が第三者から不正アクセスを受けました。その結果、AP台湾の取引先企業が運営する通販サービスを利用した人の個人情報が外部に流出したとしています。
さらに、不正アクセスを受けたサーバーから盗まれた情報を使って、第三者に向けた不正なメール送信も行われていたことが判明しています。
「CROS」とはどんなサービス?
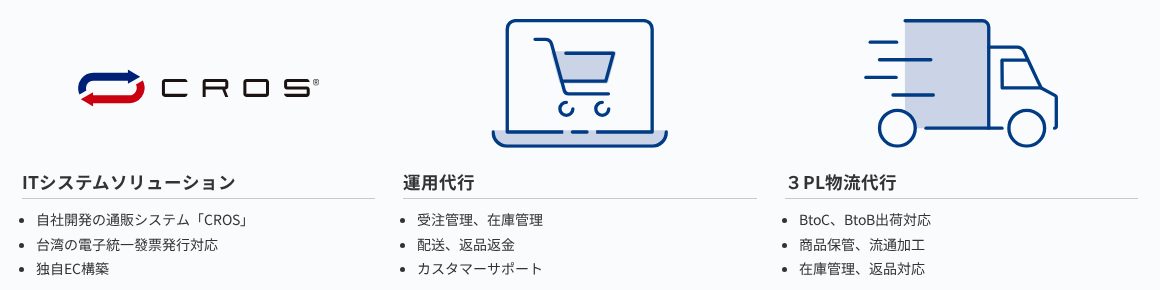
AP台湾の公式サイトでは、台湾・シンガポールを拠点に日系DtoC(メーカー直販)ブランドの海外進出を支援する会社として紹介されています。「CROS」はその中核となる自社開発の通販システムで、受注管理や台湾の電子統一発票(レシートにあたる電子インボイス)の発行対応などに使われています。
つまり今回の被害は、一般の消費者が直接使うアプリやサイトではなく、通販事業者の裏側で注文を処理するシステムで起きたものです。そのため、利用者から見ると「自分が使った通販の運営会社が、このシステムを使っていたかどうか」が分かりにくい構造になっています。
経緯:9月11日に徴候を検知、BIツールが起点
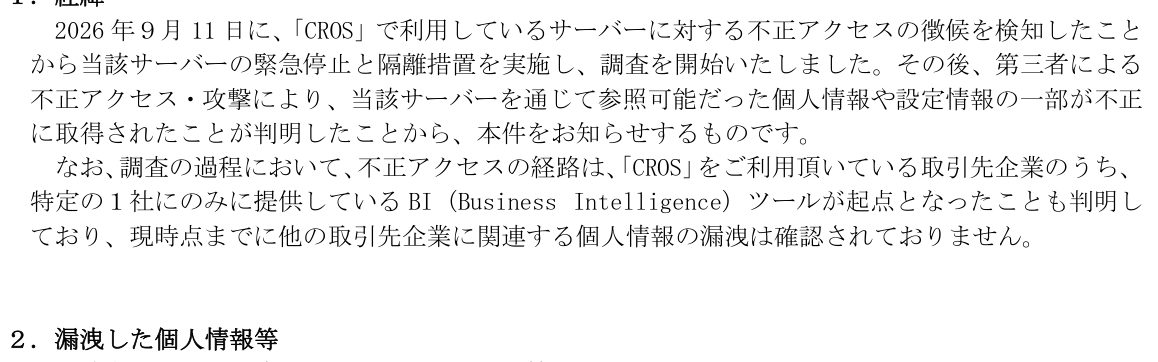
2026年9月11日
「CROS」で利用しているサーバーへの不正アクセスの徴候を検知。サーバーを緊急停止・隔離し、調査を開始
調査の過程
サーバーを通じて参照できた個人情報や設定情報の一部が不正に取得されたことが判明
2026年10月15日
ACCESSが適時開示で公表
侵入の経路については、CROSを使う取引先企業のうち特定の1社だけに提供していたBI(Business Intelligence)ツールが起点になったと説明されています。BIツールは売上や注文データを集計・分析するための仕組みです。ACCESSは、現時点までに他の取引先企業に関連する個人情報の漏えいは確認されていないとしています。
漏えいした個人情報と件数
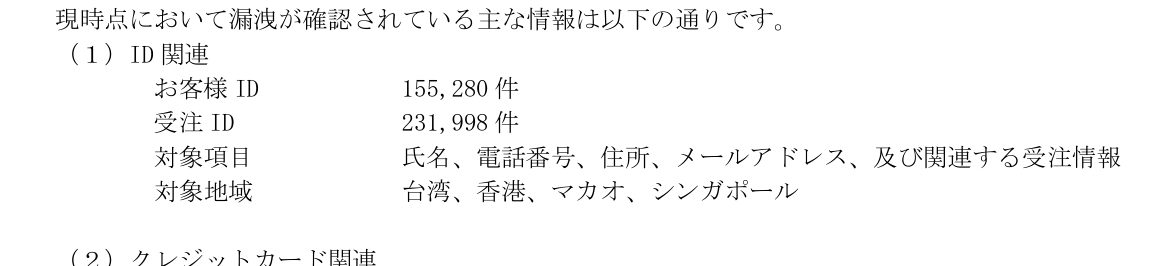
公式発表で「現時点において漏洩が確認されている主な情報」として挙げられた内容を表にまとめました。
| 区分 | 内容 |
|---|---|
| お客様ID | 155,280件 |
| 受注ID | 231,998件 |
| ID関連の対象項目 | 氏名、電話番号、住所、メールアドレス、関連する受注情報 |
| 対象地域 | 台湾、香港、マカオ、シンガポール |
| クレジットカード関連 | 延べ1,671件(アカウント件数1,305件)。セキュリティコードを含む全項目の漏えいは4件 |
| 決済サービス関連 | 利用している決済サービスのアカウント情報 |
| その他 | 不正メール送信 11,441件 |
「お客様ID」と「受注ID」の違い
お客様IDは通販サービスに登録された顧客ごとの番号、受注IDは注文ごとの番号です。1人が複数回注文すると受注IDは複数になるため、受注IDの件数(231,998件)がお客様IDの件数(155,280件)より多くなっています。漏えい人数の目安としては、お客様IDの約15.5万件のほうが実態に近い数字といえます。
なお、パスワードの漏えいについては発表に記載がありません。続報で項目が追加される可能性もあるため、該当地域の通販を利用していた人は公式の案内を確認しておくと安心です。
クレジットカード情報の漏えいは何件?セキュリティコードは?
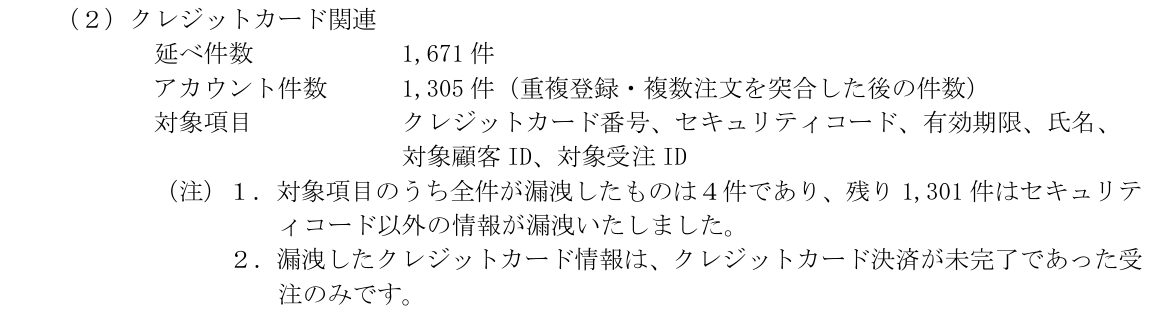
クレジットカード関連の漏えいは延べ1,671件で、重複登録や複数注文を突き合わせた後のアカウント件数は1,305件です。対象項目は、カード番号・セキュリティコード・有効期限・氏名・対象顧客ID・対象受注IDとされています。
ここが重要
- セキュリティコードまで含めて全項目が漏えいしたのは4件
- 残りの1,301件は、セキュリティコード以外の情報(カード番号・有効期限・氏名など)が漏えい
- 漏えいしたカード情報はクレジットカード決済が未完了だった注文のみ
なぜ「決済未完了」の注文だけなのか
発表によると、CROSは決済が完了した時点ではカード情報を従来から保持していなかったとしています。一方で、決済が完了しなかった注文についてはカード情報が残っていたため、そこが今回の漏えい対象になったとみられます。ACCESSは再発防止策として、決済未完了のカード情報自体を保持しないようCROS本体のプログラムを修正するとしています。
セキュリティコードが含まれない場合でも、カード番号・有効期限・氏名がそろうと、サイトによっては不正利用に悪用されるおそれがあると一般に指摘されています。対象地域で該当する通販を使っていた人は、後述の対処を確認しておきましょう。


日本の利用者は対象?対象地域と確認方法
今回の発表で、漏えいしたID関連情報の対象地域として示されているのは台湾・香港・マカオ・シンガポールの4つです。日本は対象地域として記載されていません。
対象になる可能性がある人
台湾・香港・マカオ・シンガポール向けの通販サービスで買い物をした人(現地在住の日本人を含む)
発表内容から見て直接の対象として示されていない人
日本国内向けの通販サイトだけを利用している人
CROSは日本のブランドが海外の消費者に販売するためのシステムなので、利用者の多くは海外在住者とみられます。日本に住んでいて日本国内の通販サイトしか使っていない場合は、今回の発表を見る限り過度に心配する必要は低いでしょう。ただし、海外赴任中や留学中に現地の日系ブランドの通販を使った人、家族へのギフトを現地向けサイトで注文した人などは、念のため確認しておくと安心です。
どの通販サイトが対象かは公表されていない
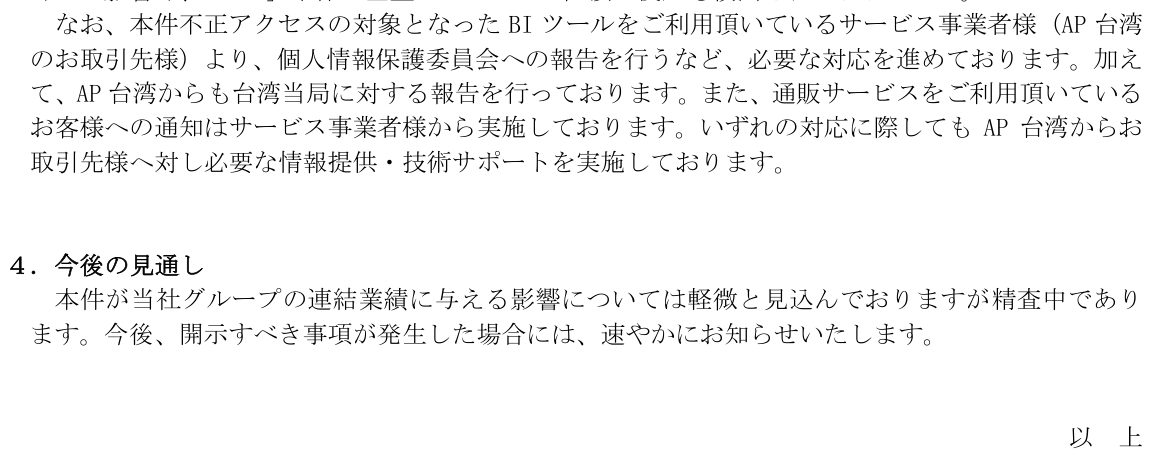
取引先となった通販事業者の名前は、ACCESSの発表には書かれていません。発表では、通販サービスの利用者への通知はサービス事業者(AP台湾の取引先)から実施しているとされています。対象かどうかは、利用した通販サービスから届く通知で確認するのが基本です。
また、BIツールを利用していたサービス事業者は個人情報保護委員会への報告などの対応を進めており、AP台湾からも台湾当局への報告を行っているとのことです。
不正メール11,441件の送信と注意点
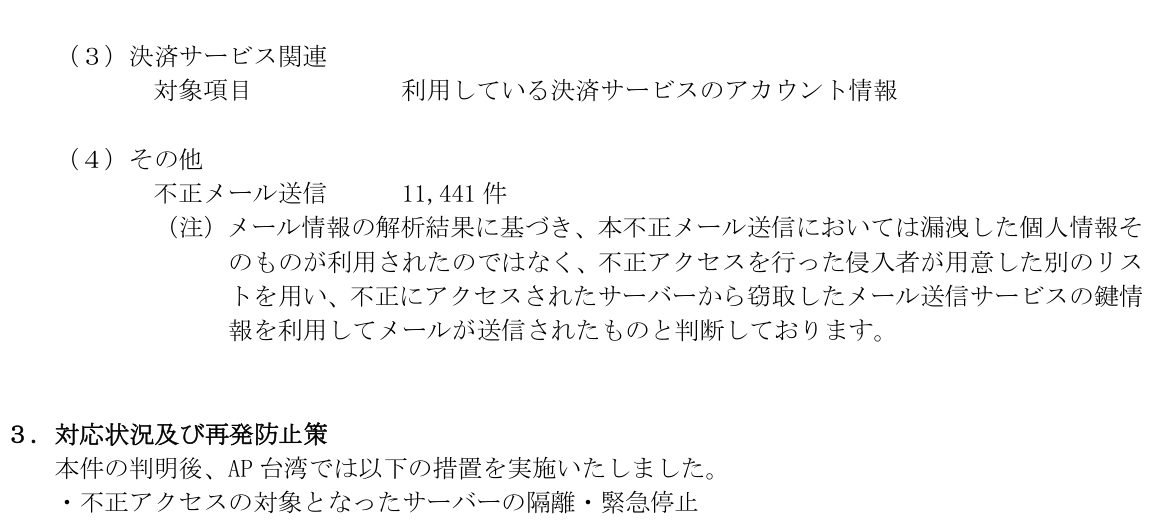
今回の件では、個人情報の漏えいとは別に不正メール11,441件が送信されています。ACCESSの解析によると、このメールは漏えいした個人情報そのものを使ったのではなく、侵入者が用意した別のリストに対し、サーバーから盗んだメール送信サービスの鍵情報を使って送られたと判断されています。
メール送信サービスの鍵が悪用されると、正規の通販事業者と同じ送信の仕組みからメールが届くため、見た目で偽物と見分けにくくなるおそれがあります。不正メールの具体的な文面は公表されていませんが、次の点に注意しましょう。
- メール内のリンクからログインやカード情報の入力をしない
- 「支払いに失敗しました」「カード情報の再登録」などの案内は、ブックマークや公式アプリから自分でアクセスして確認する
- 心当たりのない通販サービスからのメールは開かずに削除する
なお、ACCESSは対応としてメール送信用の認証情報を無効化・更新したとしています。
カード情報が漏れたかもしれない時の対処と越境ECの注意点
ここからは、今回の件に限らず、通販でカード情報が漏れたかもしれないときに一般的に取るべき対処です。対象地域で該当しそうな通販を使った人は、次の順で確認しましょう。
今すぐやるべき3つの対処
1. カードの利用明細を確認する
カード会社のアプリや会員サイトで、身に覚えのない請求がないか確認。少額の請求も見逃さない
2. 不安ならカード会社に連絡する
カード裏面の電話番号から連絡し、利用停止や再発行(番号変更)を相談する
3. 不審なメール・SMS・電話に反応しない
氏名・住所・電話番号・メールアドレスが漏れている場合、それを使ったなりすまし連絡に注意する
不正利用が見つかった場合でも、カード会社の補償制度で対応してもらえるケースがあります。補償には届け出の期限が設けられていることが多いため、気づいた時点で早めに連絡するのがポイントです。
越境ECを利用するときの注意点
海外向けの通販や、海外ブランドのサイトで買い物をする機会は増えています。今回のように、販売するブランドとは別の会社のシステムで注文が処理されているケースは珍しくありません。利用時は次の点を意識しておくと安心です。
- ネット通販専用のカードを1枚決めておき、被害の範囲を限定する
- カード会社の利用通知(メール・アプリのプッシュ通知)をオンにしておく
- 本人認証サービス(3Dセキュア)に対応したカードを使う
- 使わなくなった通販サイトのアカウントは退会し、登録カードを削除しておく
- 決済が途中で失敗した注文があれば、カードの明細をいつもより注意して見る
最近は国内でも通販関連の情報漏えいが相次いでいます。8月にはショップサーブの885万件漏えいがあり、10月にもソースネクストの情報漏えいやバーガーキングのアプリ会員情報漏えいが発表されています。
ACCESSの対応と再発防止策
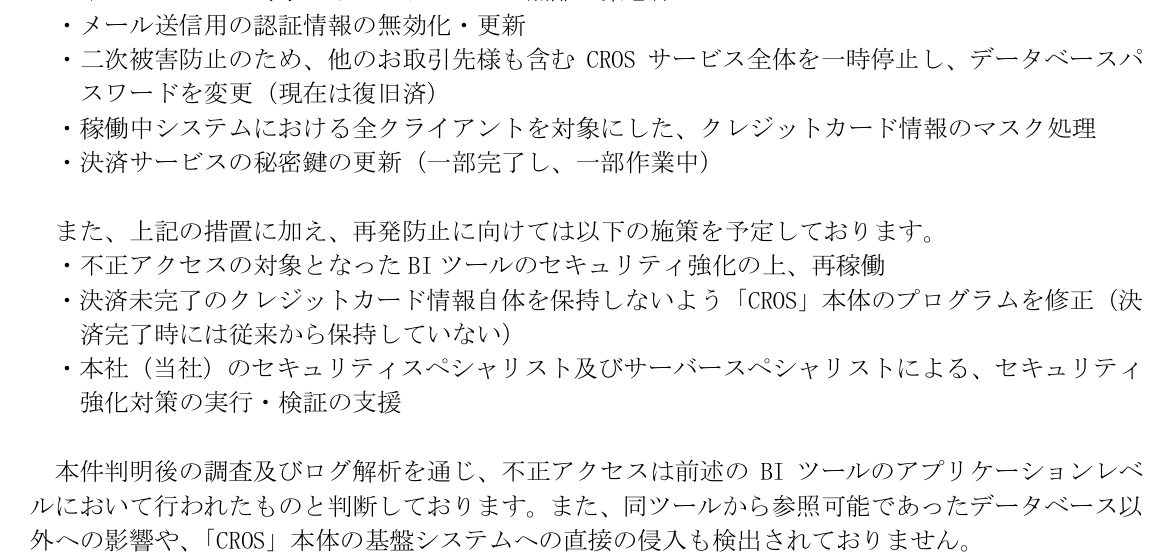
発表によると、AP台湾は判明後に次の措置を実施しました。
- 不正アクセスの対象となったサーバーの隔離・緊急停止
- メール送信用の認証情報の無効化・更新
- 二次被害防止のため、他の取引先も含むCROSサービス全体を一時停止し、データベースのパスワードを変更(現在は復旧済み)
- 稼働中システムの全クライアントを対象に、クレジットカード情報のマスク処理
- 決済サービスの秘密鍵の更新(一部完了、一部作業中)
再発防止策としては、BIツールのセキュリティを強化したうえでの再稼働、決済未完了のカード情報を保持しないためのCROS本体のプログラム修正、ACCESS本社のセキュリティ・サーバー専門人材による対策の実行・検証支援が予定されています。
ログ解析の結果、不正アクセスはBIツールのアプリケーションレベルで行われたもので、同ツールから参照できたデータベース以外への影響や、CROS本体の基盤システムへの直接の侵入は検出されていないとしています。連結業績への影響は軽微と見込むものの精査中で、開示すべき事項が出れば速やかに知らせるとのことです。
なぜここまで不正アクセスが増えているのかについては、2026年に情報漏えいが急増している原因の解説も参考にしてください。海外への発送が多い人は国際郵便・EMSの値上げ情報もあわせてチェックしておくと便利です。
あわせて読みたい
- 【ソースネクスト情報漏洩】2251万件流出 対象と今すぐの対策
- 【バーガーキング】アプリ会員情報1118万件漏えい|対象と今すぐやること
- ショップサーブ885万件漏えい|今すぐやるべき対処
- なぜ不正アクセス・情報漏えいが急増?2026年の原因をわかりやすく解説(AIの影響は?)
ACCESS・CROS情報漏えいのよくある質問
Q. 日本の通販サイトで買い物をしただけでも対象になる?
A. ACCESSの発表で対象地域として挙げられているのは台湾・香港・マカオ・シンガポールで、日本は記載されていません。日本国内向けの通販だけを利用している場合、今回の発表内容から見る限り直接の対象としては示されていません。
Q. どの通販サイト・ブランドが対象なの?
A. 発表では通販事業者の名前は公表されていません。利用者への通知は各サービス事業者から行われているとされているため、利用した通販サービスからの案内を確認してください。
Q. カード番号が漏れた人は何件?セキュリティコードも漏れた?
A. カード関連は延べ1,671件、アカウント件数で1,305件です。このうちセキュリティコードを含む全項目が漏えいしたのは4件で、残り1,301件はセキュリティコード以外の情報です。いずれも決済が完了しなかった注文の情報とされています。
Q. 不正メールが届いたらどうすればいい?
A. リンクを開いたり、ログイン情報やカード情報を入力したりせず削除しましょう。不安な場合は、メールに書かれた連絡先ではなく、公式サイトや公式アプリから自分で確認するのが安全です。
まとめ
- ACCESS(4813)の台湾子会社が提供する越境EC支援サービス「CROS」で不正アクセス(2026年10月15日発表)
- お客様ID 155,280件・受注ID 231,998件の氏名・電話番号・住所・メールアドレス等が漏えい
- 対象地域は台湾・香港・マカオ・シンガポールで、日本は記載なし。通販事業者名は非公表
- カード情報は延べ1,671件(1,305アカウント)。セキュリティコードまで漏れたのは4件、決済未完了の注文のみ
- 該当しそうな人はカード明細の確認、不安ならカード会社へ連絡、不審なメールに反応しないこと
参考・出典
(2026年10月16日 公開)※本記事は2026年10月15日時点の株式会社ACCESSの公式発表をもとにしています。調査の進展により内容が更新される場合があります。最新情報は必ず公式発表や、ご利用の通販サービスからの案内でご確認ください。
コメントを残す