高速バス予約サイト「発車オーライネット」で、予約情報の一部が外部に流出しました。運営する株式会社工房が2026年10月15日に公表したもので、外部取引先と連携するためのAPIサーバーに第三者が不正アクセスし、カタカナの予約名・電話番号・乗車日や路線などの予約情報が流出したとしています。
流出の可能性がある件数は最大8,341件(対象人数5,614件)で、バスの利用日が2026年7月16日〜11月29日の予約の一部が対象です。これから乗る予定の予約も含まれます。一方で、クレジットカード情報・メールアドレス・住所・パスワードなどは該当サーバーに保存されていなかったと説明されています。この記事では、公式発表をもとに「自分は対象?」「確認方法」「今すぐやるべき対策」「問い合わせ窓口」を整理します。
この記事の要点
- 不正アクセスは2026年9月16日〜19日、検知は10月13日、公表は10月15日
- 流出の可能性は最大8,341件・5,614件(人数)。うち発車オーライネットのサイト経由は548件・448件
- 対象はバスの利用日が2026年7月16日〜11月29日の予約の一部
- 流出したのはカタカナ予約名・電話番号・予約バス情報(乗車日・路線・予約番号など)
- クレジットカード・銀行口座・住所・メールアドレス・パスワードは該当サーバーに保存なし
- 最大の注意点は、電話番号あての不審なSMSや見知らぬ番号からの電話
目次
発車オーライネットの情報流出で何が起きた?
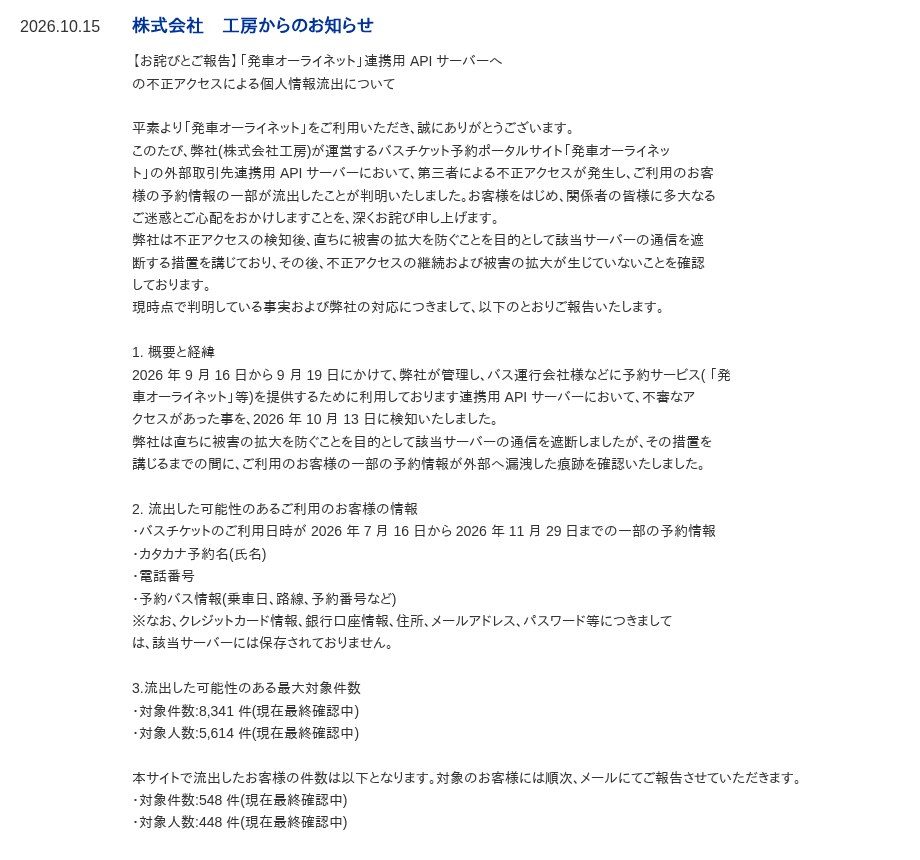
株式会社工房によると、バス運行会社などに予約サービス(「発車オーライネット」等)を提供するために使っている連携用APIサーバーに不審なアクセスがあり、通信を遮断するまでの間に予約情報の一部が外部へ漏えいした痕跡を確認したとしています。時系列は次のとおりです。
2026年9月16日〜9月19日
連携用APIサーバーに不審なアクセスが発生
2026年10月13日
不審なアクセスを検知。直ちに該当サーバーの通信を遮断
2026年10月15日
発車オーライネットの公式サイトで「お詫びとご報告」を公表。同日、奈良交通・防長交通など連携するバス会社も各社サイトで告知
つまり、不正アクセスから検知までに約1か月かかっていたことになります。工房は通信遮断後、不正アクセスの継続や被害の拡大は生じていないことを確認しているとしています。
発車オーライネットとは?
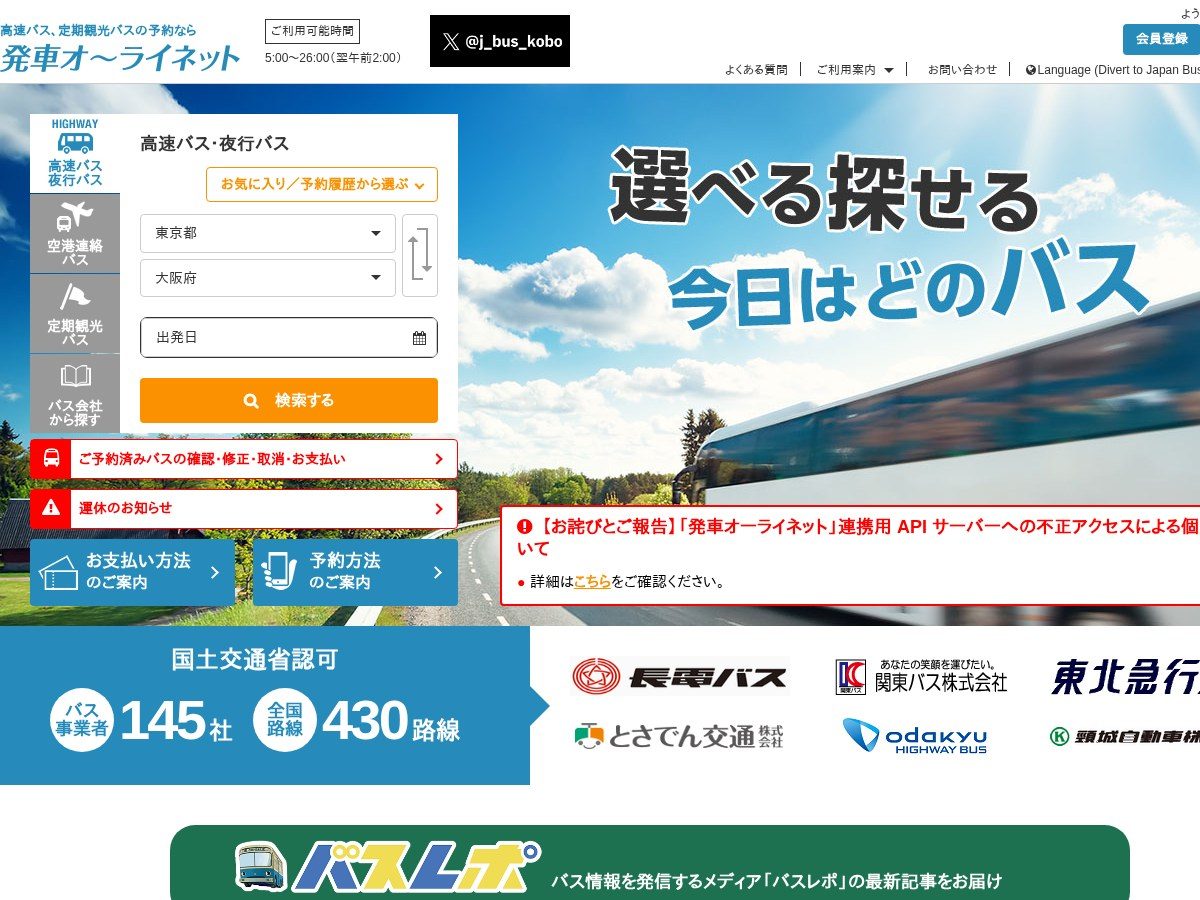
発車オーライネットは、高速バス・夜行バス・空港連絡バス・定期観光バスなどを予約できるポータルサイトです。公式サイトでは「バス事業者145社」「全国430路線」と案内されており、多くのバス会社の予約窓口として使われています。そのため、「バス会社の公式サイトから予約したつもりでも、裏側で発車オーライネットの仕組みを使っていた」というケースもあり得ます。自分が直接このサイトを使った覚えがなくても、下の確認方法をチェックしておきましょう。
流出した情報は?クレジットカード・メール・パスワードは
公式発表で示された流出の可能性がある情報と、流出していない情報を整理しました。
| 区分 | 内容 |
|---|---|
| 対象の予約 | バスチケットの利用日時が2026年7月16日〜2026年11月29日までの一部の予約情報 |
| 流出した可能性のある項目 | カタカナ予約名(氏名)、電話番号、予約バス情報(乗車日、路線、予約番号など) |
| 最大対象件数 | 対象件数 8,341件/対象人数 5,614件(いずれも最終確認中) |
| うち発車オーライネットのサイト分 | 対象件数 548件/対象人数 448件(いずれも最終確認中) |
| クレジットカード・銀行口座 | 該当サーバーには保存されていない |
| 住所・メールアドレス・パスワード | 該当サーバーには保存されていない |
| 具体的な被害 | 発表時点で報告なし |
「名前+電話番号+乗車予定」がセットで漏れている点に注意
カード情報が漏れていないのは安心材料ですが、今回は氏名(カタカナ)と電話番号、さらに「いつ・どの路線に乗るか」と予約番号が結び付いた形で流出した可能性があります。本物の予約内容を知っている相手から連絡が来ると、本物の案内と見分けにくくなります。工房も、流出した電話番号あてに不審なSMS(フィッシング詐欺)や見知らぬ番号からの電話が入る可能性があるとして注意を呼びかけています。

自分は対象?対象者の範囲と確認方法
対象になる可能性があるのは、発車オーライネット(または連携するバス会社・旅行サイト)でバスを予約し、その利用日が2026年7月16日〜11月29日の人です。ただし「その期間の予約のすべて」ではなく「一部」とされています。
対象になる可能性がある人
バスの利用日が2026年7月16日〜11月29日の予約がある人(すでに乗った予約も、これから乗る予約も含む)
対象外とみられる人
利用日がこの期間外の予約しかない人
バス会社ごとの対象件数
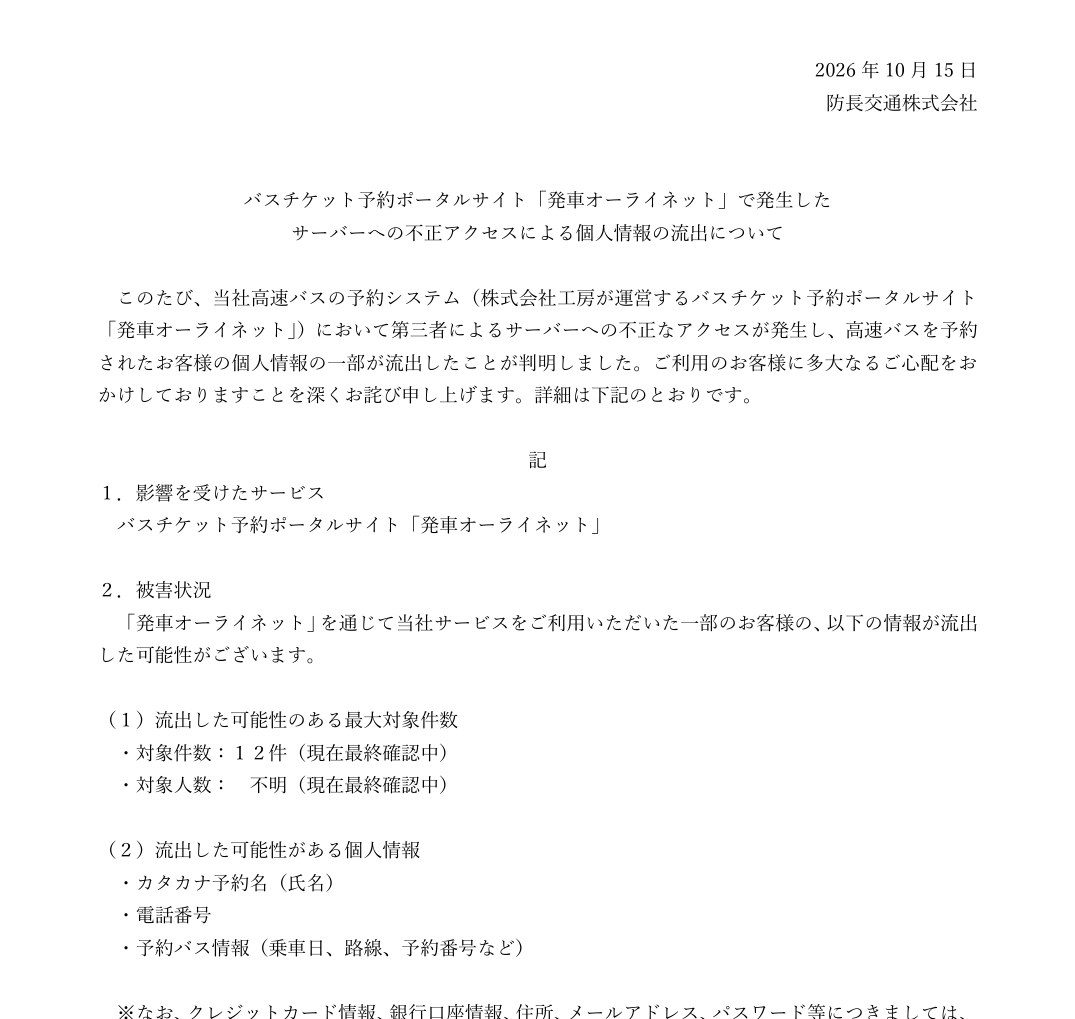
全体の8,341件のうち、発車オーライネットのサイトで流出したのは548件と発表されています。残りは連携先のバス会社などを通じた予約とみられ、バス会社側でも自社分の件数を公表し始めています。2026年10月16日時点で確認できた各社の発表は次のとおりです。
| バス会社 | 公表された件数 |
|---|---|
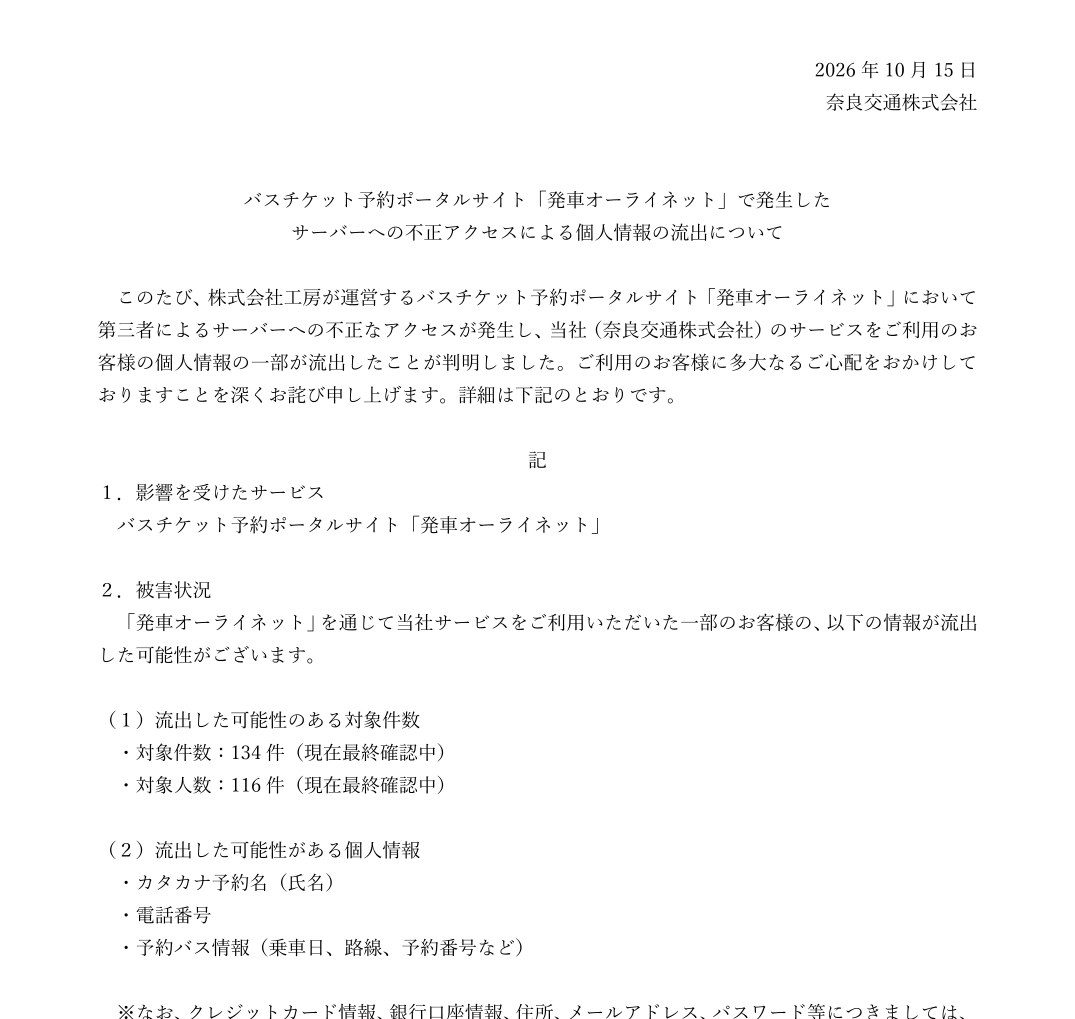
| 奈良交通 | 対象件数 134件/対象人数 116件(最終確認中) |
| 防長交通 | 対象件数 12件/対象人数 不明(最終確認中) |
自分が乗る(乗った)バス会社の公式サイトに「お知らせ」が出ていないか、あわせて確認しておくと安心です。
確認方法はこの3ステップ
- 1. 乗車日を確認する:予約確認メールやマイページで、2026年7月16日〜11月29日のバス予約があるかを見る
- 2. 工房からのメールを確認する:発車オーライネットのサイトで予約した対象者には、工房から順次メールで報告するとしています。予約時のメールアドレスの受信箱(迷惑メールフォルダも)をチェック
- 3. バス会社のお知らせを確認する:バス会社の公式サイトや、そのバス会社の予約ページから予約した場合は、そのバス会社の発表もチェック
それでも分からない場合は、後述の専用窓口に問い合わせるのが確実です。なお、確認のメールやSMSを装った偽メッセージが届く可能性もあるため、メッセージ内のリンクから情報を入力するのは避けてください。
対象かもしれない人が今すぐやるべき対策
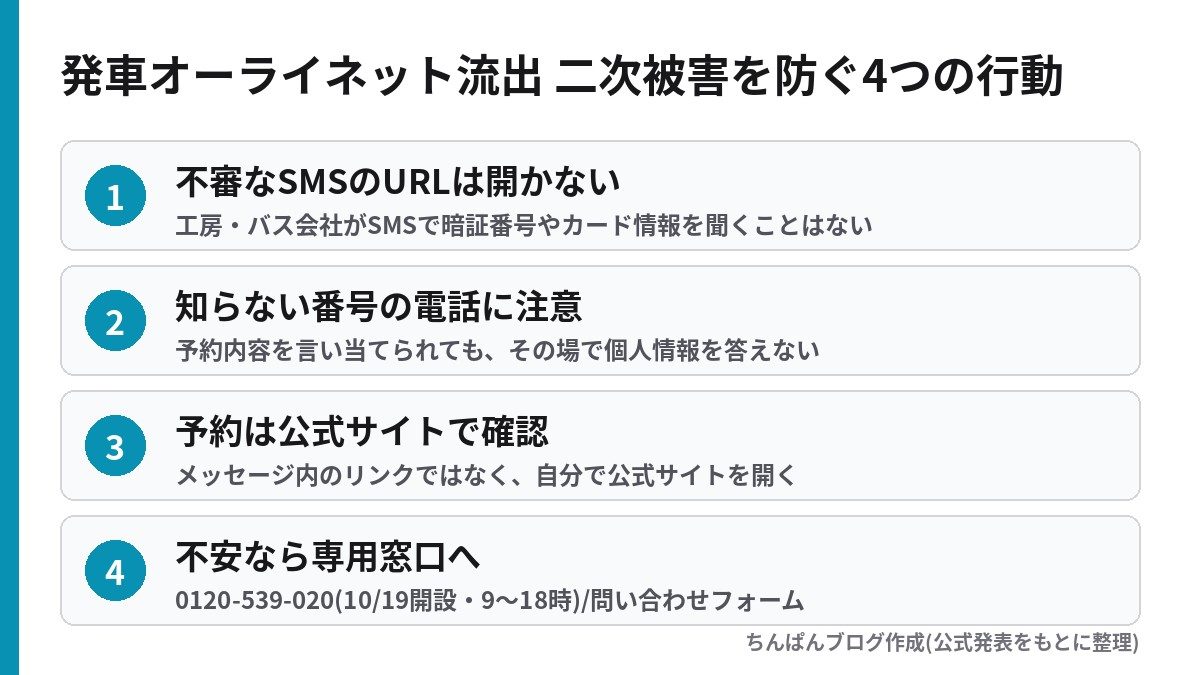
1. 不審なSMSのURLは開かない
工房は「弊社やバス会社から、SMS等で暗証番号やクレジットカード情報を尋ねることはございません」と明言しています。「予約に問題が発生しました」「返金手続きはこちら」といったSMSが届いても、記載されたURLにはアクセスしないでください。
2. 見知らぬ番号からの電話に注意する
流出した可能性があるのは電話番号と予約内容です。相手が乗車日や路線、予約番号を言い当ててきても、それだけで本物と判断せず、その場でカード番号や暗証番号などを答えないようにしましょう。不安なときはいったん電話を切り、自分で調べた公式の窓口にかけ直すのが安全です。
3. 予約内容は公式サイトから自分で確認する
予約の確認や変更をしたいときは、メッセージ内のリンクではなく、ブックマークや検索から自分で発車オーライネット(または利用したバス会社)の公式サイトを開いて確認しましょう。
4. パスワードの使い回しを見直す
公式発表によると、パスワードは該当サーバーに保存されておらず、今回の流出には含まれていません。そのため今回の件だけを理由に変更が必須というわけではありませんが、同じパスワードを他のサービスでも使い回している場合は、この機会に見直しておくとより安心です。
問い合わせ窓口と工房の対応
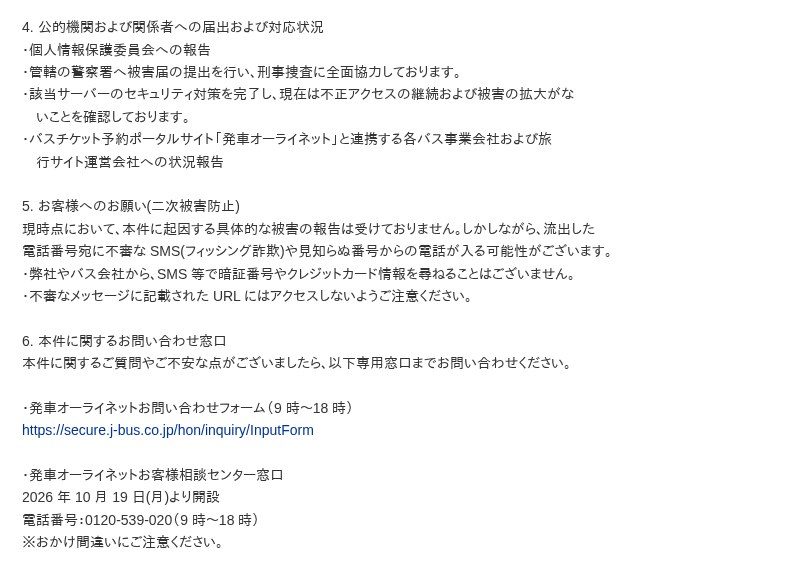
本件の問い合わせは、工房の専用窓口で受け付けています。電話窓口は2026年10月19日(月)から開設なので、それまではお問い合わせフォームを使いましょう。
| 窓口 | 内容 |
|---|---|
| お問い合わせフォーム | 発車オーライネットお問い合わせフォーム(9時〜18時) |
| お客様相談センター(電話) | 0120-539-020(9時〜18時) 2026年10月19日(月)より開設 |
| 注意 | おかけ間違いに注意するよう案内されています |
工房が行っている対応
- 個人情報保護委員会への報告
- 管轄の警察署へ被害届を提出し、刑事捜査に全面協力
- 該当サーバーのセキュリティ対策を完了(不正アクセスの継続・被害拡大がないことを確認)
- 連携する各バス事業会社・旅行サイト運営会社への状況報告
- 発車オーライネットのサイト分の対象者へ、順次メールで報告
件数はいずれも「現在最終確認中」とされており、今後の続報で数字や対象範囲が更新される可能性があります。最新情報は発車オーライネットの公式お知らせで確認してください。
あわせて読みたい
- スカイチケット1464万件漏えいの対象は?パスワード含む・管理機能への不正アクセス
- 【えきねっと・ビューカード漏えい】対象と対策|延べ609万件
- レゴランド予約情報漏えいの対象は?1557件・氏名や電話流出と今すべき対処
- 【バーガーキング】アプリ会員情報1118万件漏えい|対象と今すぐやること
- なぜ不正アクセス・情報漏えいが急増?2026年の原因をわかりやすく解説
発車オーライネット情報流出のよくある質問
Q. クレジットカードを止める必要はある?
A. 公式発表では、クレジットカード情報は該当サーバーに保存されておらず、流出の対象ではありません。今回の件だけを理由にカードを止める必要は低いと考えられますが、身に覚えのない請求がないか、利用明細は普段どおり確認しておきましょう。
Q. これから乗る予約はキャンセルしたほうがいい?
A. 2026年10月15日の発表では、予約の取消や変更を求める案内はありません。予約内容の確認は、自分で開いた公式サイトから行いましょう。不安な点がある場合は、メッセージ内のリンクではなく専用窓口に問い合わせてください。
Q. 工房からメールが来なければ対象外?
A. メールで報告するとしているのは、発車オーライネットのサイトで流出した548件の対象者です。バス会社など連携先を通じて予約した場合は、そのバス会社の発表もあわせて確認してください。判断がつかない場合は専用窓口への問い合わせが確実です。
Q. パスワードは変えるべき?
A. パスワードは該当サーバーに保存されておらず、流出していないと説明されています。変更は必須ではありませんが、他のサービスと同じパスワードを使い回している場合は見直しておくと安心です。
Q. お詫びや補償はある?
A. 2026年10月15日の発表時点では、補償についての案内はありません。「お詫びの返金」「補償手続き」などをうたうSMSやメールが来ても、公式サイト以外の案内には反応しないよう注意してください。
まとめ
- 発車オーライネットの連携用APIサーバーに不正アクセス。最大8,341件(5,614件)の予約情報が流出した可能性(2026年10月15日発表)
- 対象はバスの利用日が2026年7月16日〜11月29日の予約の一部。流出したのはカタカナ予約名・電話番号・乗車日や路線・予約番号など
- クレジットカード・銀行口座・住所・メールアドレス・パスワードは該当サーバーに保存なし
- 今すぐやることは、不審なSMSのURLを開かない・見知らぬ電話で個人情報を答えない・予約は公式サイトで確認
- 問い合わせはフォーム、または 0120-539-020(10月19日開設・9時〜18時)
参考情報
※本記事は2026年10月16日時点の公式発表をもとにしています。件数はいずれも最終確認中とされており、調査の進展により内容が更新される場合があります。最新情報や窓口の受付状況は、必ず発車オーライネット公式サイトでご確認ください。
コメントを残す