【Peach】約899万件漏えい|対象確認と偽メール・SMS対処

格安航空会社のピーチ・アビエーションは2026年11月20日、メール配信を委託していたユミルリンク社のサービス「Cuenote FC」への第三者による不正アクセスにより、顧客情報8,997,106件(約899万件)が漏えいしたと発表しました。航空会社の漏えいで、氏名や連絡先に加えて旅程まで含まれる点が特徴です。この記事では、報道が伝える発表内容をもとに、漏れた項目、対象の確認方法、偽メール・SMSへの対処を整理します。

結論(11月20日公表時点)
・件数: 8,997,106件。「件」であり、人数ではありません
・漏れた情報: 氏名、生年月日、性別、住所、電話番号、メールアドレス、旅程の7項目
・含まれない情報: クレジットカード情報、パスポート情報
・予約・運航: 影響なし。不正利用や二次被害は現時点で確認されていないと報じられています
・原因: 委託先ユミルリンクの「Cuenote FC」への不正アクセス。KARTE(プレイド社)の件とは別の事案です
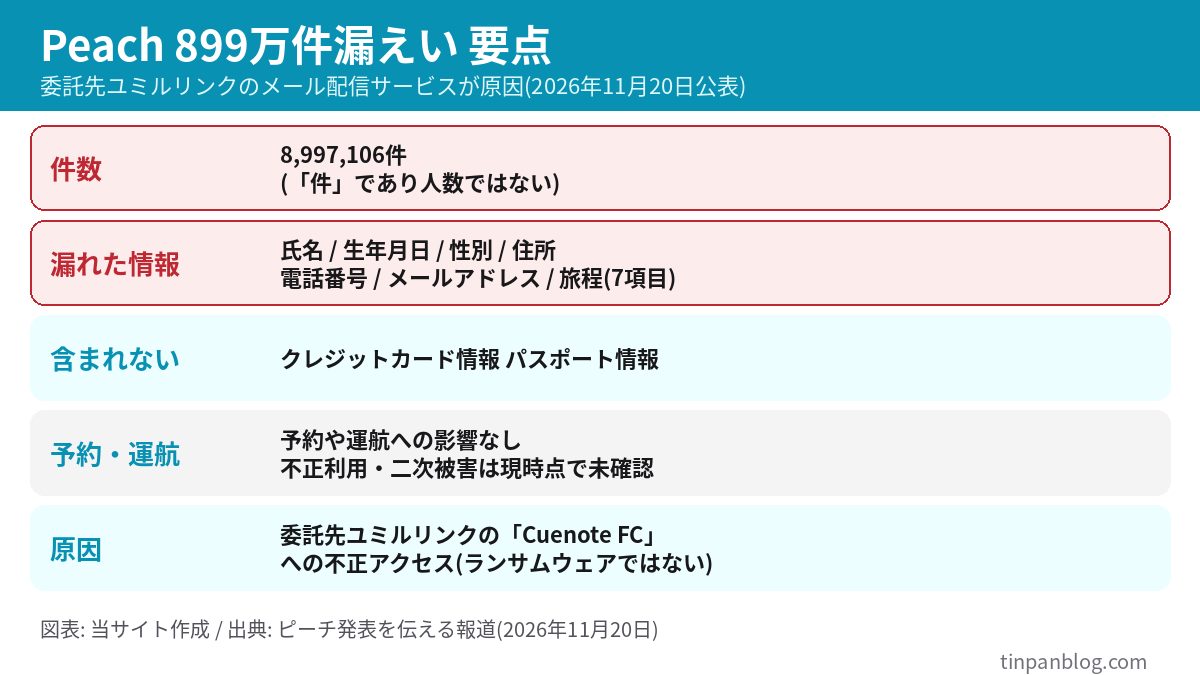
ピーチ 約899万件漏えい 氏名 住所 電話番号 旅程 ユミルリンク Cuenote FC 不正アクセスのまとめ
図表: 当サイト作成 / 出典: ピーチ発表を伝える報道(2026年11月20日)

目次

  • 何が起きた?時系列
  • 漏れた7項目の読み方(旅程が入っている意味)
  • 自分が対象か確認する方法
  • 同じユミルリンク経由で漏れた他の先
  • 偽メール・SMSへの対処
  • まだ分かっていないこと・この記事が向かない人
  • よくある質問
  • まとめ


何が起きた?時系列

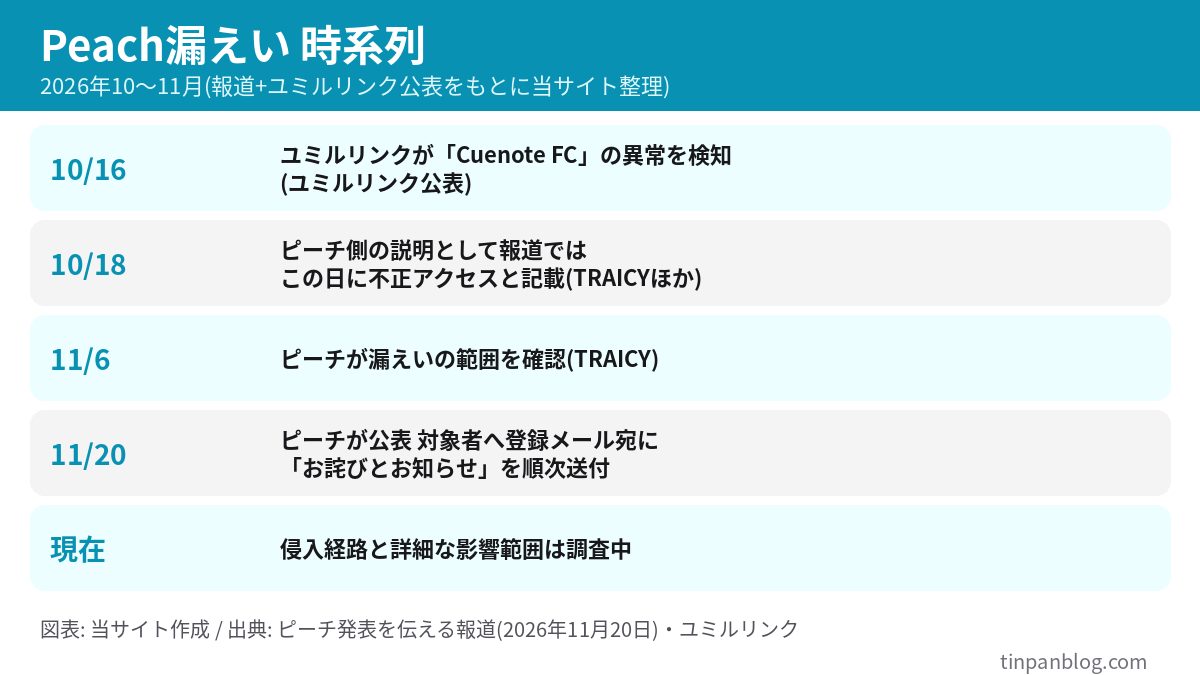
ピーチ漏えいの時系列 10月16日 10月18日 11月6日 11月20日
図表: 当サイト作成 / 出典: ピーチ発表を伝える報道(2026年11月20日)・ユミルリンク

報道によると、ピーチは11月20日に公表し、対象のお客さまへ登録メールアドレス宛に「お詫びとお知らせ」を順次送付しました。不正アクセスは、ピーチがメルマガや各種通知の配信に使っていたユミルリンク社のメール配信サービス「Cuenote FC」で起きたもので、ランサムウェアによるものではないと伝えられています。(Aviation Wireの報道、TRAICYの報道)

日付の食い違いについて
不正アクセスの日付は、報道では10月18日と書かれています。一方、ユミルリンク社は10月16日にCuenote FCの異常を検知したと公表しており、数日のずれがあります。ピーチの発表の原文は確認できていないため、ここでは両方を併記します。11月6日にはピーチが漏えいの範囲を確認したと、TRAICYは伝えています。
KARTEの件とは別の事案
2026年11月に相次いだKARTE(プレイド社)経由の漏えいとは、原因となったサービスが異なります。ピーチはユミルリンク社のメール配信サービスが原因です。KARTEの件は当ブログのKARTE影響企業一覧で整理しています。
「件」の読み方
8,997,106件は人数ではなく「件」です。同じ人が複数の予約や登録で重複して含まれるかどうかは、確認できた報道には書かれていません。


漏れた7項目の読み方(旅程が入っている意味)

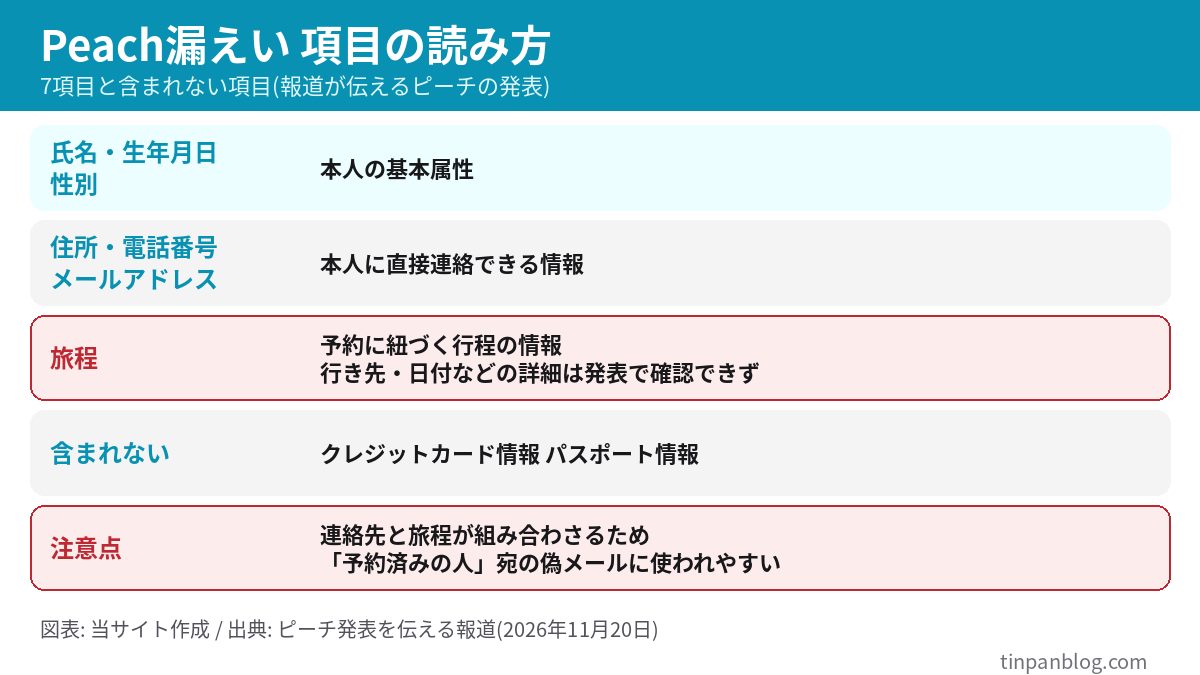
ピーチ漏えい 7項目 氏名 生年月日 性別 住所 電話番号 メールアドレス 旅程 カードとパスポートは対象外
図表: 当サイト作成 / 出典: ピーチ発表を伝える報道(2026年11月20日)

漏れた情報(7項目)

  • 氏名
  • 生年月日
  • 性別
  • 住所
  • 電話番号
  • メールアドレス
  • 旅程

含まれない情報

  • クレジットカード情報
  • パスポート情報
旅程が入っていることの意味
氏名・住所・電話番号・メールアドレスは本人に直接連絡できる情報で、そこに旅程が加わると、「予約している人」を狙った偽の連絡が作りやすくなります(当サイトの見方)。たとえば、予約の変更・取消・返金を装うメールやSMSです。
旅程の中身は確認できていません
「旅程」に、行き先や日付、便名などがどこまで含まれるのかは、確認できた報道には詳しく書かれていません。具体的な内容は、ピーチからの通知や公式発表で確認してください。

自分が対象か確認する方法

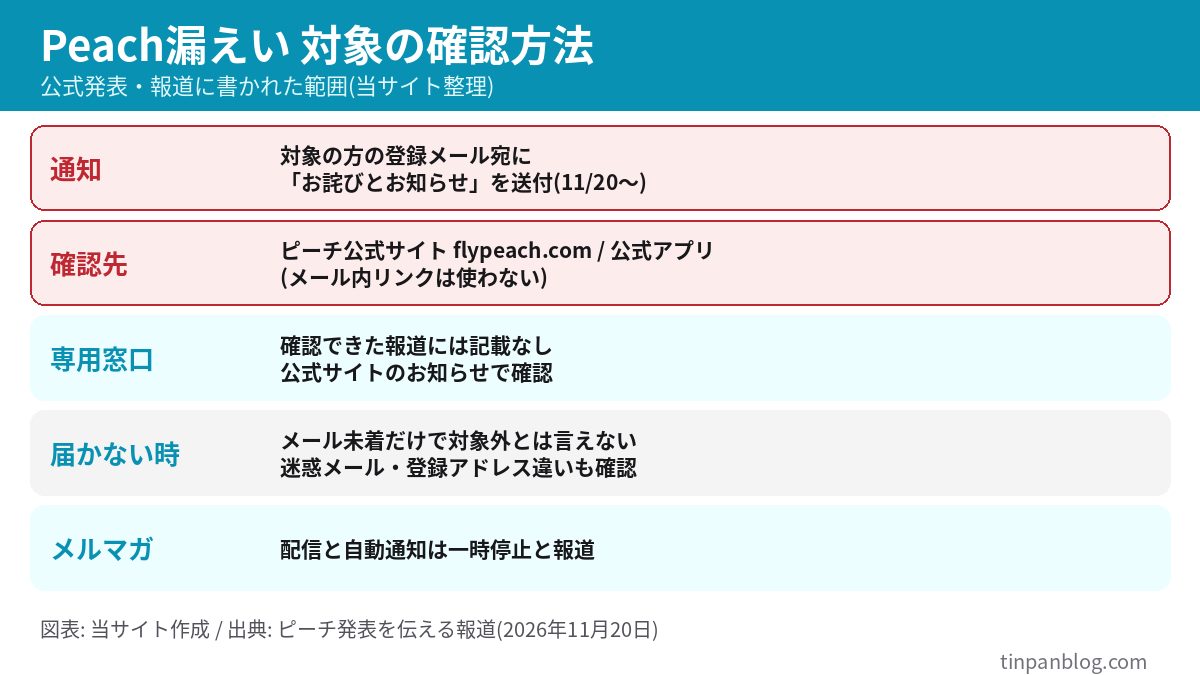
ピーチ漏えいの対象確認 登録メール宛のお詫びとお知らせ 公式サイトと公式アプリで確認
図表: 当サイト作成 / 出典: ピーチ発表を伝える報道(2026年11月20日)

報道によると、対象のお客さまには、ピーチから登録メールアドレス宛に「お詫びとお知らせ」が送られています。専用の問い合わせ窓口(電話番号など)については、確認できた報道には書かれていません。

1. 登録メールの受信箱を確認
「お詫びとお知らせ」が届いていないか、迷惑メールフォルダも含めて確認します。
2. メール内のリンクは使わない
偽のお知らせが紛れる可能性があります。公式アプリ、またはブックマークしたピーチ公式サイトのお知らせから確認してください(当サイトの助言)。
3. 未着でも対象外とは言えない
メールが届いていないことだけで、対象外とは判断できません。登録したメールアドレスを変更した人や、受信拒否の設定をしている人もいます。

なお、メルマガと自動通知は、一時停止していると報じられています。

同じユミルリンク経由で漏れた他の先
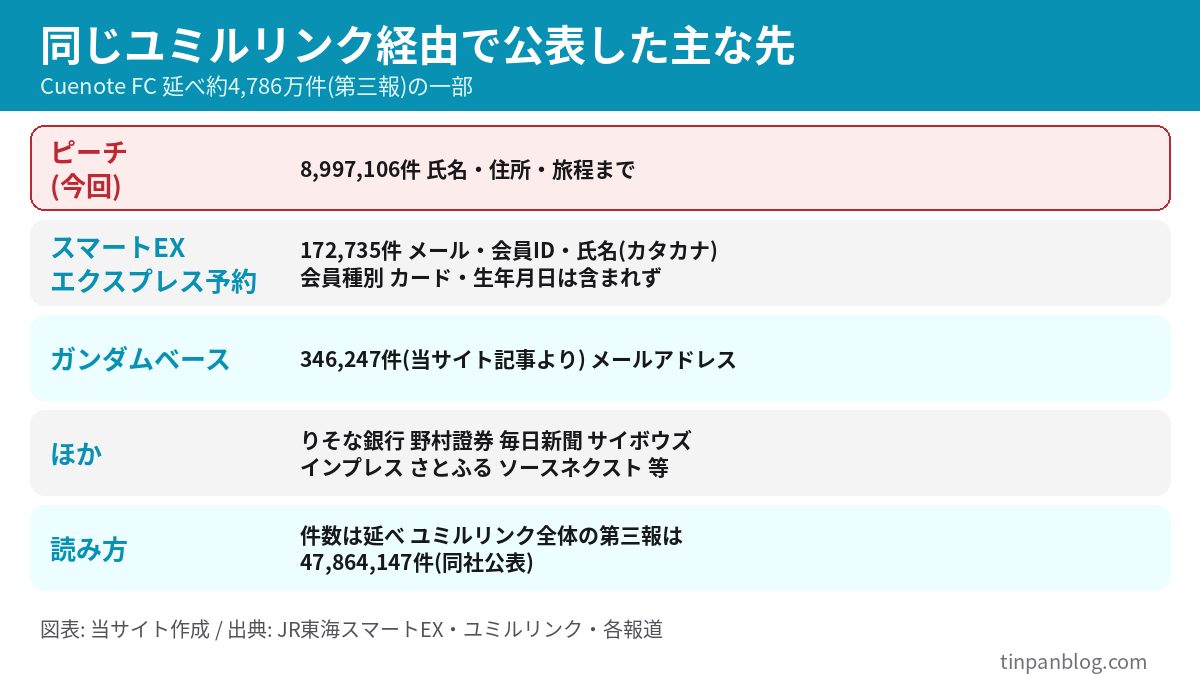
ユミルリンク Cuenote FC 経由の漏えい ピーチ スマートEX ガンダムベース 件数と項目の比較
図表: 当サイト作成 / 出典: JR東海スマートEX・ユミルリンク・各報道

Cuenote FCの不正アクセスは、ピーチだけではありません。ユミルリンク社が公表した第三報では、延べ47,864,147件とされています。これまでに当ブログで取り上げた先と、ピーチを並べると次のとおりです。

ピーチ(今回)
8,997,106件。氏名・住所・電話番号・メールアドレス・旅程まで。
スマートEX(エクスプレス予約)
172,735件。メールアドレス・会員ID・氏名(カタカナ)・会員種別。カード情報や生年月日は含まれないとされています。詳細はスマートEXの記事。
ガンダムベース
346,247件(当ブログの記事より)。メールアドレスが中心です。詳細はガンダムベースの記事。
ほかの公表先
りそな銀行、野村證券、毎日新聞、サイボウズ、インプレス、さとふる、ソースネクストなども、同じ経路での漏えいを公表しています。

ピーチの8,997,106件を、ユミルリンク全体の延べ47,864,147件で割ると約18.8%です(当サイトの試算。ピーチの件数が第三報の総数に含まれる前提で、延べ数同士の比較であり、人数の比ではありません)。1社で全体の約5分の1を占める計算になり、それだけ項目が多い点でも目立つ事案です。年間の流れは、当ブログの情報漏えい2026事案一覧でも整理しています。


偽メール・SMSへの対処
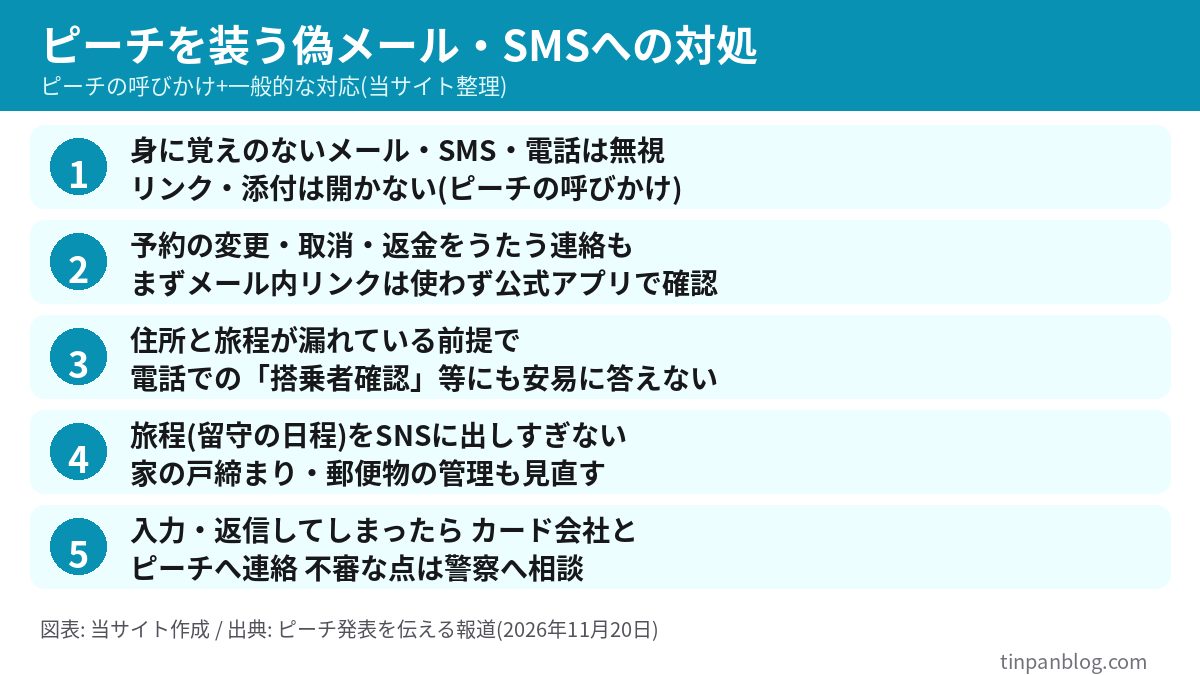
ピーチを装う偽メール SMS 電話への対処 5つの手順 リンクを開かない 公式アプリで確認
図表: 当サイト作成 / 出典: ピーチ発表を伝える報道(2026年11月20日)
判断のルール
報道では、ピーチからの通知メールの真偽を確かめたうえでリンクを開くよう案内されています。身に覚えのないメール・SMS・電話には応じず、パスワードやカード情報、個人情報の入力を求める連絡は偽物として扱ってください(後半は当サイトの助言)。
1. 予約の変更・取消・返金をうたう連絡に注意
旅程が漏れている前提で考えると、「便が欠航」「予約が取り消された」「返金手続きが必要」といった連絡が来ても、メール内のリンクは使わず、公式アプリで予約状況を確認してください(当サイトの助言)。
2. 電話での「搭乗者確認」にも注意
住所と電話番号が漏れているため、航空会社を名乗る電話や、宅配・料金をかたる連絡も想定してください。口頭でカード番号や暗証番号を答えないでください。
3. 旅程や留守の日程を出しすぎない
SNSに旅行の日程を詳しく書くと、住所が分かっている相手に留守を知られる可能性があります。郵便物の管理や戸締まりも見直してください(当サイトの一般的な助言)。
4. 入力・返信してしまったら
カード番号などを入力した場合は、すぐにカード会社とピーチへ連絡します。身に覚えのない請求や不審な点があれば、警察にも相談してください。

偽メールの見分け方と行動のルールは、当ブログの詐欺メール対策の記事やクレカ22社フィッシング注意喚起でも整理しています。

まだ分かっていないこと・この記事が向かない人

分かっていないこと
侵入経路と詳細な影響範囲は、ピーチ・ユミルリンクとも調査中と報じられています。旅程に含まれる項目の詳細、専用窓口の有無、補償やお詫びの内容は、確認できた報道には書かれていません。内容は変わる可能性があります。
この記事の根拠について
ピーチの公式サイトは、当方の環境から本文を確認できなかったため、この記事は、報道(航空専門メディアなど)とユミルリンク・JR東海などの公表を根拠にしています。詳しい内容は公式サイトでも確認してください。
向かない人
ピーチを利用したことがない人には、本件は直接関係しません。クレジットカード情報やパスポート情報の漏えいを心配している人も、報道ではそれらは含まれないとされています。
この記事では自分が対象かは確定できない
対象かどうかは、ピーチからの通知で決まります。この記事は公表内容を整理したもので、個人の対象判定はできません。

よくある質問

予約や運航に影響はありますか?

報道では、予約、運航、払い戻しの手続きに影響はないとされています。

クレジットカードやパスポートの情報は漏れましたか?

クレジットカード情報とパスポート情報は含まれないと報じられています。

パスワードを変更する必要はありますか?

漏れた7項目にパスワードは含まれていません。変更は必須ではありませんが、他サービスと同じパスワードを使い回している場合は、見直しておくと安心です(当サイトの一般的な助言)。

KARTEの漏えいと関係がありますか?

別の事案です。KARTEはプレイド社のサービス、ピーチの件はユミルリンク社のメール配信サービス「Cuenote FC」が原因です。


まとめ

ピーチは、委託先ユミルリンクのメール配信サービス「Cuenote FC」への不正アクセスにより、8,997,106件(氏名・生年月日・性別・住所・電話番号・メールアドレス・旅程)が漏えいしたと発表しました。クレジットカード情報とパスポート情報は含まれず、予約や運航への影響もありません。連絡先と旅程がそろっているため、予約の変更・取消・返金をうたう偽メールやSMSに注意が必要です。確認は、メールのリンクではなく、公式アプリやブックマークした公式サイトから行ってください。

内容は変更される場合があります。最新の情報は、ピーチの公式サイトで確認してください。

あわせて読みたい

参考・出典

公開: 2026年11月22日 / 最終更新: 2026年11月22日。


コメント

コメントを残す

メールアドレスが公開されることはありません。 ※ が付いている欄は必須項目です