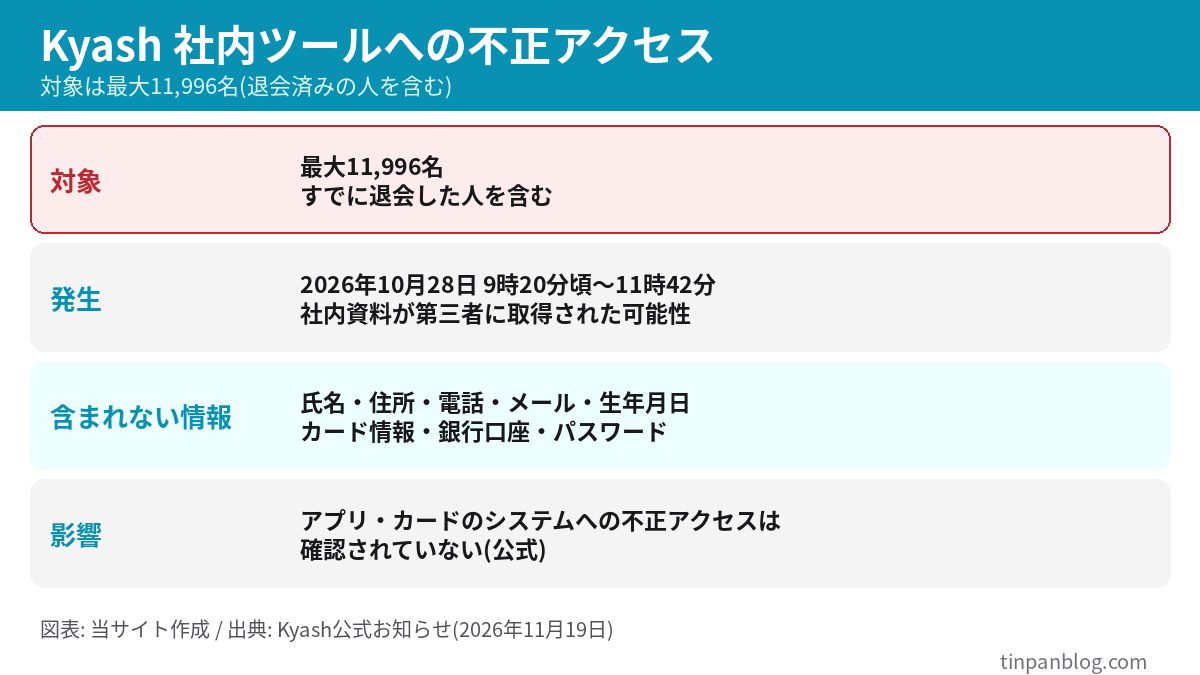
決済・送金アプリ「Kyash」の利用者向けの記事です。Kyashは2026年11月19日、社内ツールへの不正アクセスにより、社内資料が第三者に取得された可能性があると公表しました。資料に情報が含まれていた顧客は最大11,996名で、すでに退会した人も含まれます。この記事では、公式のお知らせ(Kyash公式)をもとに、含まれていた情報と含まれていない情報、自分が対象かどうかの確認方法、本物の通知メールの見分け方、今やっておく対処を整理します。
・対象は最大11,996名: 退会済みの人も含まれます。対象の人には、Kyashに登録したメールアドレスへ個別に連絡するとされています(送信元は [email protected])
・氏名・住所・電話番号・メールアドレス・生年月日・カード情報・銀行口座情報・パスワードは含まれないと公表されています
・含まれていたのは、お客さまを識別するユニークID(全員)と、一部の人のアカウントの状態・一部の決済履歴・利用記録などです
・アプリやカードのシステムへの不正アクセスは確認されていません。公式は、二次被害のおそれは低いと考えています
・今やること: 利用履歴の確認と、Kyashを名乗るメール・SMSのリンクを開かないこと
目次
- 何が起きたのか(いつ・どこで)
- 含まれていた情報と、含まれていない情報
- 自分は対象か:通知メールと退会済みの扱い
- 二次被害のおそれは?公式の見解と注意点
- 今やること:履歴確認・偽メール対策・カードロック
- 6月・9月の注意喚起とは別の件
- まだ分かっていないことと、向かない人
- よくある質問
- まとめ
何が起きたのか(いつ・どこで)
公式のお知らせによると、2026年10月28日(水)の9時20分頃から11時42分までの間、Kyashの社内ツールに外部から不正なアクセスがありました。そのツールに掲載していた社内資料が第三者に取得された可能性があることが判明し、11月19日に発表しています。資料には、一部のお客さまに関する情報が含まれていました。
原因について、公式は「社内ツールのアクセス管理に不備があり、外部から不正にアクセスされたこと」と説明しています。このツールはお客さま向けのサービスとは別の環境で運用されており、Kyashのアプリやカードのシステムへの不正なアクセスは確認されていないとしています。
2026年11月19日: Kyashが公表。対象の人には登録メールアドレスへ個別に連絡
公式は、不正アクセスを「いつ把握したか」の日付を記載していません。
含まれていた情報と、含まれていない情報
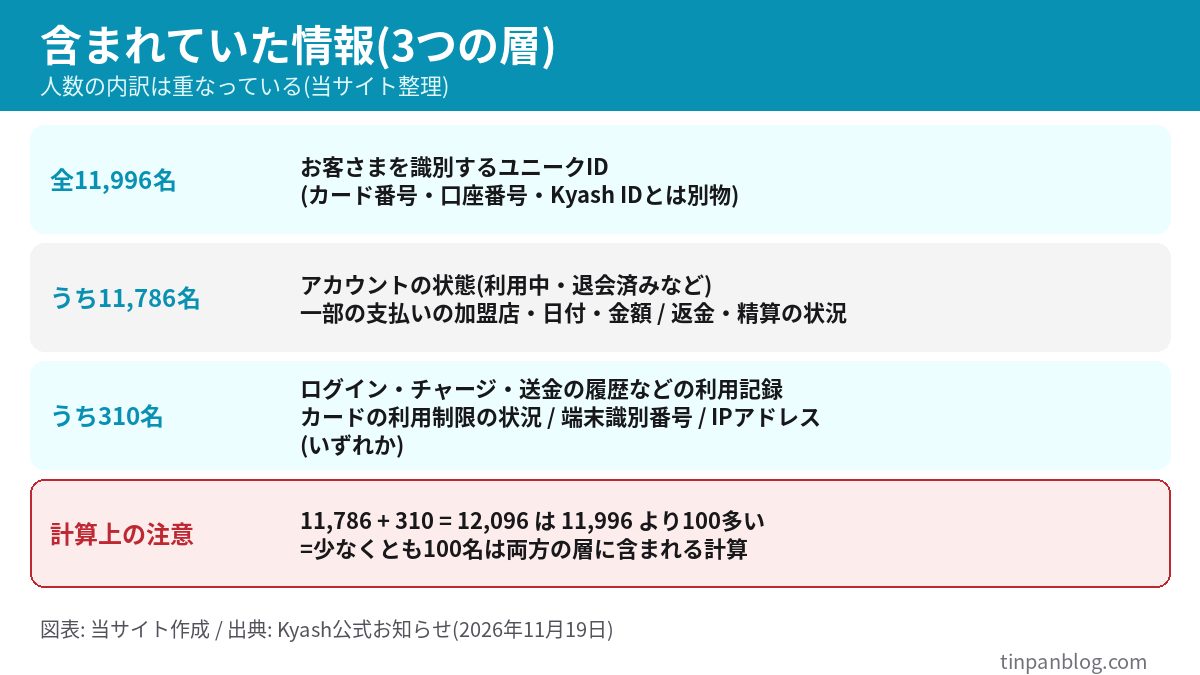
公式は、含まれていた情報を3つの層に分けて公表しています。
- 全11,996名: お客さまを識別するためのユニークID(カード番号や口座番号、Kyash IDとは異なります)
- うち11,786名: アカウントの状態(ご利用中、退会済みなど)、一部のお支払いの加盟店・日付・金額、返金や精算の状況
- うち310名: ご利用の記録(ログイン・チャージ・送金の履歴など)、カードの利用制限の状況、利用端末を識別する番号、接続元のIPアドレスのいずれか
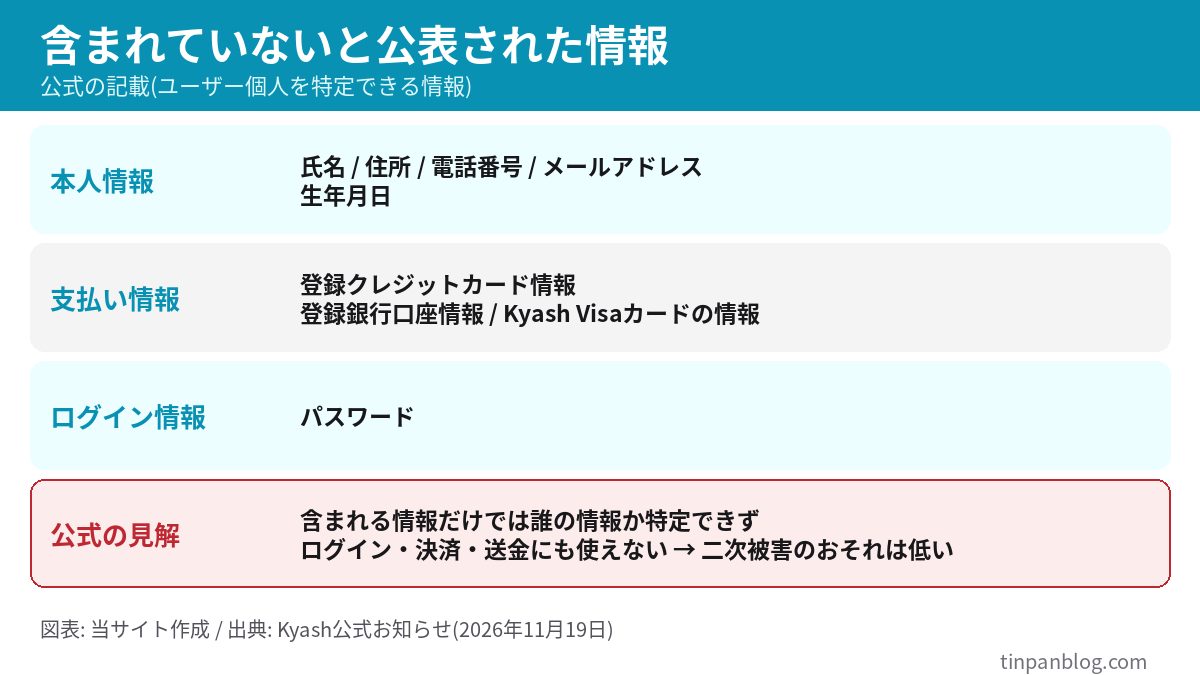
一方、公式は次の情報は含まれていないと明記しています。
- 氏名、住所、電話番号、メールアドレス、生年月日
- 登録クレジットカード情報、登録銀行口座情報、Kyash Visaカードの情報
- パスワード等、ユーザー個人を特定できる情報
自分は対象か:通知メールと退会済みの扱い
公式によると、対象となるお客さまには、Kyashに登録しているメールアドレス宛てに個別に連絡します。メールの送信元は「[email protected]」です。確認の手順は次のとおりです。
- 登録しているメールアドレスの受信箱と迷惑メールフォルダで、[email protected] からのメールを探す
- メール内のリンクは使わず、不明な点はKyashカスタマーサポート([email protected])へ確認する
- 退会済みでも対象に含まれる。「もう使っていないから関係ない」とは言えない
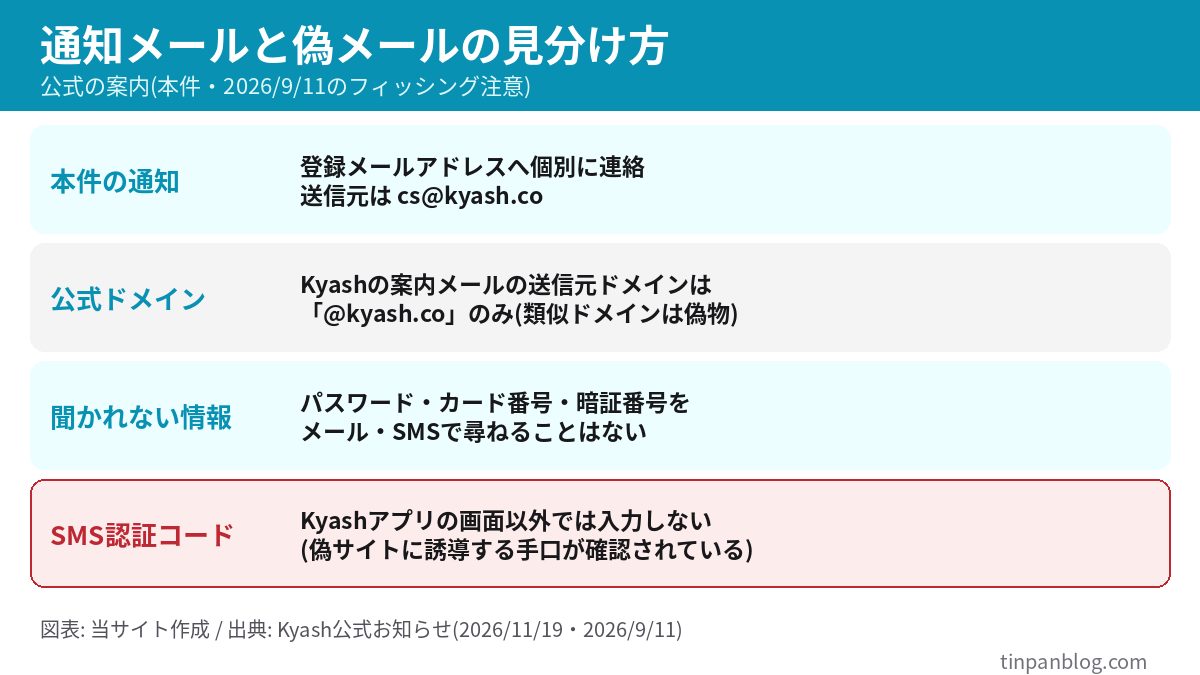
偽メールを見分ける公式の目安は次のとおりです。9月の注意喚起(Kyash公式)では、Kyashが案内メールを送る際の送信元ドメインは「@kyash.co」のみで、類似ドメインから届いたメールはなりすましだと説明しています。また今回の発表では、KyashがメールやSMSで、パスワード・カード番号・暗証番号をお伺いすることはないとしています。
二次被害のおそれは?公式の見解と注意点
公式は、含まれていた情報のみでは、どなたの情報であるかを特定できないとしています。さらに、その情報ではKyashへのログインや決済・送金に利用できないため、二次被害のおそれは低いと考えていると説明しています。
- 公式の見解どおりなら: 氏名やメールアドレスが含まれないので、この資料だけで本人に連絡を取ったり、なりすまして操作したりするのは難しい
- それでも残る不安: 決済の加盟店・日付・金額という利用の内容が含まれた人がいる点は、気になる人には気になる情報です。公式は個人を特定できないとしていますが、実際に特定できるかどうかは、公式の説明を超える部分で、確認できません
- 便乗の偽メール: 今回の発表をきっかけに、Kyashを名乗る「確認が必要です」といった偽メール・SMSが届く可能性は一般に考えられます。本物の通知は [email protected] から届き、パスワード等は尋ねません
今やること:履歴確認・偽メール対策・カードロック
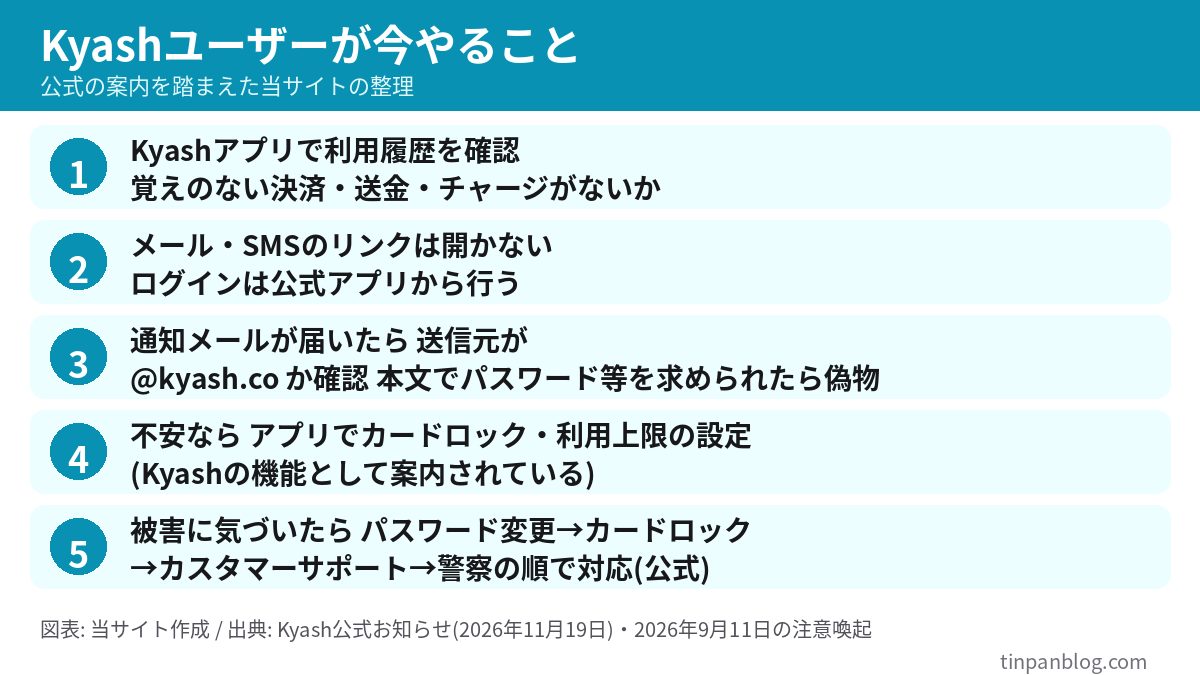
- 利用履歴の確認: Kyashアプリで、覚えのない決済・送金・チャージがないか確かめる
- リンクは開かない: メール・SMSのリンクからはログインしない。ログインは公式アプリから行う
- SMS認証コード: Kyashアプリの画面以外では入力しない(9月の公式注意喚起)
- 不安ならロックと上限設定: Kyashは、カードのロックと利用上限の設定をアプリで行える機能として案内しています(Kyash公式サイト)
- 被害に気づいたら: 公式は、Kyashアプリのパスワードを直ちに変更し、Kyash Visaカードをカードロックし、カスタマーサポートに連絡し、最寄りの警察署に相談する、という順で案内しています(9月の注意喚起)
偽メールの見分け方は、クレカ22社の注意喚起の記事や、PayPayのあと払い未払いSMSの記事でも整理しています。
6月・9月の注意喚起とは別の件
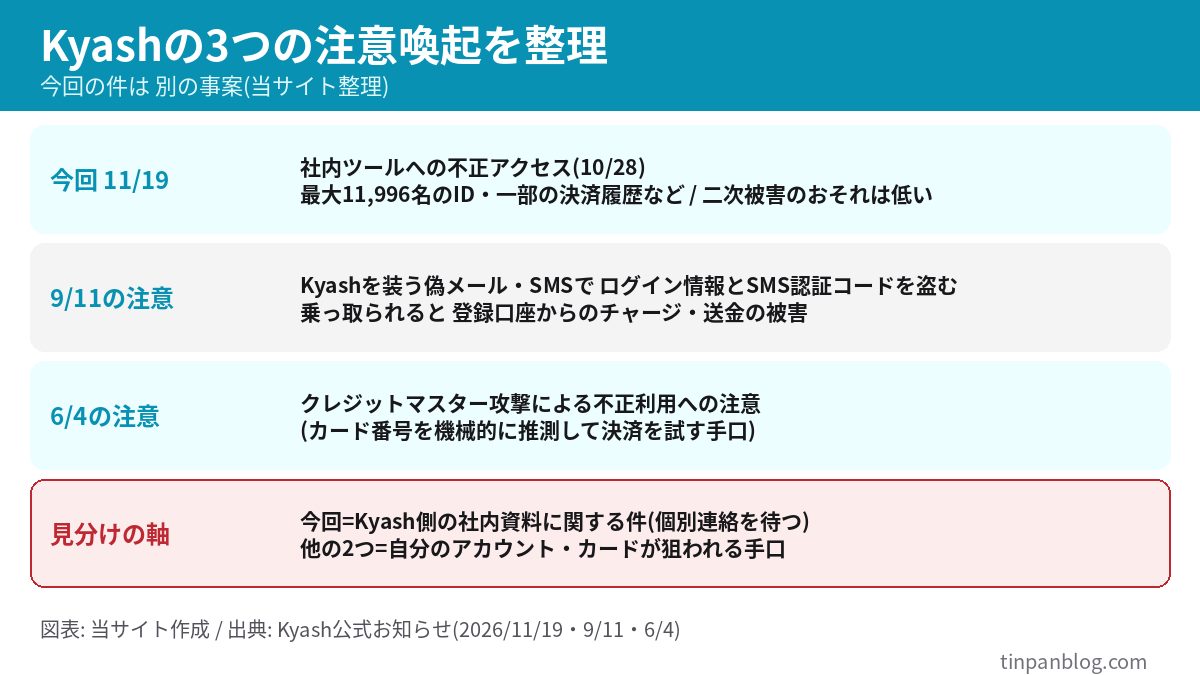
Kyashは今年、今回の件とは別に2つの注意を出しています。2026年6月4日の「クレジットマスター攻撃による不正利用にご注意ください」と、9月11日の「Kyashを装ったなりすましメール・SMS(フィッシング)にご注意ください」です。
- 6月4日: カード番号を機械的に推測して決済を試す手口への注意。カード情報が漏えいしていなくても起こり得る攻撃です
- 9月11日: 「長期未利用の会員情報に関するご案内」などの件名の偽メール・SMSで偽のログイン画面に誘導し、メールアドレス・パスワード・SMS認証コードを盗んで不正ログインする手口。乗っ取られると、登録口座からのチャージや別アカウントへの送金の被害につながると公式は説明しています
- 今回(11月19日): Kyash側の社内ツールにあった資料の件。自分のアカウントが乗っ取られた話ではありません
まだ分かっていないことと、向かない人
・個別連絡の送付時期・完了時期
・個人情報保護委員会への報告の有無
・補償や対応の追加の有無
これらは、公式から発表され次第、追記します。
よくある質問
退会済みでも対象ですか?
はい。公式は、対象を「最大11,996名(すでに退会されたお客さまを含みます)」と公表しています。
Kyashのカード番号や登録した銀行口座は漏れましたか?
公式は、登録クレジットカード情報、登録銀行口座情報、Kyash Visaカードの情報は含まれていないと公表しています。
パスワードを変更する必要がありますか?
パスワードは含まれていないと公表されており、今回の発表だけで変更が必要とは書かれていません。ただし、偽サイトに入力してしまった場合は、すぐにKyashアプリでパスワードを変更してください。
問い合わせ先は?
公式の案内では、Kyashカスタマーサポート([email protected])です。
まとめ
Kyashは2026年11月19日、10月28日(9時20分頃〜11時42分)の社内ツールへの不正アクセスで、最大11,996名(退会済みを含む)に関する社内資料が取得された可能性があると公表しました。含まれていたのはユニークIDなどで、氏名・住所・電話番号・メールアドレス・生年月日・カード情報・銀行口座情報・パスワードは含まれないとされ、アプリやカードのシステムへの不正アクセスは確認されていません。対象の人には [email protected] から個別に連絡があります。受信箱の確認、利用履歴のチェック、Kyashを名乗るメール・SMSのリンクを開かないことを続けてください。
内容は変更される場合があります。最新の情報は、Kyash公式サイトのお知らせで確認してください。
あわせて読みたい
- 【NewsPicks】カード情報36万件漏えい|対象確認と対処
- 【マネックス証券】本人確認画像1,592件が流出か|対象者と対処法
- 【楽天証券】最大1125万口座が流出か|自分は対象か確認と対処
- 【クレカ22社】フィッシング一斉注意喚起|本物と偽メールの見分け方
- 【PayPay】あと払い未払いSMSは詐欺|本物の見分け方と対処
- 【六花亭】カード情報8000件流出か|対象期間と再発行の判断
参考・出典
- 社内向けウェブツールへの不正アクセスに関するお詫び(Kyash 2026年11月19日)
- 【重要】Kyashを装ったなりすましメール・SMS(フィッシング)にご注意ください(Kyash 2026年9月11日)
- 【重要】クレジットマスター攻撃による不正利用にご注意ください(Kyash 2026年6月4日)
- セキュリティ対策Lab「Kyash、社内向けウェブツールに不正アクセス」(2026年11月19日)
公開: 2026年11月19日 / 最終更新: 2026年11月19日。
コメントを残す