マーケティング支援のプレイド社が提供する「KARTE」が2026年11月13日未明に不正アクセスを受け、利用企業が預けていた会員情報の一部が外部に漏れました。四国電力は約60万件、阪急阪神ホテルズは最大331,586件を公表しています。自分が使っていないサービスの名前で通知が届くこともあるため、この記事では、公表済みの影響企業、漏れた情報、対象かどうかの確認方法、偽メールへの対処を、各社の公式発表だけで整理します。
最終更新:2026年11月17日(11/17夜: JINS最大約1,829万件を追記し、件数順の一覧・WOWOW/カウネット/CAMPFIRE・項目別の警戒点を追加)
結論(11月17日夕方時点)
・原因は各社のサイトではなく、メール配信などの委託先であるプレイド社のKARTEです。企業の会員サイトを今も使っていなくても、過去に登録していれば対象になり得ます
・公式に確認できた影響企業はJINS(最大約1,829万件)、四国電力(約60万件)、阪急阪神ホテルズ(最大331,586件)、モリサワ(23,957件)のほか、オプテージ、ベルフェイス、スタディスト、ワールド、ゴールドウインの件数調査中5社です。11月17日にはFrancfranc(最大約598万件)とアインズ&トルペ・AYURA(最大約260万件)も発表したと報じられています(報道ベース・公式ページは未確認)。テレビ東京「テレ東BIZ」、坂ノ途中も報道ベースです
・プレイド社は影響企業の一覧を公表していません。社名は各社の発表待ちで、今後増える可能性は否定できません
・クレジットカード情報は、四国電力・阪急阪神ホテルズ・オプテージとも漏れていない(または預けていない)と案内しています。パスワードについて明記しているのは四国電力です。名前・メール・住所がそろうため、本物らしい偽メールには注意が必要です
・個別連絡のメールが届いても、メール内のリンクは開かず、公式サイトから確認してください
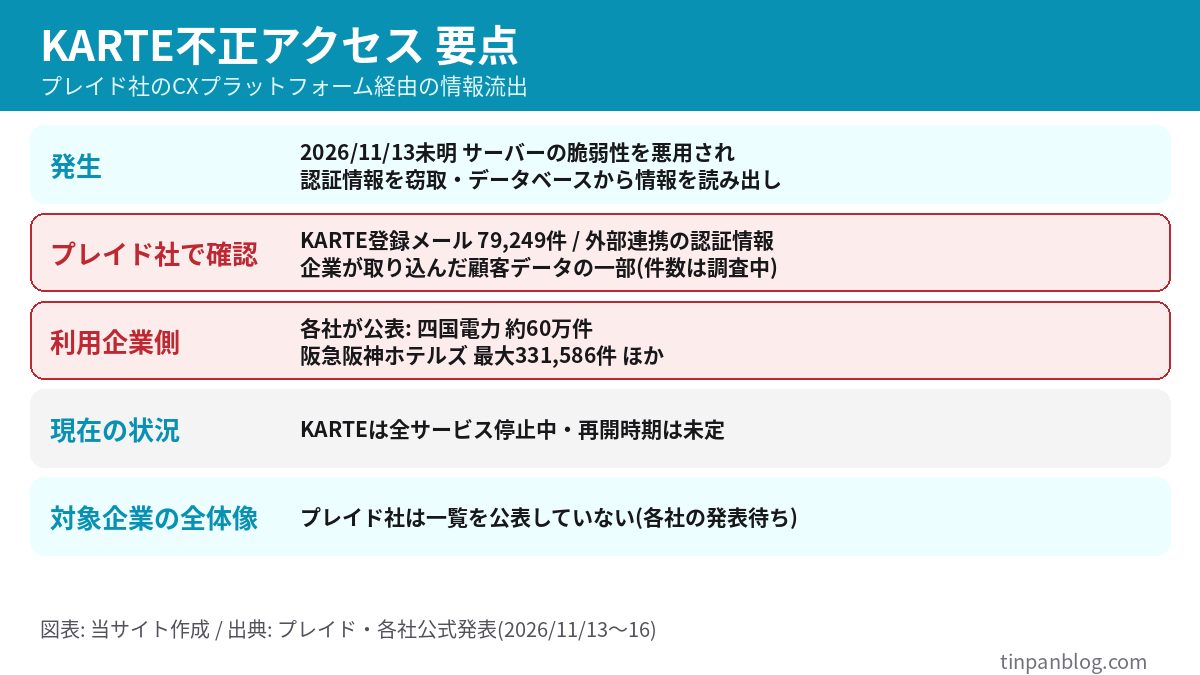 図表: 当サイト作成 / 出典: プレイド社・四国電力・阪急阪神ホテルズ・オプテージの公式発表(2026年11月13日〜16日)
目次
- プレイド社が公表した内容
- 公表済みの影響企業(四国電力・阪急阪神ホテルズほか)
- なぜ使っていない企業から連絡が来るのか
- 自分は対象か? 確認の手順
- 偽メール・偽SMSへの対処
- 各社の窓口
- 向かない人・注意点
- まとめ
【11/17夜更新】KARTE漏えい影響企業を件数の多い順に整理
結論(11月17日夜時点)
・公表された中で最大はJINS(最大約1,829万件)、次いでFrancfranc(最大約598万件)、アインズ&トルペ・AYURA(合計最大約260万件)、四国電力(約60万件)の順です。プレイド社が公表した、KARTEのアカウントに登録されたメールアドレスの漏えい数(79,249件)とは別物で、これは利用企業が預けた会員データの数です
・各社とも「ログインパスワードとクレジットカード情報は含まれない」と説明しています(ワールドは項目を確認中)。一方で、生年月日・電話番号・住所・性別が含まれる企業が多く、偽の電話やSMSによる本人確認の悪用が主な二次被害の入口になります
・WOWOW、カウネット、CAMPFIREなども11/17に公表しました。件数は調査中の企業が多く、一覧は今後増えます
件数は別々の企業が出した「最大」「対象となる可能性」の数字で、同じ人が複数社に重複している可能性もあるため、合計はしません。
件数が公表されている企業(多い順)
JINS(ジンズホールディングス)
最大約1,829万アカウント
漏えいのおそれがある項目: 会員ID、メールアドレス、姓、生年月日、年齢、性別、郵便番号、都道府県
パスワードとクレジットカード情報は対象外と説明。KARTEとの連携は発生当日の11/13に切断、11/15に委託先から通知を受け、11/16に影響範囲を調べたとしています。1,829万は登録会員アカウント数をもとにした上限で、実際に外部へ出た件数が確定した数字ではないと同社は説明しています
出典: ジンズホールディングス 11/17発表(IR配信・報道で確認)
Francfranc(フランフラン)
会員情報 最大約598万件/EC購入履歴関連 最大約400万件
漏えいのおそれがある項目: 会員情報は氏名、生年月日、ユーザーID、都道府県・市区町村。購入履歴関連は性別、生年月日、郵便番号などと報じられています
クレジットカード情報とログインパスワードの流出は確認されていないと報じられています
出典: 11/17発表と報道(公式ページは当サイトで未確認)
アインズ&トルペ・AYURA(アインホールディングス)
2サービス合計 最大約260万件
漏えいのおそれがある項目: 氏名、生年月日、性別、メールアドレス、電話番号
ログインパスワードとカード情報の流出はないと説明していると報じられています
出典: 11/17発表と報道(日本経済新聞ほか・公式ページは未確認)
四国電力「よんでんコンシェルジュ」
約60万件
漏えいのおそれがある項目: 個人会員は名前、メールアドレス(ログインID)、住所、お知らせメール希望の有無、性別、誕生日
電気料金の支払いに使うカード・口座情報とパスワードは漏れていないと公表
出典: 四国電力 11/16公式発表(本記事上部参照)
阪急阪神ホテルズ「メンバーズクラブ」
最大331,586件
漏えいのおそれがある項目: 氏名、年齢、住所、電話番号、メールアドレスなど
カード情報とパスポートデータは含まれないとしています。退会済み会員の情報が含まれる可能性があります
出典: 阪急阪神ホテルズ 11/16公式発表
モリサワ「Morisawa Fonts」
23,957件
漏えいのおそれがある項目: 氏名、メールアドレス、ユーザーID
2023年5月以降の購入者の一部。カードとパスワードは取り扱っておらず対象外
出典: モリサワ 11/17公式発表
件数が調査中の企業(新たに確認できた公式発表)
WOWOW
件数は調査中
漏えいのおそれがある項目: 生年月日、性別、郵便番号、メールアドレス、内部管理ID
クレジットカード情報、金融機関口座情報、ログインパスワードは含まれないと明記。番組案内などの配信に使うKARTEが対象です。氏名や住所が項目に挙がっていない点は、他社との違いです
カウネット(コクヨ)
件数はプレイド社で確認中
漏えいのおそれがある項目: メールアドレス、顧客番号、電話番号、顧客名称
クレジットカード番号・有効期限・ログイン時のパスワードは漏えいの可能性がないと説明
CAMPFIRE
件数の記載なし(対象者へ個別連絡)
漏えいのおそれがある項目: ユーザーID、メールアドレス、KARTEの紐付けテーブルで連携したデータ
パスワード・クレジットカード・銀行口座情報はKARTEに預けておらず対象外。システム連携を止めたため、一部サポートサービスの新規販売を一時停止しています
ゴールドウイン/ワールド/オプテージ(mineo)/ベルフェイス/スタディスト
いずれも件数は調査中
漏えいのおそれがある項目: 上の「11月17日の続報」を参照
各社の項目の違いは、この記事の下部に整理しています
出典: 各社公式発表(11/16〜17)
KARTEの漏えいが「他のサービスにも波及」しうる理由
プレイド社の公式発表(11/16)が漏えいを確認したのは、(1)KARTEアカウント登録のメールアドレス79,249件、(2)外部サービスと連携するための認証情報(シークレットキー、アクセストークンなど)、(3)利用企業が取り込んだ会員データの一部、の3種類です。このうち(2)は、利用企業がKARTEを通じてメール配信ツールや広告ツールなどにつないでいる場合、その連携先に不正にアクセスできる鍵になり得ます。プレイド社は「無効化されない場合、連携先のサービスへの不正アクセスにより、意図しないデータの書き込みや漏えいなどの被害が生じるおそれがある」として、利用企業に連携用認証情報の無効化を求めています。
つまり利用者側から見ると、今回の件は「KARTEを使っていた1社の会員データが漏れた」だけでなく、「その会社がKARTEにつないでいた別のツールの管理画面や顧客データも、鍵の無効化が遅れれば危険だった」という二段構えです。個人が自分で鍵を無効化することはできないため、利用者にできるのは、各社の続報で「連携先への影響」が出ていないかを見ることと、偽メール対策の徹底です。公式発表はプレイド社のお詫びとお知らせ(11/16)にあります。
漏れた項目別に見る「狙われやすい手口」
同じ「パスワードは漏れていない」でも、漏れた項目によって悪用のされ方は変わります。ここは公式発表にはない、本記事の整理です。
生年月日・性別が含まれる(JINS、Francfranc、アインズ&トルペ、WOWOW、四国電力)
本人確認を装う電話・SMSに注意
漏えいのおそれがある項目: 「登録の生年月日をご確認ください」と聞き出す手口の材料になります
正しい生年月日を向こうから先に言われると、本物だと思いやすくなります。心当たりのない連絡は、いったん切って公式サイトの窓口にかけ直してください
出典:
電話番号が含まれる(アインズ&トルペ・AYURA、阪急阪神ホテルズ、カウネット)
SMS・電話のなりすまし
漏えいのおそれがある項目: 短縮URL付きの「再配達」「未払い」型SMSや、企業を名乗る電話が増えるおそれ
SMSのリンクは開かず、各社アプリや公式サイトから確認してください
出典:
メールアドレスだけ(オプテージ[mineo]、CAMPFIRE、モリサワ)
フィッシングメール
漏えいのおそれがある項目: 「漏えいのお詫び」「パスワード再設定」を装うメール
件名が本物らしくても、本文のリンクではなく公式サイトのお知らせを見る。アドレスだけの場合でも、他サービスと同じパスワードの使い回しは見直しておく
出典:
JINSやFrancfrancの会員は何をすればいいか
手順は3つです。(1)公式サイトのお知らせ欄(ブックマークまたは自分で検索して開く)で、自分の会員サイトの発表を確認する。(2)個別連絡のメールが届いたら、本文のリンクは使わず、公式サイトに同じ内容があるかを見る。(3)同じメールアドレスとパスワードを他のサービスで使い回しているなら、念のため変更する。JINSなど大手の会員は、そもそも会員登録を忘れていることも多いため、「JINS」「Francfranc」のように社名で受信箱を検索し、過去のメールマガジンの有無で登録の有無を思い出すのが近道です。
なお、同じ時期に楽天証券でも不正アクセスが公表されており、KARTEとは別の事案です(楽天証券の件はこちら)。また、日清食品のLINE情報流出でも、偽メッセージへの対処は同じ考え方です。
向かない人・注意
この一覧は11月17日夜の時点のものです。件数の多くは「最大」「調査中」で、減る場合も増える場合もあります。個人として「自分の情報が実際に出たか」を確認できるのは、各社からの個別連絡だけです。この記事を見て対象かどうかが分かるわけではない点にご注意ください。
プレイド社が公表した内容
プレイド社は11月13日に第一報(当社サービスへの不正アクセスに関するご報告)を出し、11月16日に漏えいの確認を発表しました。
起きたこと
11月13日未明、第三者がプレイド社のサーバーの脆弱性を悪用し、システムやデータベースの接続用認証情報を盗みました。その認証情報でデータベースからデータが読み出され、管理画面へも不正アクセスされたと説明しています。同日8時59分に検知し、14時27分ごろからサーバーを止め、15時23分ごろまでに封じ込めを完了しました。遮断以降の新たな不正アクセスは確認されていません。
現時点で漏えいを確認した情報(3種類)
(1) KARTEのアカウントとして登録されているメールアドレス79,249件。(2) 外部サービスとの連携に使う認証情報(シークレットキー、アクセストークンなど)。(3) 利用企業が会員情報などをKARTEで活用するために取り込んだデータの一部(「紐付けテーブル」機能で取り込まれたデータなど)。(2)と(3)の対象件数は調査中です。
今の状況
KARTEは全サービスを停止中で、再開時期は未定です。個人情報保護委員会への報告と警察への相談を進めていると、プレイド社は述べています。
ここで押さえておきたいのは、(3)の中身は利用企業ごとに違う点です。取り込む項目は各社が決めているため、プレイド社の発表だけでは自分の情報が含まれるかは分かりません。判断には、各社の発表を見る必要があります。
公表済みの影響企業(四国電力・阪急阪神ホテルズほか)
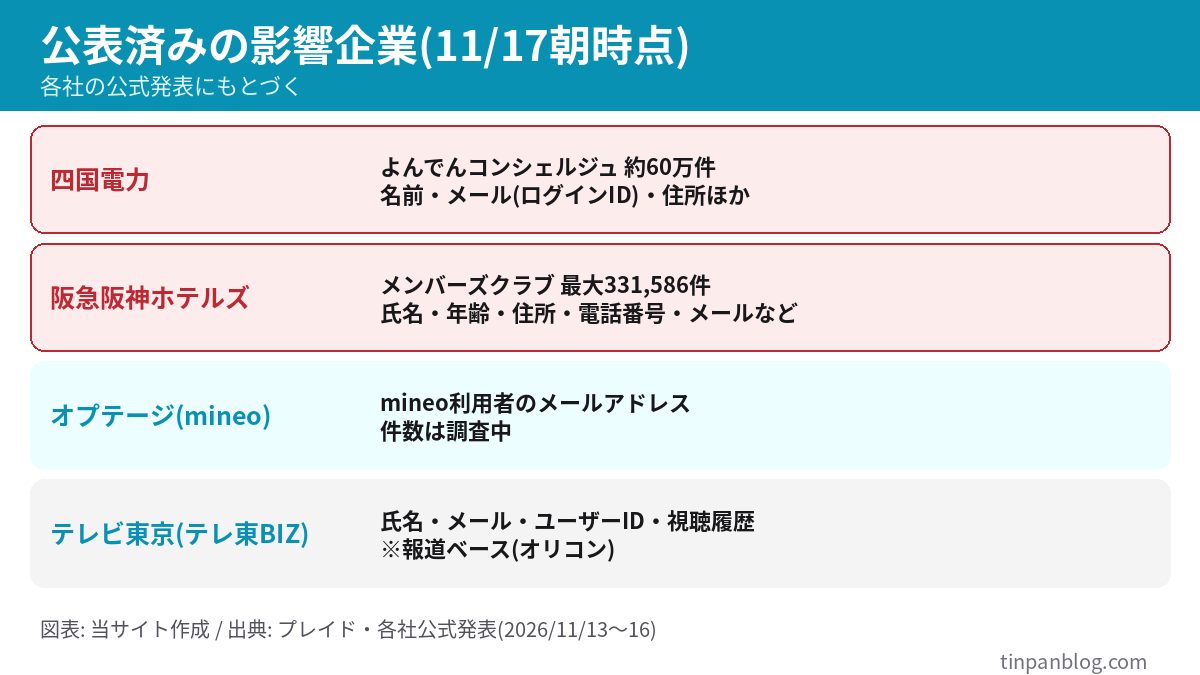 図表: 当サイト作成 / 出典: プレイド社・四国電力・阪急阪神ホテルズ・オプテージの公式発表(2026年11月13日〜16日)
四国電力「よんでんコンシェルジュ」 約60万件(11月16日発表)
漏れた情報は、個人会員が「お客さま名、メールアドレス(ログインID)、住所、お知らせメール希望の有無、性別、誕生日」、法人会員が「お客さま名、メールアドレス(ログインID)、住所、お知らせメール希望の有無」です。電気料金の支払いに使うクレジットカードや口座の情報、ログインパスワードは、このサービスでは使っておらず、漏れていないと公表しています。11月15日にプレイド社から報告を受け、対象者には個別にメールで連絡するとしています。出典は
四国電力の公式発表(PDF)です。
阪急阪神ホテルズ「メンバーズクラブ」 最大331,586件(11月16日発表)
漏れた情報は「氏名、年齢、住所、電話番号、メールアドレスなど」で、クレジットカード情報とパスポートデータは含まれないとしています。過去に退会した会員の情報が含まれる可能性があり、ホテルの利用実績が含まれている可能性もあるとして、詳細は確認中です。件数と項目は現時点で確認できた最大の範囲で、精査により減る可能性があると明記されています。出典は
阪急阪神ホテルズの公式発表です。
オプテージ(mineo) 件数は調査中(11月16日発表)
プレイド社に提供していた情報のうち、携帯電話サービス「mineo」の利用者のメールアドレスが漏れた可能性があるとしています。決済情報と本人確認書類の情報は、プレイド社に提供していないと説明しています。同社はKARTEの利用を停止しました。出典は
オプテージのプレスリリースです。
テレビ東京「テレ東BIZ」(報道ベース)
オリコンニュースは、テレビ東京が11月16日に「テレ東BIZ」会員の個人情報の一部が漏れた可能性を発表したと報じています。報道では、氏名、メールアドレス、ユーザーID、視聴履歴などで、ログインパスワード、クレジットカード、銀行口座の情報は含まれないとされています。テレビ東京自身の発表文は、当サイトでは確認できていないため、詳細は
報道で確認する形にとどめます。
11月17日に追加で公表された企業(モリサワ、ゴールドウイン、ワールド、ベルフェイス、スタディスト、Francfranc、アインズ&トルペ・AYURAなど)は、この下の「11月17日の続報」にまとめています。企業の公表は今後も増える可能性があるため、追加が確認でき次第この記事に追記します。
なぜ使っていない企業から連絡が来るのか
今回の特徴は、漏れたのは各社の会員サイトではなく、各社がデータを預けていた委託先という点です。企業のサイトが無事でも、お知らせメール配信のために連携していたデータは、委託先から読み出されます。
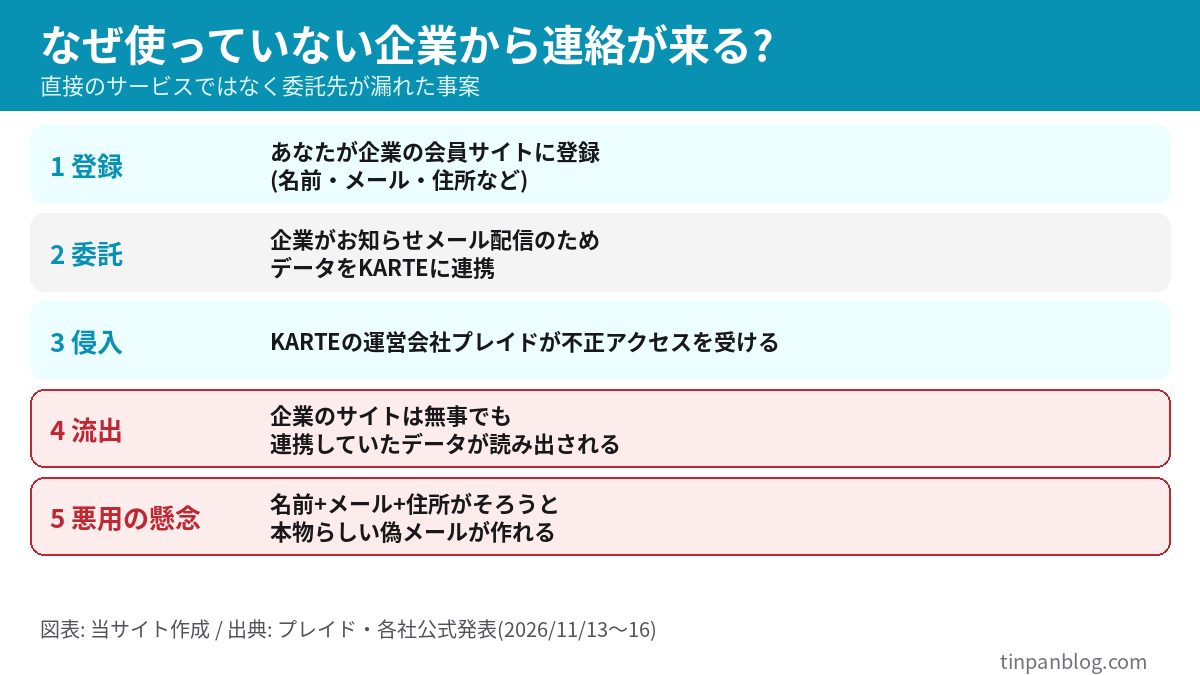 図表: 当サイト作成 / 出典: プレイド社・四国電力・阪急阪神ホテルズ・オプテージの公式発表(2026年11月13日〜16日)
なぜ名前が分かりにくいのか
KARTEは企業の裏側で動くため、利用者の画面にはプレイド社の名前がほとんど出ません。通知は「会員になっている企業」から届くので、プレイドという名前だけでは自分に関係があるか判断できません。
なぜ偽メールが問題になるのか
名前、メールアドレス、住所がそろうと、「あなた宛て」に見せかけた偽メールを作りやすくなります。特に、対象者への個別連絡メールそのものを装った偽メールは、本物とほぼ同じ時期に届くため紛れやすくなります。
時間差があること
11月13日の発生から、各社が漏えいの報告を受けたのは11月15日です。公表は11月16日で、個別連絡は準備が整い次第、順次という会社が多くなっています。まだ連絡が来ていなくても、対象外とは限りません。
自分は対象か? 確認の手順
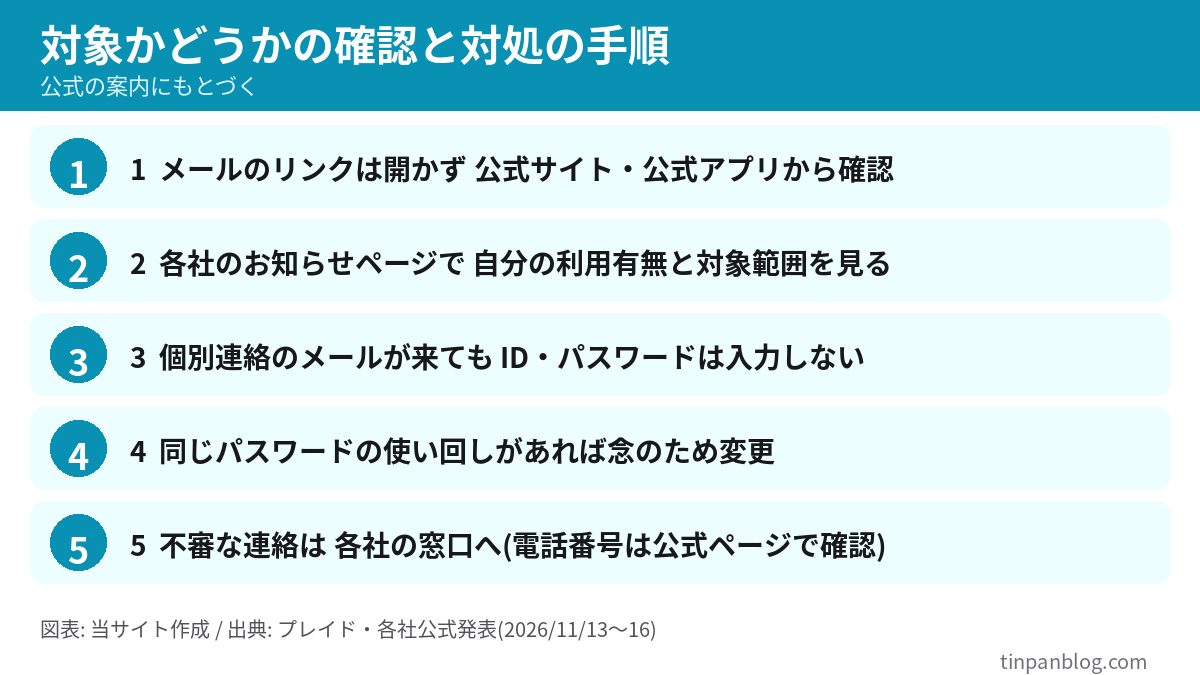 図表: 当サイト作成 / 出典: プレイド社・四国電力・阪急阪神ホテルズ・オプテージの公式発表(2026年11月13日〜16日)
手順1: 会員になっている会社を思い出す
電力会社、ホテル、携帯会社、動画サービスなど、メールマガジンやお知らせメールを受け取る会員サイトが対象になりやすいです。退会済みでも、データが残っている場合があります(阪急阪神ホテルズは退会者の情報が含まれる可能性を明記)。
手順2: 公式サイトのお知らせで確認する
上のリンクのような公式ページを、自分で検索するか、ブックマーク・公式アプリから開いて確認します。メールやSMSに書かれたリンクは使いません。
手順3: 個別連絡の有無を待つ
四国電力は、対象者に個別にメールで連絡するとしています。メールが来たら、本文のリンクではなく、公式サイトのお知らせ欄に同じ内容があるかを確認します。
手順4: パスワードの使い回しを見直す
ログインパスワードが漏れていないと明記しているのは、四国電力(と報道でのテレ東BIZ)です。阪急阪神ホテルズとオプテージの発表には、パスワードの記載がありません。メールアドレスがIDを兼ねる場合があるため、同じパスワードを他のサービスにも使っているなら、念のため変更しておくと安心です。
偽メール・偽SMSへの対処
プレイド社は、KARTEに登録されたメールアドレス宛てに、同社を装った不審なメールが届く可能性があるとして、心当たりのないメールのURLや添付ファイルを開かず、ログイン情報を入力しないよう呼びかけています。各社の発表でも、同様の注意が書かれています。
開かない・入力しない
「情報漏えいの確認のため」「本人確認が必要」などの文面で、ログインやカード番号の入力を求めるメールやSMSは、リンクを開かず削除します。
公式の案内を基準にする
各社が発表した窓口以外の電話番号やURLを、メール内の記載から使わないようにします。迷ったら、公式サイトに載っている窓口を自分で調べて連絡します。
金銭や暗証番号を求められたら
対象の企業が、パスワード、暗証番号、認証コードを、メールやSMSで尋ねることはありません。尋ねられたら偽物だと考えてください。
他にも、最近は不正アクセス事案が続いています。対処の基本は共通のため、ニトリの不正アクセス、京成スカイライナーの不正アクセス、日清食品のLINE情報流出の記事でも、同じ手順を整理しています。
各社の窓口
四国電力(カスタマーセンター・平日9時〜17時、祝日除く)
オプテージ(特設ダイヤル・9時〜18時、年中無休)
テレビ東京(テレ東BIZ)
当サイトでは窓口を公式発表で確認できていません。テレ東BIZの公式サイトのお知らせで確認してください。
向かない人・注意点
今すぐ件数や自分の情報の中身を知りたい人
プレイド社の(2)(3)の件数は調査中で、各社ごとの漏えい項目も確定していません。公表後に変わる可能性があります。
この記事の件数を足し算したい人
四国電力の約60万件と、阪急阪神ホテルズの最大331,586件は、それぞれ別の企業の数字です。重複しているかは、公表されていません。合計は出しません。
プレイド社の全体像を知りたい人
影響企業の一覧、全体の漏えい件数、サービス再開時期は、いずれも未発表です。発表され次第、この記事に追記します。
11月17日の続報:新たに公表された企業と件数
11月17日は、モリサワ、ベルフェイス、スタディスト、ワールド、ゴールドウインが公式サイトで発表しました。アインズ&トルペ・AYURA、Francfranc、坂ノ途中の3件は、公式ページを当サイトで確認できていないため報道ベースで記します。各社の件数は別々の企業の数字で、重複しているかは公表されていないため合計しません。
公式発表で確認できた企業
モリサワ「Morisawa Fonts」 23,957件(11月17日発表)
対象は2023年5月以降にMorisawa Fontsのサイトで購入した一部の人で、漏れた情報は氏名、メールアドレス、ユーザーIDです。クレジットカード情報とログインパスワードは取り扱っておらず、対象に含まれないと説明しています。フォントの利用への影響はなく、問い合わせはWebフォームのみ(電話番号の記載なし)です。出典は
モリサワの公式発表です。
ゴールドウイン 件数は調査中(11月17日発表)
漏れた可能性がある情報は、氏名、住所、生年月日、メールアドレス、性別、メールマガジンの受信設定、イベント参加情報、最終利用店舗情報、その他の属性情報です。クレジットカード情報、銀行口座情報、ログインパスワードは含まれないとしています。対象の範囲と件数は調査中です。問い合わせはカスタマーサービスセンター
0120-307-560(9:30〜17:00・土日祝を除く)またはメールで受け付けています。出典は
ゴールドウインの公式発表です。
ワールド「ワールドオンラインストア」ほか 件数は調査中(11月17日発表)
ワールドオンラインストアと、子会社が運営するサービスの会員に関する情報の一部が対象です。情報の項目、件数、会員の範囲は、いずれも「確認中」としています。出典は
ワールドの公式発表です。
ベルフェイス「bellSalesAI」 件数は調査中(11月17日12時19分更新)
KARTE、QANT、KARTE Datahubのうち、KARTE Datahubで管理していた情報が対象です。bellSalesAIを利用する顧客の氏名とメールアドレス、サービス上のボタンクリックなどのイベント情報が漏れた可能性があります。bellSalesAI本体とSalesforce連携データへの漏えいは確認されていないと明記しています。出典は
ベルフェイスの公式発表です。
スタディスト 件数は調査中(11月16日発表)
顧客への案内やメール配信に使っていたKARTEが対象で、メールアドレスや氏名などが含まれる可能性があります。同社の「Teachme」シリーズはKARTEとは別システムで、今回の影響はないと説明しています。認証情報は無効化済みで、対象者には個別に連絡する予定です。出典は
スタディストの公式発表です。
報道ベース(公式ページは当サイトで未確認)
Francfranc 会員情報は最大約598万件、EC購入履歴関連は最大約400万件(11月17日発表と報道)
報道では、会員情報の項目は氏名、生年月日、ユーザーID、都道府県・市区町村です。購入履歴関連のデータも最大約400万件とされています。プレイド社から影響の可能性を伝えられたのは11月15日と報じられています。現時点の報道では、クレジットカード情報とログインパスワードの流出は確認されていないとされています。出典は
Yahoo!ニュースの配信記事(11月17日15:33)です。
アインズ&トルペ・AYURA(アインホールディングス) 最大約260万件(11月17日発表と報道)
報道では、2つのサービスの会員情報を合わせて最大約260万件が対象で、項目は氏名、生年月日、性別、メールアドレス、電話番号です。クレジットカード情報とログインパスワードの流出はないと説明していると報じられています。北海道新聞も同日、アインホールディングスの発表を伝えていますが、詳細は有料部分です。出典は
Yahoo!ニュースと
北海道新聞です。
坂ノ途中 件数は未公表(11月17日発表と報道)
報道では、メール配信に使っていたKARTEから、一部の顧客のメールアドレスと同社内部の顧客識別IDが流出した可能性があり、一部のメール配信を停止していると伝えられています。件数は確認できていません。
ITmediaは11月17日12時台の時点で、阪急阪神ホテルズ、モリサワ、mineo(オプテージ)、ベルフェイス、ワールドを一覧にしています(出典:ITmedia)。その後にゴールドウインや、上の報道ベースの3件が加わったため、数字は時刻によって変わります。
時系列で見る流れ
11月13日(金)未明〜15日
13日未明に不正アクセスが発生し、8時59分に検知、午後にサーバーを止めて封じ込めました。11月15日にプレイド社が各利用企業へ影響の可能性を連絡しています。
11月16日(月)
19時ごろにプレイド社が漏えいを公表しました。四国電力、阪急阪神ホテルズ、オプテージ、スタディスト、テレビ東京(報道)が同日に発表しています。
11月17日(火)
モリサワ、ベルフェイス、ワールド、ゴールドウインが公式に発表し、Francfranc、アインズ&トルペ・AYURA、坂ノ途中も発表したと報じられました。プレイド社の公式ページは
11月16日更新のままで、影響企業の一覧は載っていません。
発表は企業ごとにバラバラに出ています。プレイド社が各社へ連絡したのは15日なので、自分が使った店・サービスから、今後も数日おきに通知や発表が出る可能性があります。
どの企業でも共通する対処
1. 届いた通知のリンクは開かない
今回は、各社が出す本物の個別連絡と、それを装う偽メールが同じ時期に届きます。メール内のリンクではなく、公式サイトのお知らせ欄、または普段使うアプリから確認します。
2. 項目に生年月日・電話番号・住所が入る企業は特に注意
Francfranc(生年月日・地域)、アインズ&トルペ(生年月日・電話番号)、ゴールドウイン(住所・生年月日)のように、本人確認に使われやすい項目が並ぶ場合は、「あなたの生年月日を確認」といった電話やSMSも警戒します。
3. パスワードの変更は、同じパスワードを使い回している場合だけ急ぐ
上の各社は、ログインパスワードは流出していないと説明しています(ワールドは項目を確認中)。同じメールアドレスとパスワードを他のサービスにも使っているなら、念のため変更してください。
4. 対象かどうかは、各社の窓口で聞く
件数が調査中の企業は、対象者への個別連絡を順次行うとしています。連絡が来ていなくても、対象外とは限りません。
まとめ
プレイド社のKARTEが2026年11月13日に不正アクセスを受け、四国電力(約60万件)、阪急阪神ホテルズ(最大331,586件)、オプテージ(mineoのメールアドレス)などの会員情報が漏れました。原因は各社のサイトではなく委託先で、使っていない企業の名前で連絡が来る可能性があります。クレジットカード情報は各社とも対象外と案内していますが、名前、メール、住所がそろうため、偽メールには注意が必要です。確認は、メールのリンクではなく、公式サイトから行ってください。影響企業の一覧はプレイド社から公表されておらず、今後の発表で追記します。
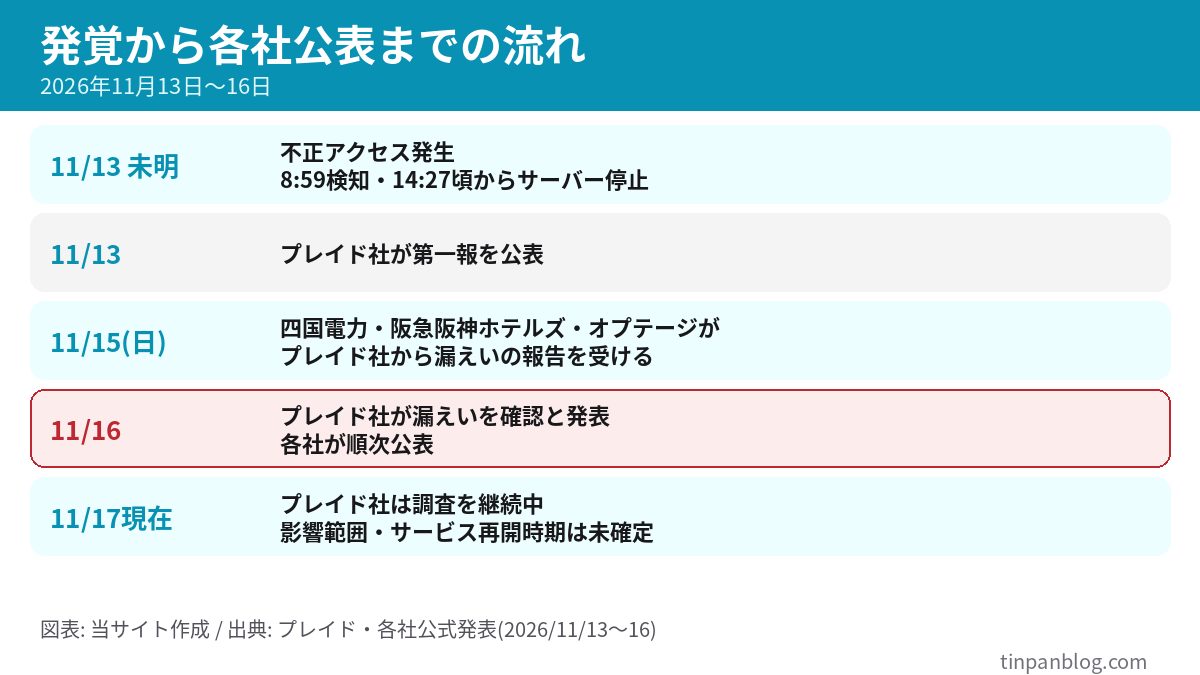 図表: 当サイト作成 / 出典: プレイド社・四国電力・阪急阪神ホテルズ・オプテージの公式発表(2026年11月13日〜16日)
情報は変更される場合があります。最新の内容は、プレイド社と各社の公式サイトで確認してください。
あわせて読みたい
参考・出典
公開: 2026年11月17日 / 最終更新: 2026年11月17日(夕方・新たに公表された企業を追記)。
コメントを残す