ブランド古着の買取・販売「RAGTAG」を運営するティンパンアレイのサーバが不正アクセスを受け、会員情報が外部へ流出した可能性があると、親会社のワールドが2026年10月30日に発表しました。ITmedia NEWSなどが11月2日に報じています。対象は「延べ約120万件」で、氏名・住所・電話番号・生年月日・性別・メールアドレスが含まれます。この記事では、時系列、流出した可能性のある情報、自分が対象かどうかの確認方法、今日からできる対処を整理します。
結論
- 流出の可能性があるのは、氏名・住所・電話番号・生年月日・性別・メールアドレス(会員様情報の一部)
- クレジットカードなどの決済情報と顔情報の流出は、現時点では確認されていない(公式の適時開示)
- 「延べ約120万件」は件数で、120万人ではない。対象会員の人数と詳細は確認中
- 会員への個別メールは、準備が整い次第送付すると10月30日時点で案内。届くまで待たず、先に公式サイトの告知とパスワードを確認する
画像出典: 株式会社ワールド適時開示をもとに作成
この記事で分かること
- 不正アクセスの時系列(侵入・検知・遮断・発表)
- 流出の可能性がある情報と、確認されていない情報
- 「延べ約120万件」の読み方
- 自分が対象かどうかの確認方法
- 今日からできる対処5ステップと、フィッシングへの備え
何が起きたか|侵入から発表までの時系列
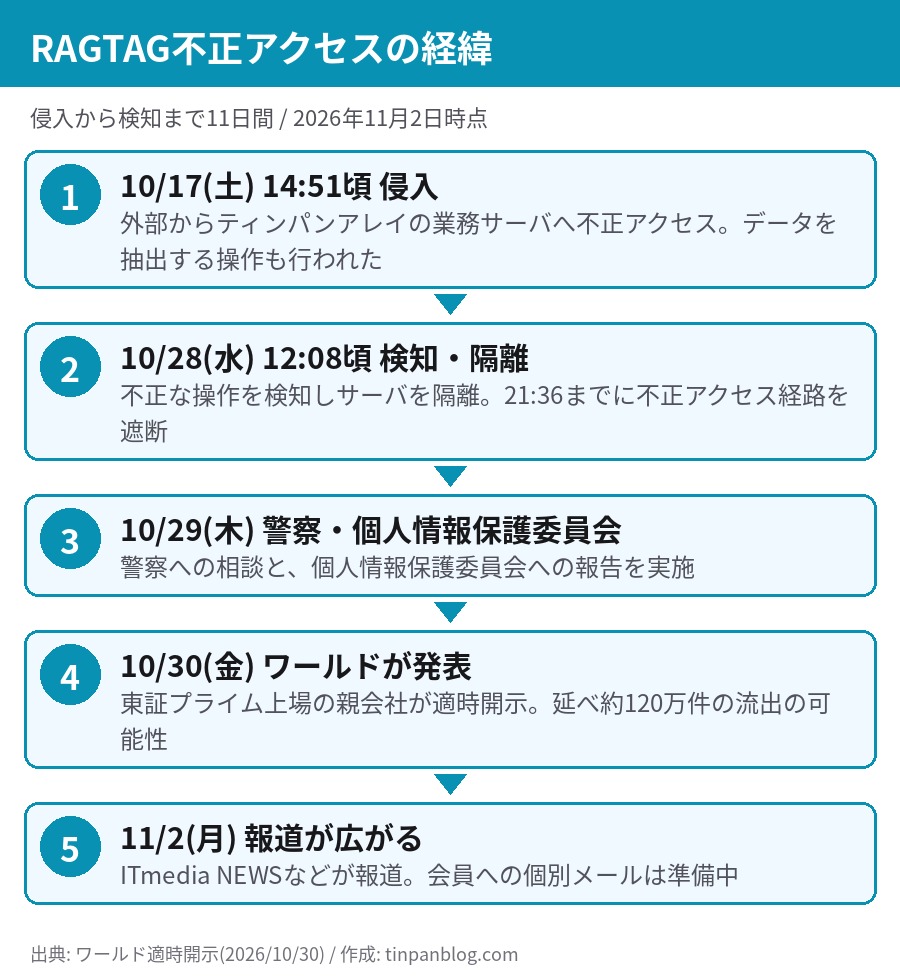
ワールドの適時開示によると、2026年10月17日(土)14時51分ごろ、外部からティンパンアレイの業務サーバへの不正アクセスがあり、サーバへの侵入とデータを抽出する操作が行われました。ティンパンアレイがこの不正な操作を検知してサーバを隔離したのは、11日後の10月28日(水)12時08分ごろです。
同日21時36分までに不正アクセスの経路を遮断し、関連する社内業務システムの一部を停止しました。遮断後は、その経路からアクセスできないことも確認したとしています。10月29日(木)には警察への相談と、個人情報保護委員会への報告を実施。そして10月30日(金)に、東証プライム上場のワールドが適時開示として公表しました。
時系列の要点
侵入から検知までの11日間に、データが持ち出された可能性があります。この期間の詳しい被害範囲は、今後の外部専門家による調査で明らかになる見込みです。
流出の可能性がある情報と、確認されていない情報
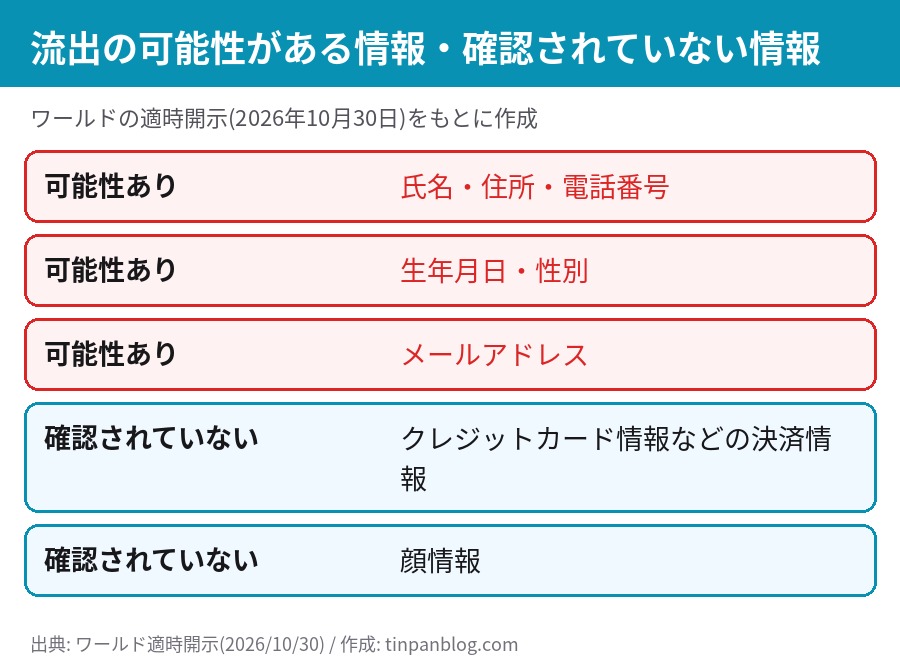
公式の適時開示で示されている項目は次のとおりです。いずれも「流出した可能性が確認された」情報で、実際に悪用されたという発表ではありません。
画像出典: 株式会社ワールド適時開示をもとに作成
氏名・住所・電話番号・メールアドレスがそろっているため、パスワードやカード番号が含まれていなくても、なりすましや詐欺の材料にはなります。逆に、今回の開示にパスワードは項目として挙がっていません。ただし、公式の調査は途中です。今後の続報で項目が増える可能性もあるため、公式の告知は時々見直してください。
「延べ約120万件」は120万人ではない
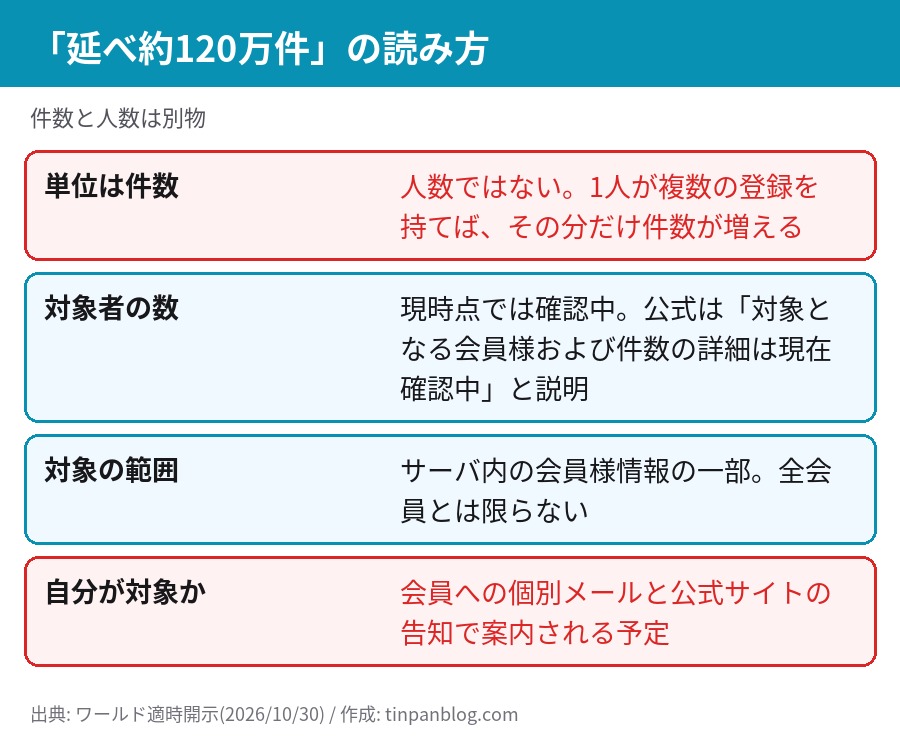
見出しの「120万件」は、人数ではなく件数です。公式も「対象となる会員様および件数の詳細については、現在確認中」と書いており、実際に何人の会員が対象なのかは、現時点で公表されていません。
画像出典: 株式会社ワールド適時開示をもとに作成
「延べ」とは、同じ人が複数回数えられる場合を含むという意味です。登録の仕方によっては、1人で複数件にカウントされることがあります。そのため、対象者数が120万人より少ない可能性も、そうでない可能性もあり、現時点では判断できません。件数と人数を混同しないよう、続報では「何人か」の数字が出るかに注目してください。
自分が対象かどうかの確認方法
公式が案内している連絡手段は2つです。ワールドのホームページでの告知と、会員への個別メールの送付で、10月30日時点では「準備が整い次第、速やかに案内」とされています。
確認の手順
- RAGTAGの公式サイトと、ワールドの「お知らせ」ページで告知を探す(検索して自分で開く)
- 登録メールアドレス宛の個別メールを確認する。迷惑メールフォルダ・プロモーションタブも見る
- メールが届いても、本文のリンクは押さず、公式サイトから確認する
- 過去にRAGTAGの会員登録や買取申込をしたかを思い出す(登録がなければ、対象になる可能性は低い)
個別メールが届かなくても、対象外と言い切れるわけではありません。対象会員と件数の詳細は確認中のため、メールの送付範囲も続報待ちです。「届いていないから安全」と判断せず、パスワードと不審連絡への備えは今のうちに済ませておくのが安全です。
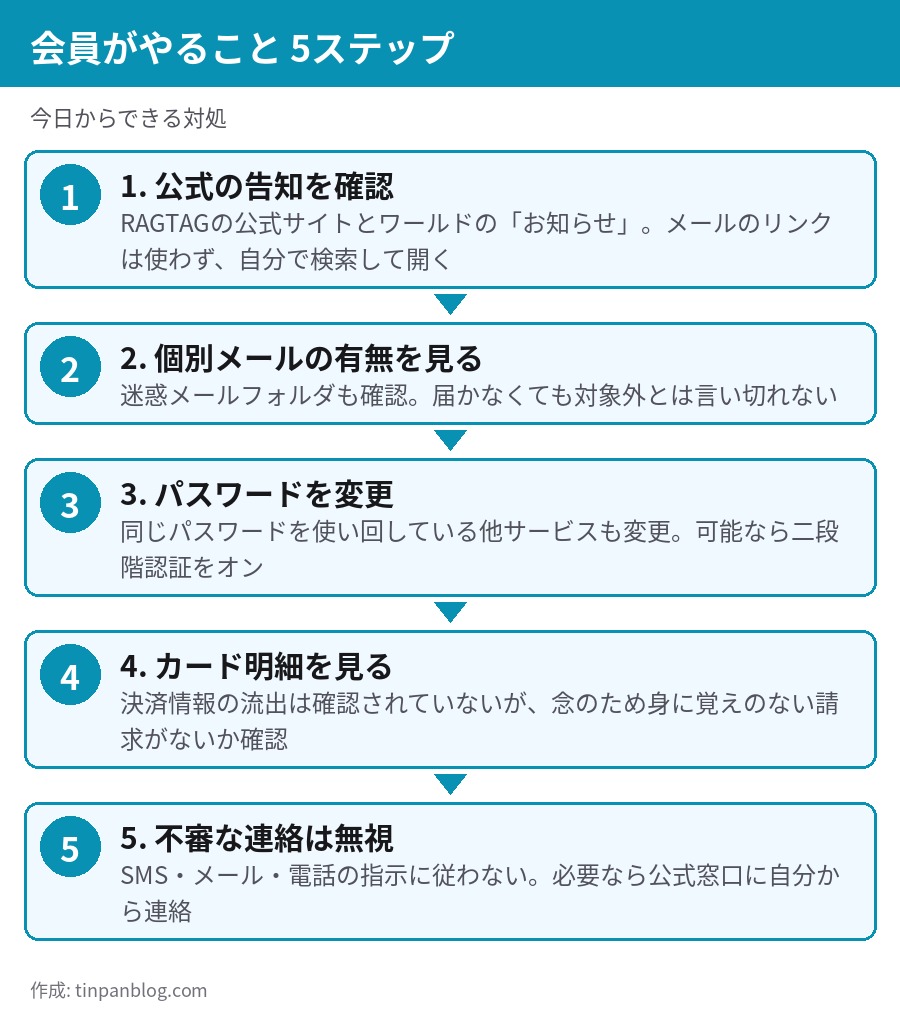
今日からできる対処5ステップ
画像出典: 株式会社ワールド適時開示をもとに作成
パスワードは今回の開示で流出項目に挙がっていませんが、使い回しがある場合は、他の漏えいと組み合わさると被害が広がります。「同じパスワードを複数のサービスで使っていないか」を確認する良い機会です。
フィッシング・不審電話への備え
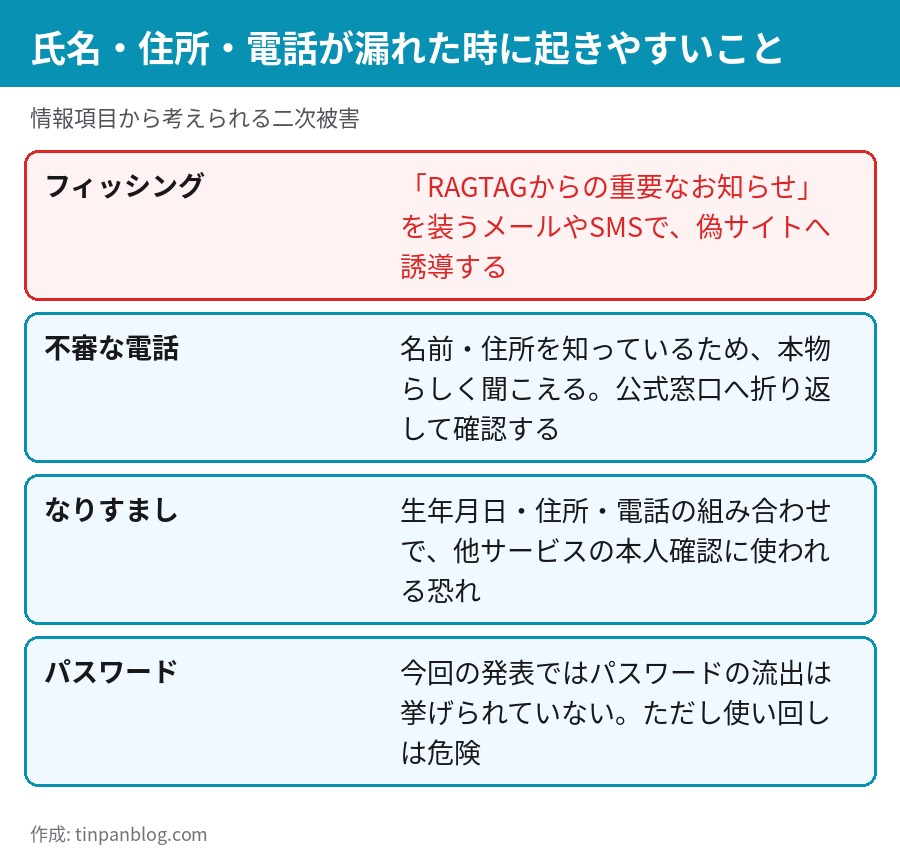
住所・電話番号・メールアドレス・生年月日が組み合わさった情報は、詐欺の入口に使われやすい性質があります。事件の直後は、企業名を装ったメールやSMSが出回りやすい時期です。
画像出典: 株式会社ワールド適時開示をもとに作成
見分け方の基本
- 「RAGTAG」「ワールド」を名乗るメール・SMSの本文リンクは押さない
- 「アカウントが停止される」「至急対応」など、焦らせる文面は疑う
- 電話で氏名・住所を言い当てられても、本人確認の材料にならない。かけ直すときは公式サイトの番号を使う
- パスワード・ワンタイムコード・カード番号は、メールや電話では絶対に伝えない
偽メールの見分け方は、e-Tax不審メールの見分け方と対処の記事でも手順をまとめています。同じ考え方がそのまま使えます。また、漏えいが起きた企業が見舞金を出した例の比較は情報漏えい見舞金の比較にまとめています。今回のRAGTAGについて、補償・見舞金の案内は、現時点で公式の開示には書かれていません。
最近の不正アクセスとの比較|件数の読み比べ
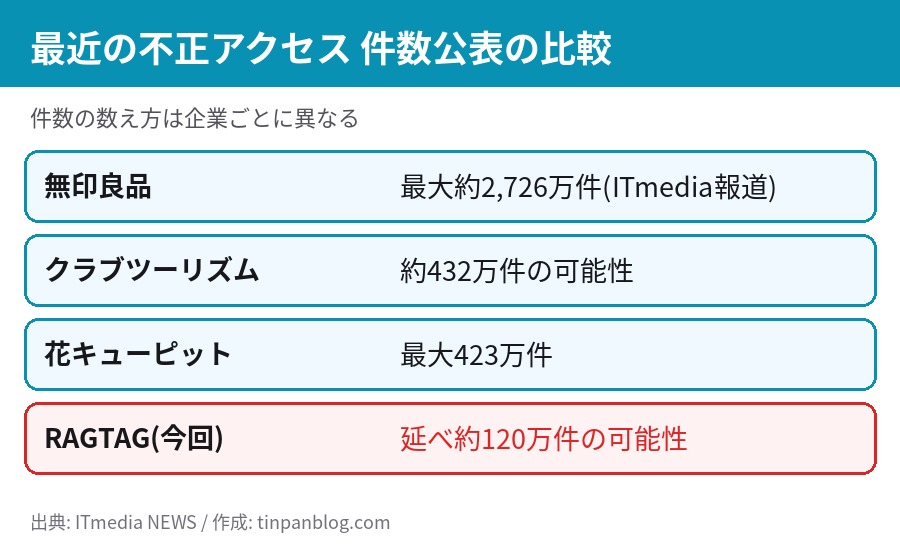
件数だけで見ると、今回のRAGTAGは最近の大型漏えいの中では小さい部類です。ただし、件数の数え方は企業ごとに異なるため、単純に大小で安全性を比べることはできません。当ブログで扱った例は、クラブツーリズム(約432万件の可能性)と花キューピット(最大423万件)です。
画像出典: ITmedia NEWSの報道と各社発表をもとに作成
今回の特徴は、親会社の適時開示が先に出て、対象会員の人数・件数の内訳がまだ確認中という点です。また、ワールドグループの話題としてワールド エコロモのキャンペーンの記事もありますが、今回の不正アクセスとは別件です。対象はティンパンアレイの業務サーバです。
この記事の限界と、向いている人・向かない人
この記事で分かること・分からないこと
- 分かること: 公式の適時開示とITmedia NEWSの報道で確認できる事実と、一般的な対処法
- 分からないこと: 対象会員の人数、サービス別の件数内訳、個別メールの送付時期。いずれも公式の続報待ち
- RAGTAG公式サイトの告知本文は、この記事の作成時点では取得できていません。窓口や手順の詳細は、公式サイトで確認してください
特に確認したい人
- RAGTAGで会員登録・買取申込・購入をしたことがある人
- 登録メールアドレスを、他のサービスでも使い回している人
- 同じパスワードを複数のサービスで使っている人
逆に、RAGTAGの会員登録や買取申込をしたことがない人は、過度に心配する必要はありません。ただし、事件に便乗した偽メールは、会員でなくても届くことがあるため、不審な連絡には注意してください。
よくある質問
まとめ
RAGTAGの運営会社ティンパンアレイで、10月17日に不正アクセスがあり、延べ約120万件の会員情報(氏名・住所・電話番号・生年月日・性別・メールアドレス)が流出した可能性があります。カード情報などの決済情報と顔情報の流出は確認されていません。公式の告知と個別メールを待ちつつ、パスワードの見直しと不審な連絡への警戒を先に済ませましょう。対象人数や詳細は、公式の続報で確認してください。
参考・出典
- 株式会社ワールド「連結子会社における不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」(2026年10月30日・PDF)
- ITmedia NEWS「ワールド子会社に不正アクセス、会員情報のべ約120万件が流出の可能性」(2026年11月2日)
2026年11月2日 公開。調査状況や件数は、今後の公式発表で変更される場合があります。最新情報は、RAGTAG公式サイトとワールドの公式発表でご確認ください。
コメントを残す