日本航空(JAL)と日本トランスオーシャン航空(JTA)は2026年10月28日、旅客予約システムを委託している海外企業への不正アクセスにより、約9万2千人分の情報が閲覧された可能性があると公表しました。対象者の範囲、漏えいの可能性がある項目、今すぐできる対処を整理します。
(2026年10月29日 公開)
・対象は2023年8月10日〜2026年9月23日のJAL・JTA便の予約記録。約9万2千人(約9万人と約2千人の合計)
・クレジットカード番号とパスワードの漏えいは確認されていない。悪用も10月28日時点で確認されていない
・対象者には個別に連絡される。JALをかたるメール・電話・偽サイトに注意
目次
- 何が起きたのか
- 対象者と対象期間
- 漏えいの可能性がある情報
- 今すぐやっておきたい対処
- 問い合わせ窓口
- この記事が向く人・向かない人
- よくある質問
- まとめ
画像出典: ITmedia
何が起きたのか
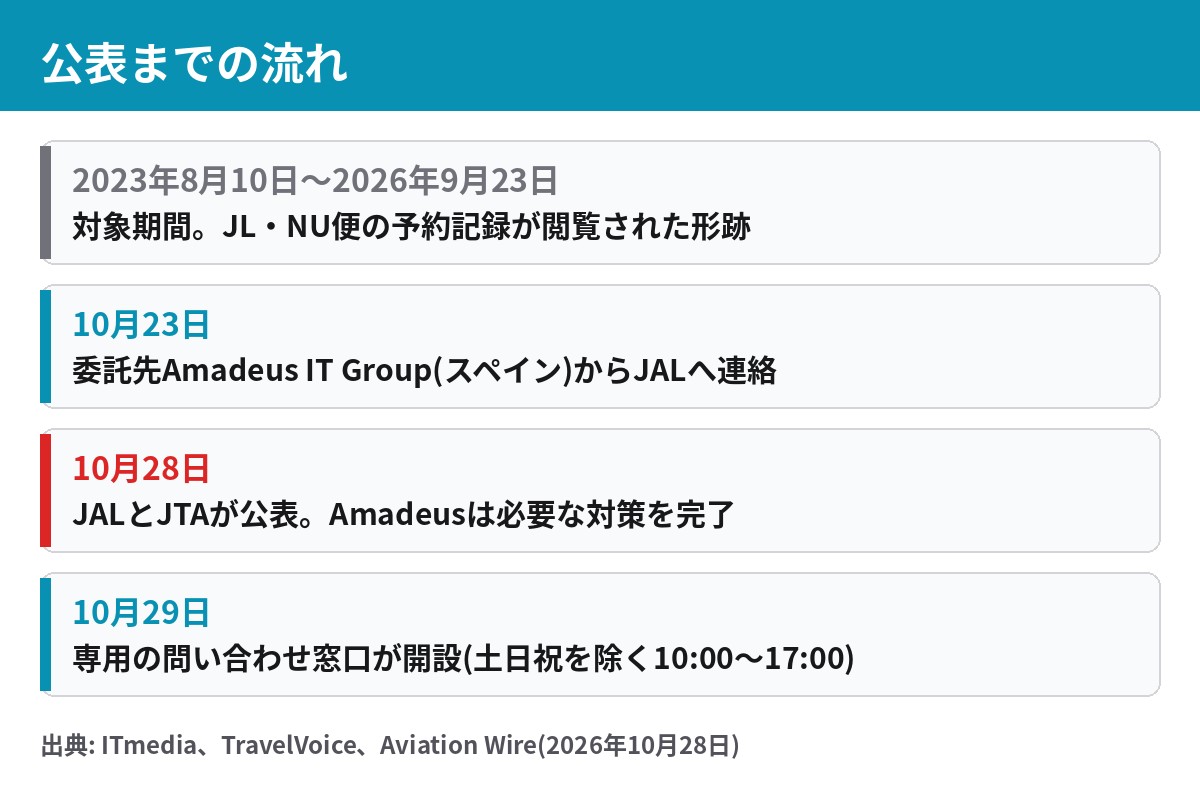
JALとJTAの発表によると、スペインのAmadeus IT Group(アマデウス)が運営する旅客予約システムに不正アクセスがあり、JAL・JTAの顧客の予約情報が閲覧された形跡が見つかりました。JALは10月23日にAmadeus側から連絡を受け、10月28日に公表しています。Amadeusは必要なセキュリティ対策を完了したと報じられています。
JAL自身のシステムではなく、予約システムを預けている委託先が侵入された点が今回の特徴です。
画像出典: 当サイトがITmedia・TravelVoice・Aviation Wireをもとに作成
対象者と対象期間
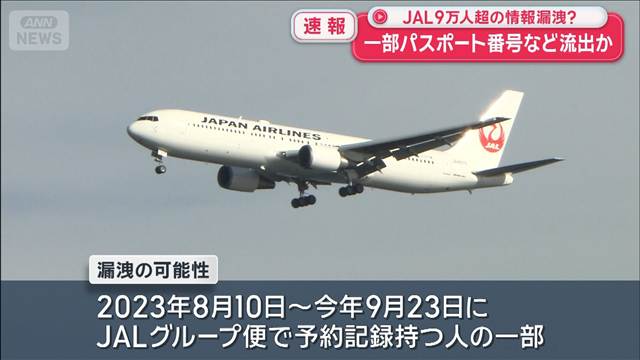
対象は、2023年8月10日から2026年9月23日までの間に、JAL(JL)またはJTA(NU)の便の予約記録があった人です。人数は約9万2千人で、次の2つのグループに分かれます。
ここで注意したいのは、約9万人と約2千人を足して約9万2千人という数字になる点です。「9万2千人」と「2千人」を別々の被害のように受け取らないようにしてください。自分の予約期間が上の対象期間に入っていれば、対象となる可能性があります。
画像出典: TravelVoice
漏えいの可能性がある情報
ITmedia、TravelVoice、Aviation Wireなどの報道で確認できる項目は次のとおりです。
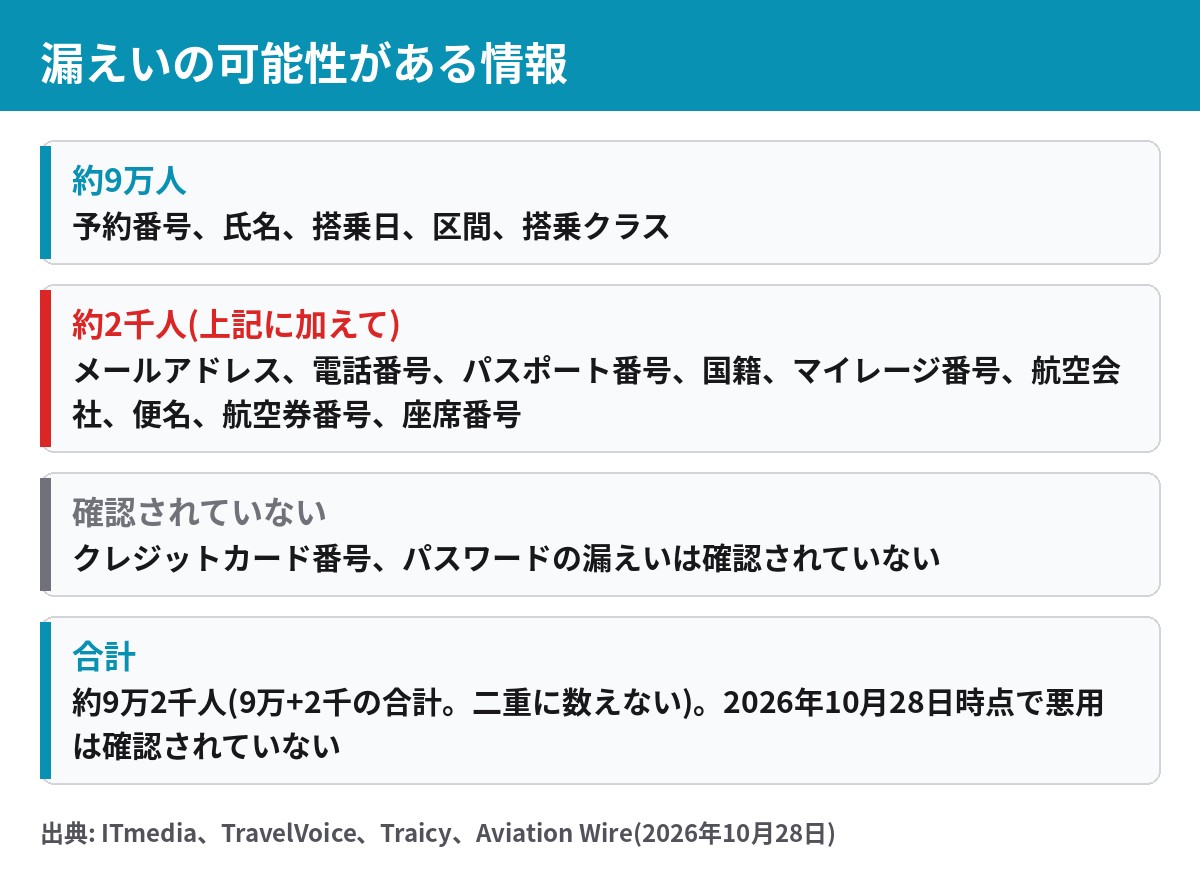
- 約9万人: 予約番号、氏名、搭乗日、区間、搭乗クラス
- 約2千人(上記に加えて): メールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号
- クレジットカード番号、パスワード: 漏えいは確認されていない
画像出典: 当サイトがITmedia・TravelVoice・Traicy・Aviation Wireをもとに作成
氏名や予約番号だけでも、フィッシングメールに「JALからの予約確認」を装う材料に使われるおそれがあります。パスポート番号やマイレージ番号が含まれる約2千人は、特に注意が必要です。
画像出典: テレビ朝日(ANN)
今すぐやっておきたい対処
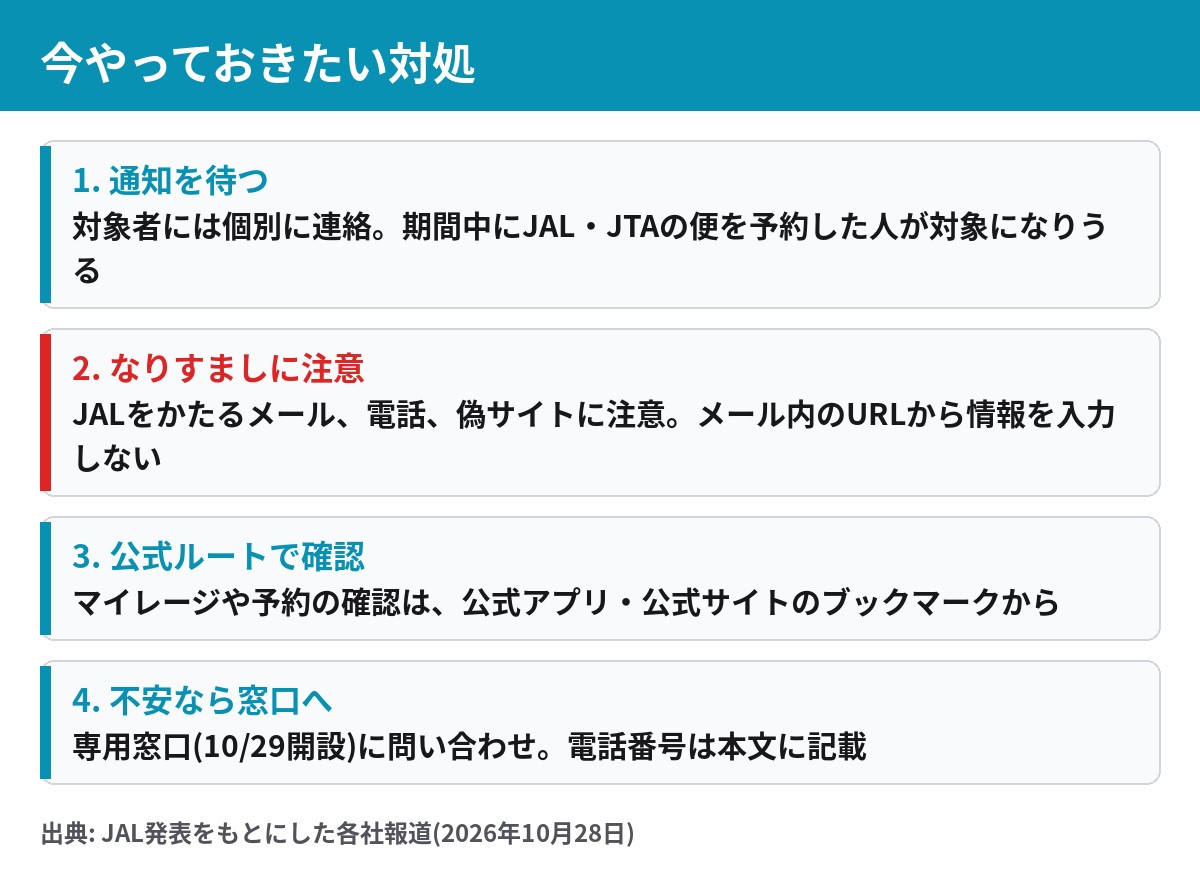
JALは、JALをかたる不審なメール、電話、偽サイトへの注意を呼びかけています。以下は公式発表の注意点と、一般的な対策を組み合わせたものです。
画像出典: 当サイトがJAL発表をもとにした各社報道から作成
同じ時期には、ソニー生命の約38万件の不正アクセス、ガンダムベースのメールアドレス漏えい、楽天トラベルの不正アクセスも公表されています。同じメールアドレスを複数のサービスで使っている人は、見直しの機会にしてください。
問い合わせ窓口
JALは、10月29日から専用の問い合わせ窓口を開設します。受付は土日祝日を除く10:00〜17:00です。
詳細はJAL・JTAの公式発表で確認できます(アクセスが集中して開けない場合は、時間をおいてください)。
この記事が向く人・向かない人
向く人: 2023年8月以降にJAL・JTAの便を予約した人。自分が対象になりうるのか、何を警戒すべきかを知りたい人。
向かない人: 自分が対象かどうかの確定を求める人です。それは本人への個別連絡と窓口でしか分かりません。また、被害の補償内容や、今後の再発防止策は10月28日時点では発表されていません。出張や旅行の予約を予定している人は、予約自体が安全かどうかをJALの案内で確認してください。
燃油サーチャージなど、JAL・ANAの最新の費用面は11月の燃油サーチャージ記事をご覧ください。
よくある質問
対象は約9万2千人ですか、約9万人ですか?
約9万2千人です。内訳は、氏名など基本情報の約9万人と、連絡先やパスポート番号を含む約2千人です。
クレジットカード情報は漏れましたか?
クレジットカード番号とパスワードの漏えいは確認されていないと発表されています。
自分が対象かどうかはどう分かりますか?
対象者には個別に連絡するとされています。心配な場合は専用窓口に問い合わせてください。
不審なメールが来たらどうすればいいですか?
リンクを開かず、情報を入力しないでください。確認は公式アプリや公式サイトから行います。
まとめ
・対象期間は2023年8月10日〜2026年9月23日。約2千人はメールアドレスやパスポート番号なども対象
・カード番号とパスワードの漏えいは確認されていない。専用窓口は10月29日から
・なりすましメールや偽サイトに注意し、メールのURLから入力しない
参考・出典
※本記事は2026年10月29日時点の情報です。調査の進展により内容が変わる場合があります。最新情報はJAL・JTAの公式発表でご確認ください。
コメントを残す