2026年10月21日 公開(リクルート公式発表の内容に基づく)
結論
リクルートは2026年10月21日、中古車情報サイト『カーセンサーnet』と販売店向けサービス『C-MATCH』への不正アクセスで、最大3,709,551件(約371万件)の個人情報が漏えいした可能性があると発表しました。対象の大半(321万件)はカーセンサーnetで販売店に問い合わせをした利用者で、漏れた可能性があるのは主に氏名と住所です。ログインパスワードとクレジットカード情報は含まれないとされ、10月21日時点で二次被害は確認されていません。今やることは、身に覚えのないメール・SMS・電話に反応しないことです。
何が起きた?経緯と時系列
リクルートの公式発表(2026年10月21日付)によると、経緯は次のとおりです。
- 10月17日(土):『カーセンサーnet』関連システムへの外部からの不審なアクセスを検知。同日17時頃から関連サービスを一時停止
- 10月20日(火):調査で、漏えいした可能性のある情報の項目と件数(最大値)を把握
- 10月21日(水):お詫びとお知らせを公表。個人情報保護委員会には速報済み
停止の対象は、アプリ版を含む『カーセンサーnet』と、販売店向けの『C-MATCH』など関連する全サービスです。原因は「第三者からの不正なアクセス」とされ、詳細は調査中です。サービスの再開見込みは、公式発表には記載がありません。
なお、停止そのものについては10月19日の記事で整理しています。【カーセンサー停止】不審アクセスの影響と復旧見込みでは停止の段階の情報を、本記事では今回判明した漏えいの範囲と対策を扱います。
対象者は誰?件数の内訳
最大3,709,551件の内訳は4区分です。自分がどれに当てはまるかは、次の表現で判断できます。
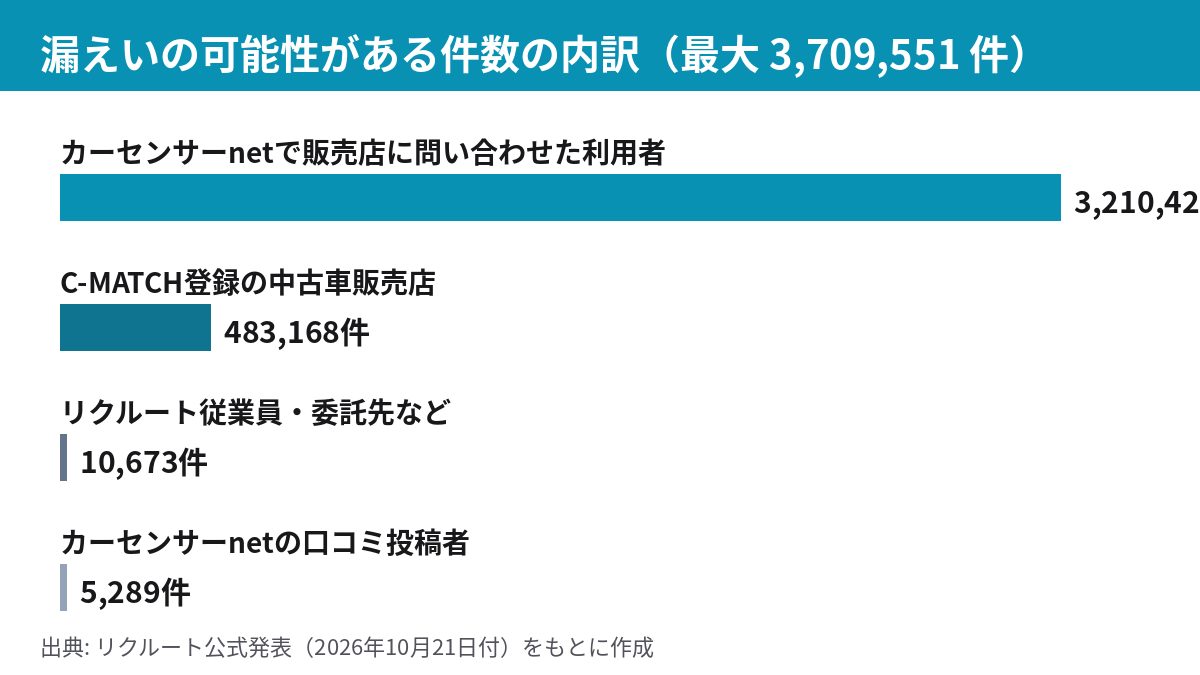
『カーセンサーnet』(アプリ版を含む)から中古車販売店に問い合わせをした人。全体の約87%を占めます。
『カーセンサーnet』(アプリ版を含む)で口コミを書いた人。
販売店向けサービスに登録している事業者。
リクルートの従業員(退職者を含む)、業務委託先企業・販売代理店契約企業の従業員や個人事業主。
この記事の独自整理:「370万人」ではない点に注意
370万という数字は人数ではなく件数の最大値です。公式発表は件数で示されており、同じ人が複数回問い合わせていれば重複して数えられている可能性もあります(件数と人数の関係について、公式は説明していません)。「自分も370万人のうちの1人」と考えるより、過去にカーセンサーで販売店へ問い合わせをしたことがあるかを思い出すほうが、対象かどうかの判断に役立ちます。
対象者への連絡は「順次個別に行う」とされています。連絡が取れない人(不通や退職など)は、この公表をもって周知とする扱いです。つまり、通知が来ていないことは対象外の証明にはなりません。
何が漏れた?漏れていないもの
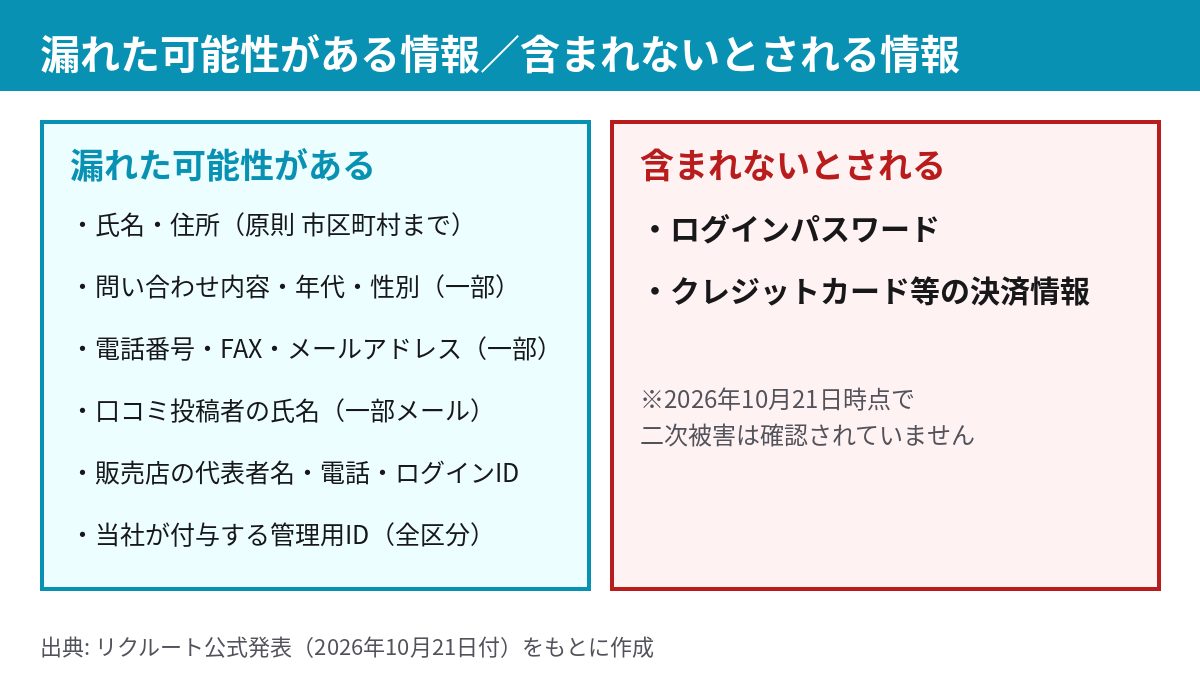
(1) 問い合わせをした利用者
- 氏名・住所:3,176,375件
- 氏名・住所・問い合わせ内容・年代・性別:33,247件
- 氏名・住所・問い合わせ内容・電話番号・FAX番号・メールアドレス:799件
住所は原則として市区町村名までです。ただし、町名・番地・建物名・部屋番号まで含む可能性がある件数が最大447,670件あると公表されています。
(2) 口コミ投稿者・(3) 販売店・(4) 従業員など
- 口コミ投稿者:氏名5,285件、氏名とメールアドレス4件
- C-MATCH登録の販売店:代表者・担当者の氏名、電話番号、古物商許認可番号、許認可保有者氏名、発行都道府県、ログインID。個人事業主は加えて事業所の住所・郵便番号・電話・FAX、引落口座情報
- 従業員・委託先など:氏名、メールアドレス、ログインID
(1)〜(4)のすべてに、リクルートが付与する管理用IDが含まれます。
含まれないとされるもの
公式発表では、(1)〜(4)のいずれにもクレジットカード等の決済情報とログインパスワードは含まれないとしています。10月21日時点で把握している範囲では、二次被害は確認されていません。
正直な注意点:問い合わせ内容と住所の組み合わせ
多くの人は氏名と市区町村までの住所で、直接お金に結びつく情報ではありません。一方で、少数ながら問い合わせ内容(どの車に関心があったか等)と電話番号・メールが一緒に漏れた可能性のある人がいます。この組み合わせは、「問い合わせ中の車の件で」と装った連絡に使われやすいと考えられます(これは当ブログの推測で、実際に悪用が確認されたわけではありません)。
今すぐやるべき対策
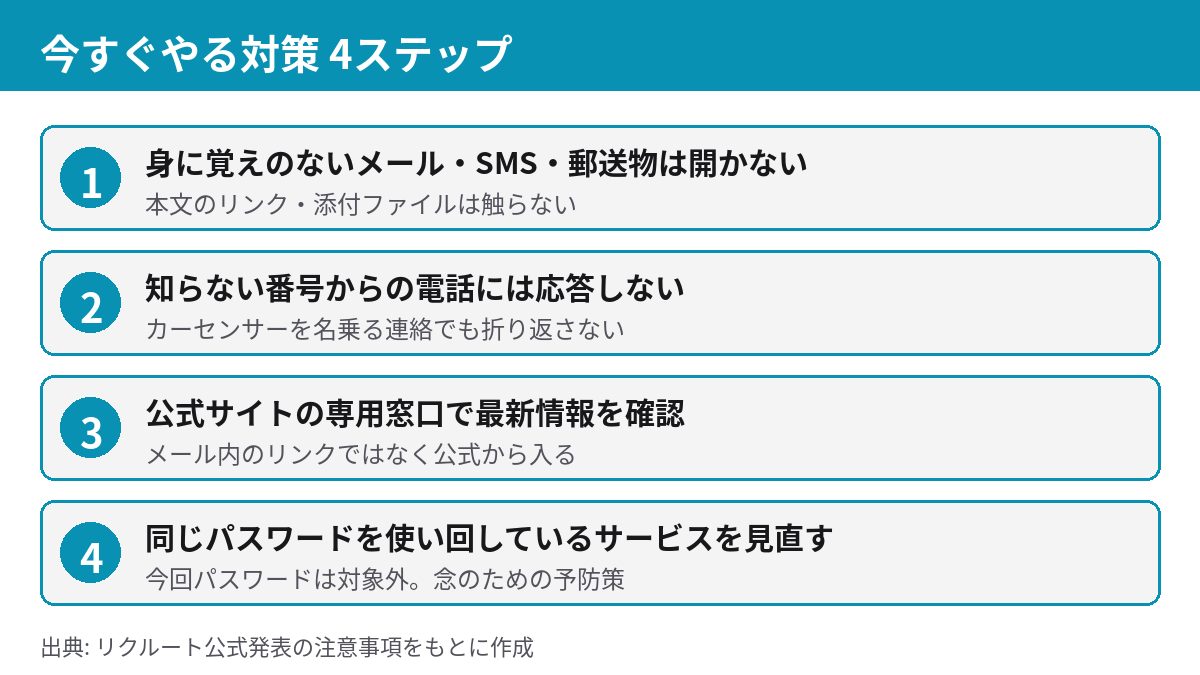
公式発表が求めているのは、漏えいした情報を悪用した不審な連絡への警戒です。優先度の高い順に整理します。
本文中のリンクは開かず、添付ファイルも開封しない。公式発表にある注意事項です。
「カーセンサーです」と名乗られても、その場で個人情報を答えない。
リクルートの公式お知らせと専用窓口のページ(後述)を、自分で検索・ブックマークから開く。
今回パスワードは含まれないとされるため、変更は必須ではありません。ただし、カーセンサーと同じメールアドレス・パスワードを他サービスでも使っているなら、この機会に分けておくと安全です。
情報漏えいが続く中で、同様の対処は他の事例でも共通です。たとえばニフティの流出(最大54万件)の対策記事でも、確認方法と不審連絡への対応を整理しています。
やらなくてよいこと
カード情報は含まれないとされているため、カードの再発行や利用停止を急ぐ必要は、現時点の公式発表からは読み取れません。ただし、カードの利用明細に心当たりのない請求がないかは、普段どおり確認しておくと安心です。
不審な連絡の見分け方
氏名と住所が漏れた場合、次のような連絡が想定されます(いずれも想定例で、実際に確認された手口ではありません)。
- 「カーセンサーのご利用確認」「情報漏えいのお詫び」を装い、リンクから本人確認や情報入力を求めるメール・SMS
- 問い合わせた車の販売店を名乗り、「在庫確認のため」と個人情報や振込を求める電話
- 「漏えい被害の補償手続き」と称し、手数料や口座情報を求める連絡
見分けの基準は単純です。リンクの先で情報を入力させる連絡はすべて疑う。公式の案内は、リンクではなく公式サイトの発表ページで確認します。
販売店・委託先の方へ
C-MATCH登録の販売店では、代表者・担当者の氏名、電話番号、ログインIDなどが対象です。パスワードは含まれないとされていますが、個人事業主の場合は引落口座情報も対象になり得ます。口座に関する不審な連絡や取引に注意し、銀行など金融機関への相談も選択肢です。
従業員・委託先の方は、氏名・メールアドレス・ログインIDが対象です。社内からの案内を装ったメールにも注意してください。
問い合わせ先と今後の見通し
公式発表には「専用窓口」が案内されています。窓口は次のページです。
現時点で公式発表に記載のない点は、次のとおりです。
- サービスの再開見込み
- 原因の詳細(不正アクセスの手口・侵入経路)
- 自分が対象かどうかを確認できる専用ページの有無(個別連絡は順次とのみ記載)
原因や影響範囲は調査中のため、今後件数が変わる可能性があります。続報は公式のお知らせで確認してください。
よくある質問
Q. カーセンサーのパスワードは変えるべき?
今回の発表ではログインパスワードは含まれないとされています。変更は必須ではありませんが、使い回しがある場合は予防として見直すのがおすすめです。
Q. 自分が対象か確認する方法は?
公式発表では、対象者へ順次個別に連絡するとされています。確認できる専用ページは、確認できた範囲では示されていません。過去に販売店へ問い合わせた覚えがあれば対象の可能性があると考え、専用窓口で相談してください。
Q. クレジットカード情報は漏れた?
公式発表では、決済情報は含まれないとしています。
Q. もう被害は出ている?
2026年10月21日時点で把握している範囲では、二次被害は確認されていないと発表されています。
あわせて読みたい
- 【カーセンサー停止】不審アクセスの影響と復旧見込み|今できる対策
- 【ニフティ最大54万件流出】対象は?確認方法と今すぐの対策
- 【バイトル情報漏えい】対象者と今すぐやる対策|最大388万件
- 【バーガーキング】アプリ会員情報1118万件漏えい|対象と今すぐやること
まとめ
- 最大3,709,551件(件数の最大値)。大半は販売店に問い合わせをした利用者(321万件)
- 漏れた可能性があるのは主に氏名と住所。パスワードとカード情報は含まれないとされる
- 今やることは、不審なメール・SMS・電話に反応しないこと。最新情報は公式から確認
- 再開見込みや原因の詳細は調査中。続報で数字が変わる可能性あり
参考・出典
- リクルート「『カーセンサーnet』、『C-MATCH』への不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」(2026年10月21日)
https://www.recruit.co.jp/newsroom/pressrelease/2026/1021_149447.html - リクルート 専用窓口ページ
https://recruit-help.jp/csr/s/article/100004204
※本記事は2026年10月21日時点のリクルート公式発表に基づきます。件数や対応は調査の進展で変わる可能性があるため、最新情報は必ず公式サイトでご確認ください。
コメントを残す