スクウェア・エニックスは2026年10月19日、FF14の公式ポータル「ロードストーン」で、他社サービスから流出したとみられるIDとパスワードを使ったスクウェア・エニックス アカウントへの不正ログインを確認したと発表しました。(2026年10月19日 公開)
画像出典: GameSpark(ファイナルファンタジーXIV 公式キービジュアル)
結論と公式発表の要点
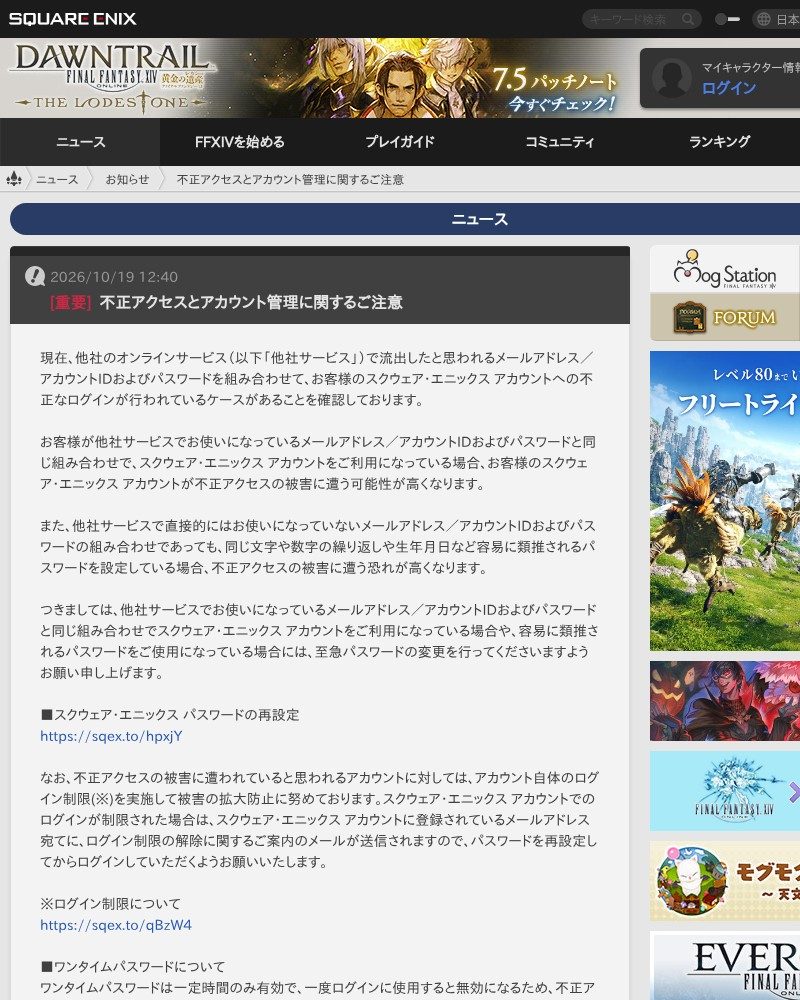
公式の「[重要]不正アクセスとアカウント管理に関するご注意」(ロードストーン掲載・2026年10月19日12:40)の要点は次の4つです。
画像出典: FINAL FANTASY XIV, The Lodestone(公式お知らせを筆者が撮影)
ここで押さえておきたいのは、公式が「スクウェア・エニックス側のシステムから漏れた」とは言っていない点です。他社で漏れたIDとパスワードの組み合わせを試す「リスト型攻撃」と呼ばれる手口で、同じ組み合わせを使い回していると、他社が漏えいしただけで被害がこちらに飛び火します。報道各社(GameSpark、電撃オンライン、インサイドなど)も同日に一斉に伝えています。
自分は対象になる?危ないパスワードの条件
公式の文面から、次のどれかに当てはまる場合は「危ない側」と考えて動くのが安全です。1つでもチェックが付いたら、後述の対策1を今すぐ実施してください。
最後の項目は公式の文面にはなく、筆者の補足です。ただ、直近でも他社の大規模な情報漏えいが相次いでいるため、古い使い回しパスワードほど過去の流出リストに載っている可能性が高くなります。関連する漏えいの背景は、当ブログのなぜ不正アクセス・情報漏えいが急増?2026年の原因を解説でもまとめています。
今すぐやる対策3つ
公式が案内している対策を、実際の作業順に3ステップへ整理しました。所要時間の目安は、パスワード変更とOTP設定を合わせても落ち着いてやれば数分から十数分程度です(筆者の見立て)。
対策1: スクウェア・エニックス アカウントのパスワードを変更する
公式お知らせ内の「スクウェア・エニックス パスワードの再設定」リンクから手続きできます。リンクの入口はロードストーンの公式お知らせにまとまっているので、ブックマークやメール内のリンクではなく、ここから進むと安全です。新しいパスワードは、他のどのサービスでも使っていない、長めで推測されにくい文字列にしてください。パスワード管理アプリを使えば、サービスごとに別々の文字列を覚えずに済みます。
対策2: ワンタイムパスワード(OTP)を設定する
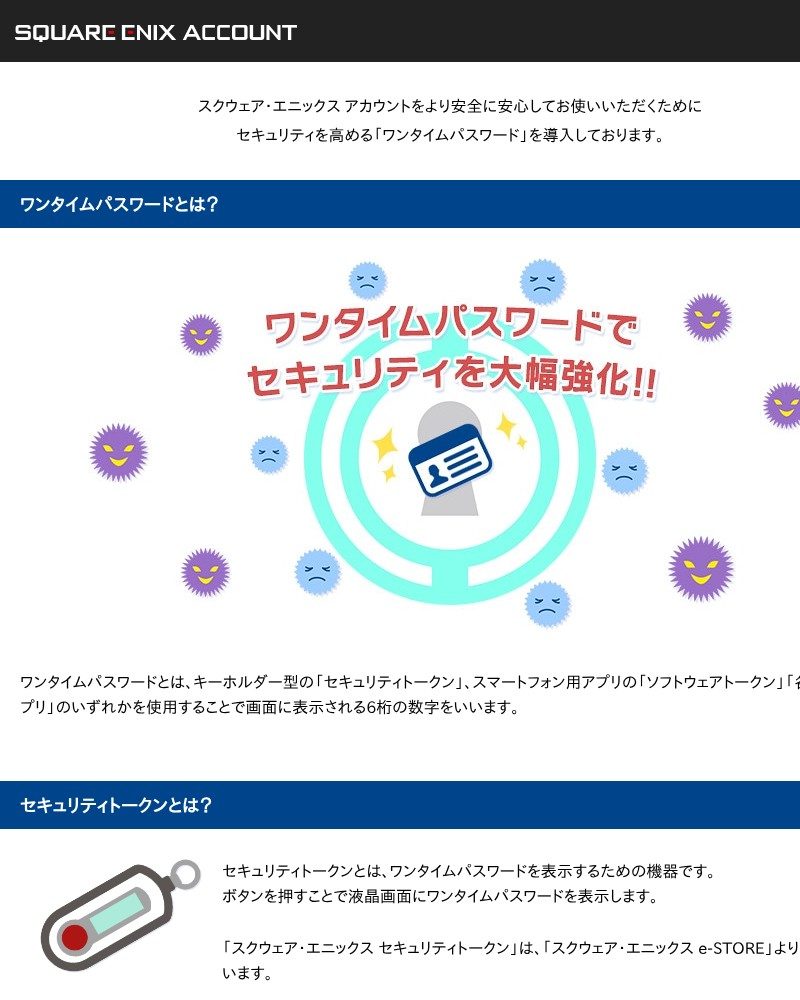
OTPは、一定時間だけ有効で、一度ログインに使うと無効になる使い捨ての数字です。公式は「ログインに使っているIDとパスワードに加えてOTPを併用することで、不正アクセスに対する安全性が飛躍的に向上する」と説明しています。仮にパスワードが盗まれても、手元の端末に表示される数字がなければログインできません。設定手順は公式のワンタイムパスワード案内ページに載っています。
画像出典: スクウェア・エニックス アカウント公式ページ(筆者が撮影)
対策3: ログイン制限を受けた場合は、案内メールからパスワードを再設定する
すでにログインできなくなっている場合は、被害が疑われてログイン制限がかかっている可能性があります。この場合、スクウェア・エニックス アカウントに登録しているメールアドレス宛てに解除案内が届くので、パスワードを再設定してからログインし直します。メールが見当たらない場合は、迷惑メールフォルダや、登録メールアドレス自体が古くなっていないかを確認してください。
ワンタイムパスワードの種類と選び方
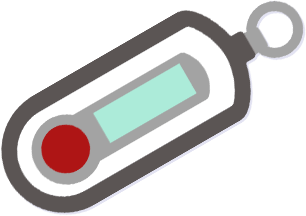
公式のOTP案内ページでは、OTPを表示する手段が3種類示されています。表示される数字はいずれも6桁です。
画像出典: スクウェア・エニックス アカウント公式ページ
画像出典: スクウェア・エニックス アカウント公式ページ
選び方の目安として、スマートフォンを日常的に使っていて機種変更も頻繁でない人は認証アプリ、機種変更が多い・端末にアプリを入れたくない人はセキュリティトークンが向きます(筆者の見立て)。どちらも、ロードストーンの案内ページから登録を進められます。
導入前に知っておく落とし穴
OTPは強力ですが、設定したあとの運用でつまずく人がいます。公式の「ソフトウェアトークン/各種認証アプリのアプリ削除や機種変更を行う際のご注意」によると、スマートフォンの機種変更やアプリの削除を行った場合は、「強制解除」をしたうえで再登録が必要です。
ドラクエXも同じ注意喚起
GameSparkの報道によると、スクウェア・エニックスはドラゴンクエストXでも「不正アクセスとアカウント管理に関するご注意」を掲載しています。FF14とドラクエXは同じ「スクウェア・エニックス アカウント」で管理されており、公式のOTP案内ページでも、ソフトウェアトークンの対象としてFF14、FF11、ドラクエXが並んでいます。つまり、複数のスクウェア・エニックス作品を遊んでいる人は、1つのアカウントの対策が全作品に効きます。
逆に言えば、1つのアカウントが乗っ取られると、紐づいている作品すべてに影響が及ぶ可能性があります。FF14だけでなく他の作品も遊んでいる人ほど、パスワードの使い回しを優先して見直してください。FF14をSwitch 2版などで新しく始めた人も、アカウントの扱いは同じです。FF14の最近の動きは、当ブログのFF14 Switch2版サービス開始の解説や新生祭2026のまとめも参考になります。
画像出典: 電撃オンライン(ファイナルファンタジーXIV 公式キービジュアル)
Xでの反応
公式発表の当日、X上ではFF14プレイヤーを中心に、OTPの設定を促す声が目立ちました。
「FF14の全プレイヤーはワンタイムパスワードが必須級レベルになりました」
— @Torajiro_OLDK (2026-10-19)
「ワンタイムパスワードってみんなやってる?」
— @Hello_moon_ff14 (2026-10-19)
FF14コミュニティ系のニュースアカウントも、公式発表を受けて「OTPがまだの方は導入検討を」と呼びかけています。一方で、OTPを入れていない人が少なくないことも、こうした問いかけからうかがえます。
よくある質問
Q. スクウェア・エニックスから情報が漏れたのですか?
公式は、他社サービスで流出したと思われる認証情報の組み合わせによる不正ログインと説明しており、スクウェア・エニックスのシステムからの漏えいとは述べていません。
Q. ログインできなくなりました。どうすればいいですか?
ログイン制限がかかっている可能性があります。登録メールアドレス宛ての解除案内メールを確認し、パスワードを再設定してからログインしてください。
Q. OTPは無料で使えますか?
各種認証アプリの利用料金は無料です。キーホルダー型のセキュリティトークンはe-STOREでの購入が必要です。
Q. 全員がパスワードをリセットされますか?
現時点では被害が疑われるアカウントへのログイン制限が中心です。ただし公式は、不正アクセスがさらに増える場合は、すべてのアカウントにパスワードリセットを実施する可能性に言及しています。
まとめ
- 2026年10月19日、スクエニが他社流出のIDとパスワードによる不正ログインを公式に注意喚起。
- パスワードの使い回し、生年月日など推測されやすいパスワードの人は至急変更。
- OTPは各種認証アプリ(無料)かセキュリティトークンで設定可能。ソフトウェアトークンは新規登録終了。
- 機種変更の前には強制解除用パスワードを必ず控える。
- ドラクエXでも同様の注意喚起が掲載され、同じアカウントを使う全作品に関係する。
最新の状況や手続きは、必ず公式のお知らせでご確認ください。本記事は2026年10月19日時点の公式発表と報道に基づいています。
参考・出典
- FINAL FANTASY XIV, The Lodestone: 不正アクセスとアカウント管理に関するご注意
- スクウェア・エニックス アカウント: ワンタイムパスワード
- Lodestone: ソフトウェアトークン/各種認証アプリの機種変更時のご注意
- GameSpark(2026年10月19日)
- インサイド(2026年10月19日)
あわせて読みたい
- 【ソースネクスト2251万件漏えい】対象は?確認方法と今すぐの対策
- 【バーガーキング】アプリ会員情報1118万件漏えい|対象と今すぐやること
- なぜ不正アクセス・情報漏えいが急増?2026年の原因をわかりやすく解説
コメントを残す