(2026年6月30日 公開)
アフラック生命保険は2026年6月30日、第三者による不正アクセスを受け、顧客の個人情報が最大で約438万人分流出した可能性があると発表しました。このうち約23万人分は保険料振替の銀行口座情報も対象に含まれます。一方で、マイナンバーとクレジットカード情報は含まれていないことも公式に明言されています。
この記事では「自分は対象なのか」「何が漏れたのか」「今すぐやるべき対策は何か」を、アフラック公式発表と日経・NHK・共同通信などの報道で確認できた事実だけに絞って、落ち着いて整理します。過度に不安をあおる内容ではなく、実際の防衛行動に役立つ形でまとめます。
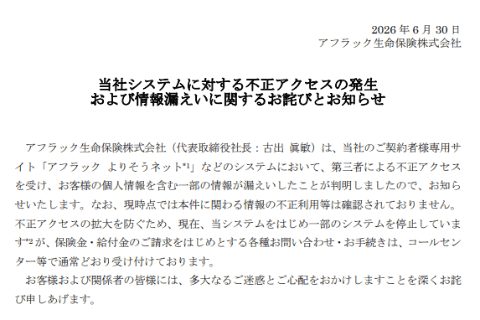
画像出典: アフラック生命保険 公式お詫び文書(INTERNET Watch報道)
この記事でわかること
- 何が起きたのか(事案の概要)
- 流出した情報と対象人数
- 自分が対象かどうかの確認方法
- 今すぐやるべき具体的な対策
- クレカ・マイナンバーは大丈夫か
何が起きた?アフラック情報流出の概要
アフラック生命保険(代表取締役社長:古田眞敏氏)は2026年6月30日、同社の契約者専用サイト「アフラック よりそうネット」などのシステムに対して、第三者による不正アクセスが発生し、顧客の個人情報を含む一部情報が漏えいしたことが判明したと公式に発表しました。漏えいした可能性のある顧客情報は最大で約438万人分にのぼります。
生命保険会社が抱える情報は、氏名や住所だけでなく保障内容(どんな保険にいくら入っているか)といった機微な情報を含むため、単なる名簿流出よりも影響が大きいと受け止められています。Xでも「クレカ情報以上にタチが悪い」といった声が広がりました。なお、アフラックは金融庁および警察へ報告済みで、被害拡大を防ぐため一部システムを停止しています。
不正アクセスの経過(6月15日〜6月25日)
公式発表と報道によると、不正アクセスの経過は次の通りです。
| 時期 | 内容 |
|---|---|
| 2026年6月15日以降 | 第三者による不正アクセスが発生。以降、複数回にわたり確認 |
| 2026年6月25日 | 情報漏えいを検知。同日中に不正アクセスを遮断し、関連システムの一部を停止 |
| 2026年6月30日 | 約438万人分の情報流出の可能性を公式に発表・お詫び |
重要なのは、アフラックが現時点で本件に関わる情報の不正利用は確認されていないとしている点です。つまり「漏れた可能性はあるが、いまのところ悪用された事実は確認されていない」段階です。とはいえ、流出情報を悪用した二次被害(なりすまし連絡など)は今後起こりうるため、後述の対策を早めに取っておくことが大切です。
流出した情報は?何人が対象?
アフラックが流出した可能性があるとしている情報は、顧客約438万人分です。具体的な項目は以下の通りで、報道各社(日経・NHK・共同通信・INTERNET Watch)でも一致しています。
流出した可能性のある情報項目
- 氏名・生年月日・性別
- 住所・電話番号
- 証券番号・保障内容(契約している保険の内容)
- 保険料振替口座情報(金融機関名・支店名・預金種類・口座番号・口座名義など)※約23万人分
このうち銀行口座情報まで含まれるのは約23万人分で、438万人全員の口座が漏れたわけではありません。さらに、保険代理店に関する個人情報(代理店代表者の氏名・住所・電話番号など)も約4万店分が漏えいの対象に含まれるとされています。
マイナンバー・クレジットカード情報は含まれない
過度な不安を避けるために明確にしておくと、マイナンバー(個人番号)とクレジットカード情報は今回の流出には含まれていないとアフラックが公式に明言しています。したがって、カード番号が悪用されて勝手に決済される、マイナンバーが直接悪用されるといったリスクは、今回の流出情報からは生じにくいと考えられます。心配な点はありますが、まずはこの事実を冷静に押さえておきましょう。


自分は対象?確認する方法は?
結論から言うと、個人が今すぐ「自分が対象かどうか」を自分で検索して調べる方法は、現時点では用意されていません。アフラックは対象となる顧客に対して順次、文書(書面)で個別に連絡するとしています。つまり、自宅に届く案内文書を待つのが基本の流れです。
Xでも「自分が該当するかは書類が送られてくるまでわからないらしい」という受け止めが多く見られました。重要なのは、この「文書で通知」という公式の流れを逆手に取ったなりすまし(フィッシング)に注意することです。流出情報を使えば、本物らしい連絡を装うことが可能になるため、次の対策セクションを必ず確認してください。
注意: 「対象者か確認するためにここから口座番号や暗証番号を入力してください」といった連絡は、公式の手続きではありません。不審なメール・SMS・電話のリンクや指示には絶対に従わないでください。
今すぐやるべき対策は?(5つのポイント)
「で、自分は何をすればいいのか」が一番気になるところです。流出した情報の性質をふまえ、今すぐできる現実的な対策を5つにまとめました。特に口座情報が対象となった約23万人と、アフラックを名乗る連絡への警戒は全員に関係します。
1. 口座の不審な引き落としを定期的にチェック(口座情報対象者)
保険料振替口座情報が流出対象となった約23万人は、通帳・ネットバンキングの入出金履歴をこまめに確認しましょう。身に覚えのない引き落としがないかをチェックし、不審な動きがあればすぐに取引金融機関に連絡します。心配な場合は、金融機関に口座番号の変更や警戒設定について相談するのも有効です。現時点で不正利用は確認されていませんが、早期発見が最大の防御になります。
2. アフラックを名乗るフィッシング・なりすましに厳重注意(全員)
今回もっとも警戒すべきなのが、流出した氏名・住所・契約内容などを使った「本物っぽい」なりすまし連絡です。電話・SMS・メール・郵送で「お詫びの返金手続き」「口座確認のお願い」などと装い、口座番号やパスワード、暗証番号を聞き出そうとする手口が想定されます。アフラックや金融機関が、電話やメールで暗証番号・パスワードをまとめて聞くことはありません。少しでも不審なら応じないでください。
3. 不審なリンクは踏まない・個人情報を入力しない(全員)
メールやSMSに記載されたリンクは安易にクリックしないのが鉄則です。本物そっくりの偽サイトに誘導し、ログイン情報や口座情報を盗む手口が広く使われています。アフラックの情報を確認したいときは、メール内リンクではなく、ブックマークや検索から公式サイト(aflac.co.jp)に自分でアクセスするか、契約書類に記載の正規の電話番号にかけ直しましょう。
4. 連絡が本物か「正規の窓口」で確認する(全員)
不審な連絡を受けたら、その連絡内に書かれた番号ではなく、保険証券や契約書類に記載されている正規のコールセンター番号から事実確認をしてください。アフラックは「アフラック よりそうネット」など一部システムを停止していますが、保険金・給付金の請求や各種問い合わせ・手続きはコールセンターなどで通常どおり受け付けていると案内しています。あわてて折り返さず、正規ルートで裏取りする習慣が被害を防ぎます。
5. パスワードの使い回しを見直す(全員)
直接の流出項目ではありませんが、この機会に各種サービスのパスワードの使い回しをやめることをおすすめします。複数サービスで同じパスワードを使っていると、別の漏えいと組み合わされてアカウントが乗っ取られるリスクが高まります。重要なサービスは個別のパスワードにし、可能なら二段階認証を有効にしておきましょう。
クレカ・マイナンバーは大丈夫?過度な心配は不要な点
不安が大きいニュースですが、冷静に押さえておきたいのは次の点です。前述の通り、クレジットカード情報とマイナンバーは今回の流出には含まれていません。そのため、「カードが勝手に使われる」「マイナンバーが直接悪用される」といった事態は、今回の流出情報からは起こりにくいと考えられます。
一方で、氏名・住所・電話番号・契約内容・(一部の人は)口座情報は流出した可能性があるため、これらを悪用したなりすまし連絡・詐欺(特定の保険契約者を狙ったもの)への警戒は引き続き必要です。「クレカは安全だから何もしなくていい」ではなく、「カード不正利用の心配は低いが、なりすまし詐欺には注意」という整理が正確です。やるべきことは前章の5つの対策に尽きます。
Xでの反応
発表直後から、Xでは不安の声や冷静な指摘が多く投稿されました(一部を要約・抜粋して紹介します)。
「氏名住所くらいならもうあちこち流出してると思ってるが、保険内容はキツい。生命保険や医療保険は機微情報。クレカ情報以上にタチが悪い」
— Xユーザー (2026-06-30)
「自分が該当するかは書類が送られてくるまでわからないらしい。契約者のうちどれくらいの割合なんだろう」
— Xユーザー (2026-06-30)
「迷惑電話が増えるのかな…。氏名・住所だけでなく証券番号や保険の内容まで漏れているのが心配」
— Xユーザー (2026-06-30)
「原因究明と再発防止、二次被害を含めた対象者への丁寧な説明と対応が不可欠」
— Xユーザー (2026-06-30)
全体として、契約内容という機微情報が含まれることへの不安と、「文書が届くまで対象か分からない」点への戸惑い、そしてなりすまし連絡(迷惑電話・フィッシング)への警戒が目立ちました。後述の通り、まずは慌てず公式の続報と書面通知を待ちつつ、不審な連絡に注意するのが現実的です。
あわせて読みたい
よくある質問(FAQ)
Q. アフラックの情報流出は何人が対象?
顧客約438万人分の個人情報が流出した可能性があると発表されています。このうち約23万人分は保険料振替の銀行口座情報も対象に含まれます。
Q. クレジットカード情報やマイナンバーは流出した?
いいえ。アフラックは、マイナンバーおよびクレジットカード情報は今回の流出には含まれていないと公式に明言しています。
Q. 自分が対象かどうかはどう確認できる?
対象となる顧客には、アフラックから順次、書面(文書)で個別に連絡されるとしています。現時点で個人が自分で検索して確認する方法は用意されていません。不審なメールやSMSのリンクから確認させようとする連絡には応じないでください。
Q. 今すぐやるべき対策は?
口座情報が対象の人は入出金履歴の確認を、全員がアフラックや金融機関を装うなりすまし(電話・SMS・メール)に厳重注意してください。暗証番号やパスワードを聞かれても答えず、不審なリンクは踏まず、正規の窓口で連絡の真偽を確認することが重要です。
まとめ
アフラックは2026年6月30日、不正アクセスにより約438万人分の顧客情報が流出した可能性があると発表しました。約23万人分は口座情報も対象ですが、マイナンバー・クレジットカード情報は含まれていません。現時点で不正利用は確認されていません。
対象者には書面で個別連絡されるため、まずは慌てず通知を待ちましょう。そのうえで、口座の入出金確認(口座対象者)と、アフラックや金融機関を装うなりすまし連絡への厳重な警戒(暗証番号・パスワードを答えない/不審なリンクを踏まない/正規窓口で確認)を全員が徹底することが、二次被害を防ぐ最も確実な行動です。
※本記事は2026年6月30日時点の公式発表・報道に基づきます。対象者への通知方法・専用窓口・補償等の詳細は今後更新される可能性があるため、必ずアフラック公式サイトで最新情報をご確認ください。
参考・出典
- アフラック生命保険 公式お詫び・お知らせ
- 日本経済新聞「アフラック顧客情報438万人分流出」
- INTERNET Watch「アフラックよりそうネットへの不正アクセス」
- ニューズウィーク日本版「アフラック、438万人の顧客情報流出」
コメントを残す