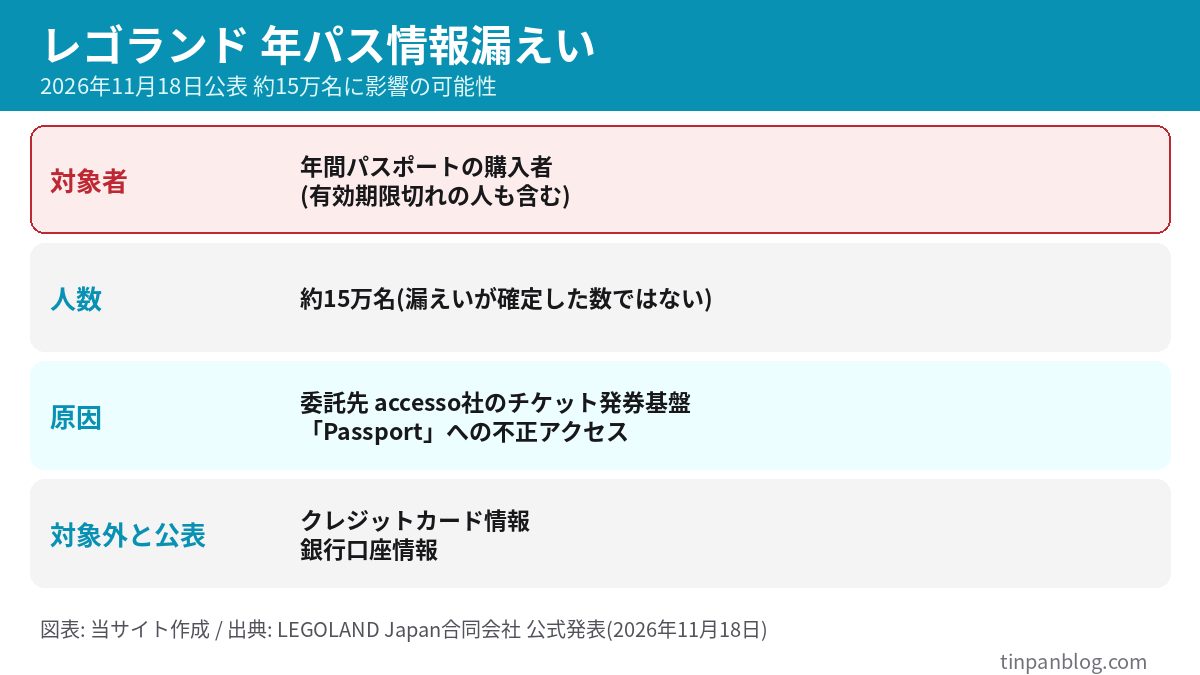
レゴランド・ジャパン(名古屋市)の年間パスポートを買ったことがある人は、自分の情報が漏れたのかを確認しておく必要があります。LEGOLAND Japan合同会社は2026年11月18日、年間パスポートの購入者約15万名の個人情報が漏えいした可能性があると公表しました。この記事では、公式発表と公式FAQで確認できた範囲で、対象者の見分け方・漏れた可能性のある項目・偽メールへの対処を整理します。
・対象: 年間パスポートの購入者のうち一部。有効期限が切れた年パスの購入者も含まれる。1日券など年パス以外のチケット情報すべてが対象ではない
・漏えいの可能性がある項目(7つ): 氏名・生年月日・性別・住所・メールアドレス・電話番号・年間パスポートのバーコード番号
・対象外と公表: クレジットカード情報と銀行口座情報
・やること: 登録メールに届く連絡を待ちつつ、メールやSMSのリンクは開かず、公式サイトから確認する。お金・カード番号・認証コードを求める連絡には応じない
目次
- 何が起きたのか(発覚から公表までの流れ)
- 自分は対象か?切り分けの目安
- 漏えいの可能性がある7項目と、バーコード番号の意味
- 9月のホテル予約件との違い
- 偽メール・不審連絡への対処手順
- この件の注意点と限界
- 問い合わせ先
- よくある質問
- まとめ
何が起きたのか(発覚から公表までの流れ)
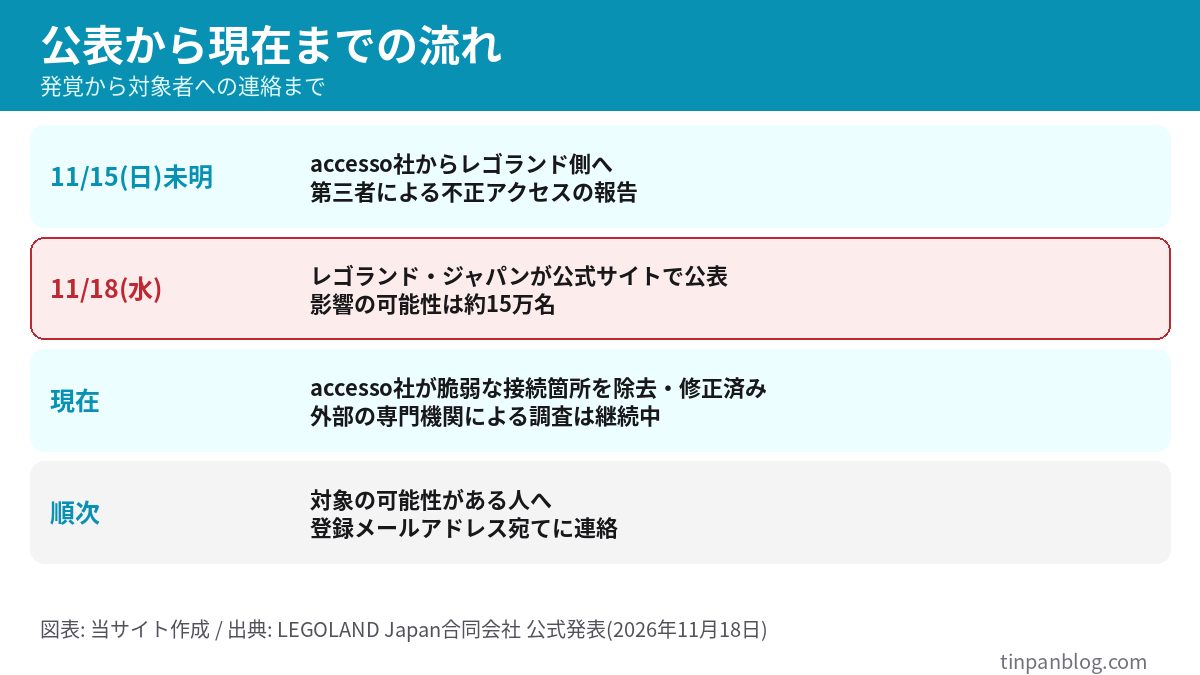
公式発表(年間パスポートご購入者様の個人情報への不正アクセスに関するお詫びとお知らせ)によると、2026年11月15日(日)未明、レゴランド・ジャパンが年間パスポートの販売に利用しているプラットフォームの運営会社accesso Technology Group, plc(以下accesso社)から、第三者が同社プラットフォームの脆弱性を利用して不正アクセスを行ったと確認された旨の報告を受けました。
公式FAQ(何が発生したのですか?)では、不正アクセスがあったのはaccesso社が運営するチケット発券プラットフォーム「Passport」のアジア太平洋地域向けチケットシステム内だと説明されています。影響を受けた可能性のある購入情報は約15万名です。
対応状況は次のとおりです。
- accesso社が、脆弱性のある接続箇所の除去と修正プログラムの適用を実施
- 現在も外部の専門機関による調査を継続中
- 対象となる可能性のあるお客様には、順次メールで連絡
- 新たに公表すべき事実が判明した場合は、公式サイトでお知らせ
公式FAQでは、今回のセキュリティ上の問題はすでに修正され、該当機能は安全な状態を確認していると説明されています。つまり、今後同じ手口で新たに情報が抜かれる心配は、公式の説明では解消済みとされています。ただし調査は続いているため、人数や項目が後から更新される可能性は残ります。
自分は対象か?切り分けの目安
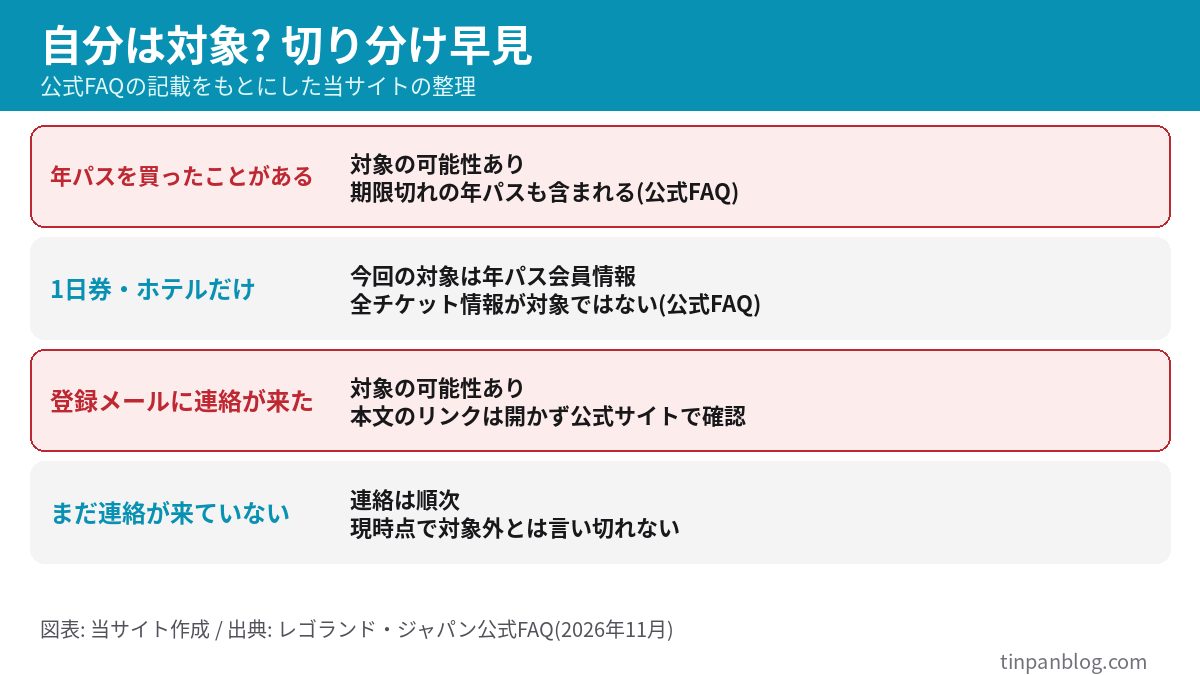
「年パスを持っていた人だけの話なのか」「1日券で入っただけの自分も心配すべきか」という疑問に、公式FAQの記載から答えます。
漏えいの可能性がある7項目と、バーコード番号の意味
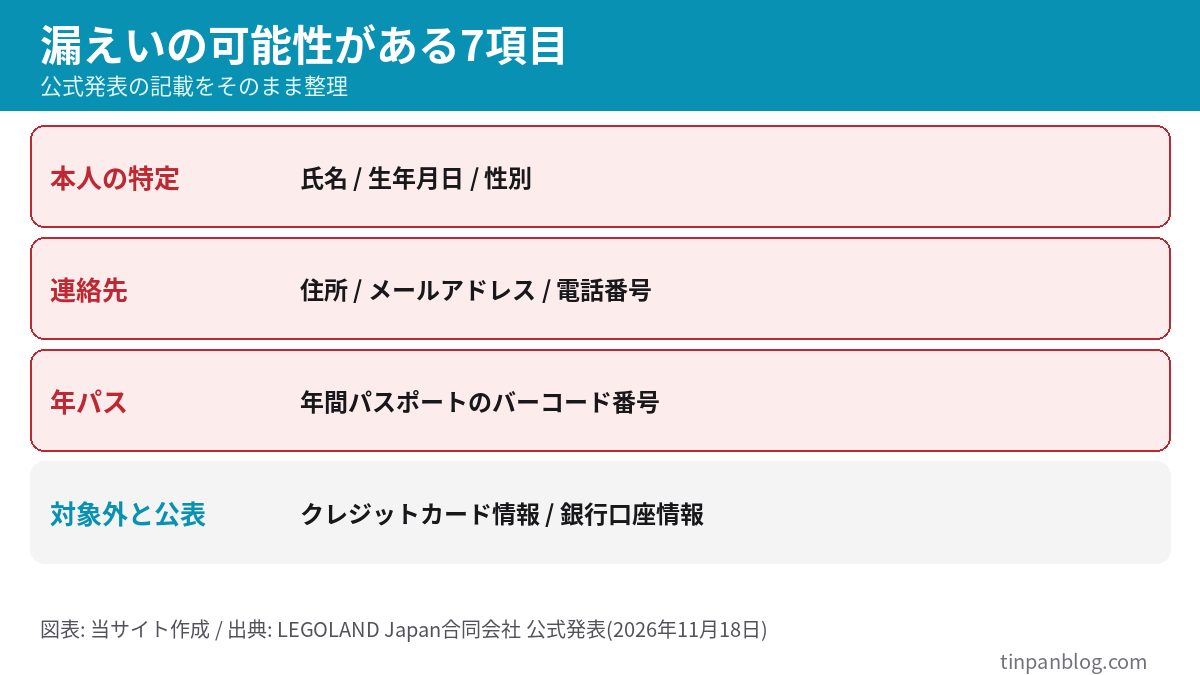
公式発表で、情報漏えいの対象となる情報は次の7項目とされています。
- 氏名
- 生年月日
- 性別
- 住所
- メールアドレス
- 電話番号
- 年間パスポートのバーコード番号
一方、クレジットカード情報と銀行口座情報は、現時点で今回の漏えいの対象には含まれていないと公表されています。
「バーコード番号」が漏れると不正入場されるのか
公式FAQ(不正入場の質問)は、「いいえ」と回答しています。レゴランド・ジャパンの年間パスポートは入場時に顔写真と照合しているため、不正利用の心配はないという説明です。バーコード番号だけで他人が入場することは、公式の運用上は想定されていません。
9月のホテル予約件との違い
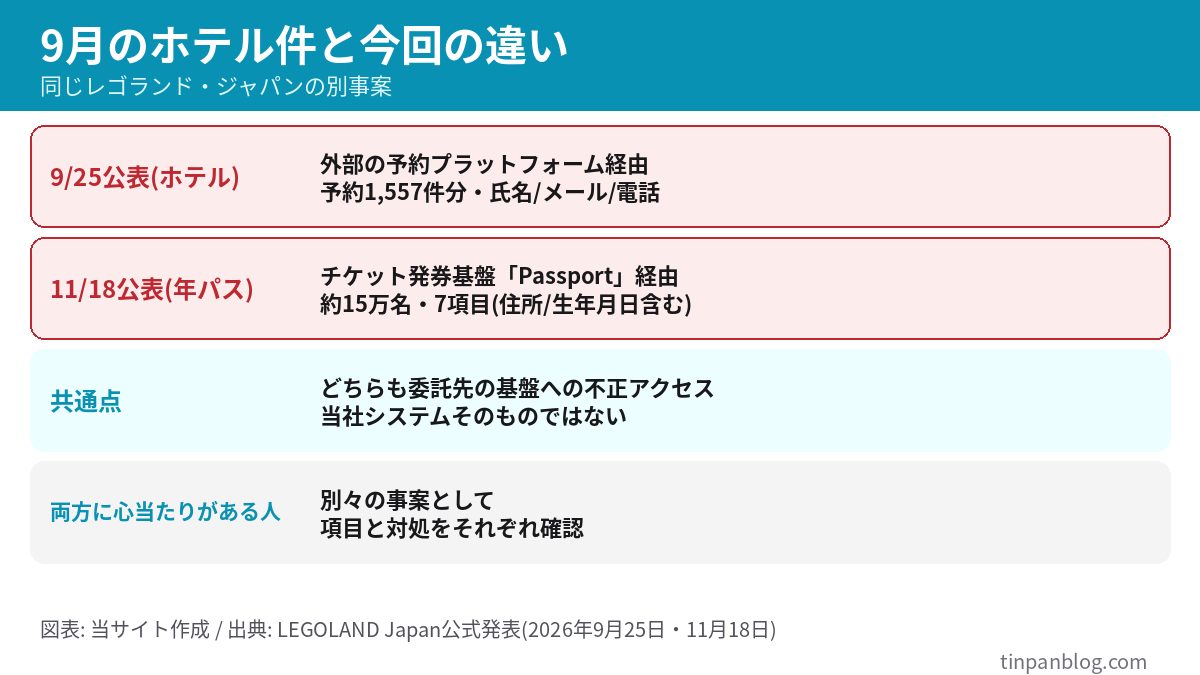
レゴランド・ジャパンは9月25日にも、ホテルの公式サイト予約で使う外部のオンライン予約プラットフォームへの不正アクセスを公表していました(公式のお知らせ、ITmedia NEWS)。影響は予約1,557件分で、対象は氏名・メールアドレス・電話番号です。
今回の年パスの件とは別の事案で、不正アクセスを受けた基盤も、対象の人数も、項目も違います。ホテルの件はレゴランド予約情報漏えいの記事にまとめています。ホテル宿泊と年パスの両方に心当たりがある人は、それぞれの発表を別々に確認してください。
- 共通点: どちらも委託先の基盤への不正アクセスで、レゴランド・ジャパンの社内システムそのものではない
- 違い: 9月は予約1,557件・3項目、今回は約15万名・7項目(住所・生年月日・性別・バーコード番号を含む)
偽メール・不審連絡への対処手順
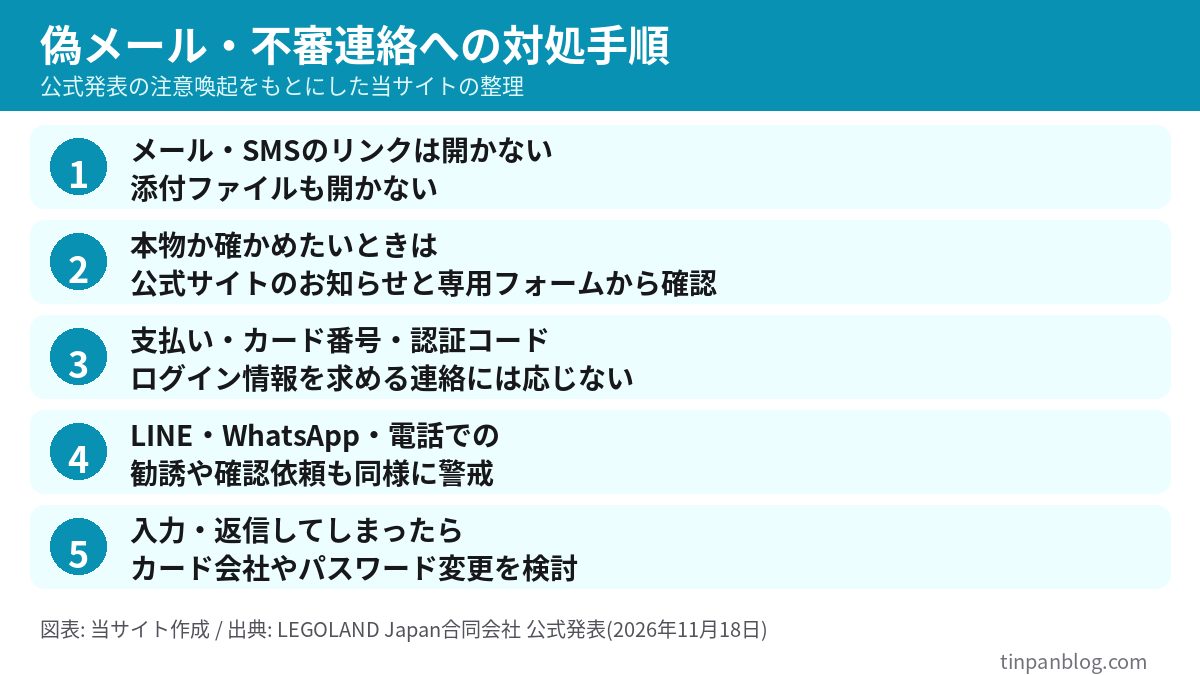
公式発表は、漏えいした個人情報を悪用したフィッシングメール、ショートメッセージ(SMS)、LINE、WhatsApp、電話などによる不審な連絡が行われる可能性があると注意しています。レゴランド・ジャパンは、これらの手段やメール内のリンクを通じて、支払い、クレジットカード番号、認証コード、ログイン情報などの提供をお願いすることはないと明記しています。
手順
- 1. リンクを開かない: 届いたメール・SMSのURLや添付ファイルは開かず、返信もしない
- 2. 公式サイトで確認する: ブックマークや検索から公式サイトに入り、お知らせ(上記の公式発表)と照合する
- 3. お金・番号を求める連絡には応じない: 支払い、カード番号、認証コード、ログイン情報を求める連絡は、公式が「お願いすることはない」としている内容そのもの
- 4. LINE・電話にも同じ警戒を: 住所と電話番号が揃っているため、メール以外の経路での勧誘も想定する(当サイトの見方)
- 5. 迷ったら公式の専用フォームへ: 不審なメールやメッセージを受け取った場合の相談先として、公式が専用お問い合わせフォームを案内している
同様の見分け方は、情報漏えい後の詐欺メール対策の記事でも手順化しています。
入力・返信してしまった場合
偽サイトにパスワードを入力したなら、そのアカウントと同じパスワードを使い回している先のパスワードを変更し、できれば多要素認証を設定してください。カード番号を入力したなら、カード会社に連絡して相談します。これは偽メールに応じてしまった場合の二次被害対策で、今回の漏えいの対象にカード情報やパスワードが含まれるという意味ではありません。
この件の注意点と限界
- 「約15万名」は漏えいが確定した人数ではない: 公式発表は「影響を受けた可能性があるお客様は約15万名」という表現で、調査は続いています。人数や項目は今後変わる場合があります
- 顔写真照合は不正入場を防ぐだけ: 公式FAQの「不正利用の心配はない」は、年パスでの入場に関する説明です。氏名や住所などを使った詐欺や迷惑連絡までは防げません
- 項目はあとから増える可能性もゼロではない: 公式は、新たに公表すべき事実が判明した場合は速やかに公式サイトで知らせるとしています。続報の確認は公式サイトで
- 向かない対応: 不安だからと、メールのリンクから「登録情報の確認」をするのは避けてください。リンク先での入力が、新たな被害の入口になります
他社の最近の漏えい事案でも、人数の確定や項目の追加が後日行われた例があります。たとえばNewsPicksのカード情報漏えいやKyashの情報漏えいのように、「件数」と「人数」の違いなどを読み違えないことも大切です。
問い合わせ先
公式発表は、本件に関する問い合わせ窓口として、レゴランド・ジャパンの公式サイトの専用お問い合わせフォームを案内しています。不審なメールやメッセージを受信した場合もここから連絡するよう案内されています。電話番号の案内は、確認した公式発表には記載がありません。
よくある質問
年間パスポートを持っていたのは数年前です。対象になりますか?
公式FAQでは、有効期限が切れている年間パスポート情報の一部も対象に含まれると回答しています。accesso社が確認中で、対象の可能性がある人にはメールで連絡するとされています。
クレジットカード番号は漏れましたか?
公式発表では、現時点でクレジットカード情報と銀行口座情報は今回の漏えいの対象に含まれていないとされています。
今も年パスで入場できますか?
公式FAQでは、年パスは入場時に顔写真と照合するため不正利用の心配はないと説明されています。確認した公式発表・FAQに、年パスの利用停止や再発行を求める案内はありません。
今後も同じ手口で情報が抜かれますか?
公式FAQは、今回の問題はすでに修正され、該当機能は安全な状態であることを確認していると説明しています。
まとめ
レゴランド・ジャパンの年間パスポート購入者約15万名(有効期限切れを含む)に、氏名・生年月日・性別・住所・メールアドレス・電話番号・バーコード番号が漏れた可能性があります。カード情報と銀行口座情報は対象外と公表されています。やることは、登録メールの連絡を確認し、リンクを開かずに公式サイトのお知らせで照合し、お金や認証情報を求める連絡に応じないことです。調査は続いているため、続報は公式サイトで確認してください。この記事も、新しい発表があれば追記します。
情報は2026年11月19日時点の公式発表をもとにしています。最新情報はレゴランド・ジャパン公式サイトでご確認ください。
あわせて読みたい
- レゴランド予約情報漏えいの対象は?1557件・氏名や電話流出と今すぐすべき対処
- 【詐欺メール対策】情報漏えい後の見分け方と無料でできる自衛策
- 【NewsPicks】カード情報36万件漏えい|対象確認と対処
- 【Kyash】最大11,996人情報漏えい|自分は対象か確認と対処
参考・出典
- LEGOLAND Japan合同会社「年間パスポートご購入者様の個人情報への不正アクセスに関するお詫びとお知らせ」(2026年11月18日)
- レゴランド・ジャパン 公式FAQ「何が発生したのですか?」
- レゴランド・ジャパン 専用お問い合わせフォーム
- セキュリティ対策Lab「レゴランド・ジャパン、年間パスポート購入者約15万人の個人情報漏えいの可能性」(2026年11月19日)
- LEGOLAND Japan「ホテルの予約プラットフォームに対する不正アクセスについて」(2026年9月25日)
公開: 2026年11月19日 / 最終更新: 2026年11月19日
コメントを残す