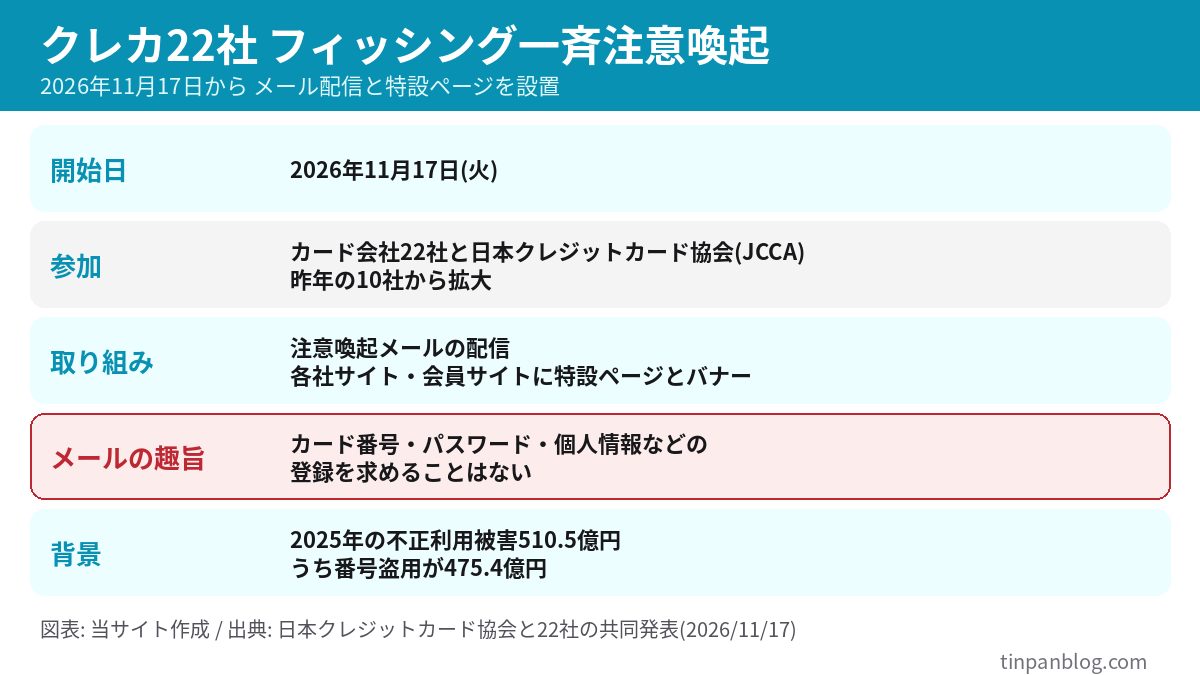
2026年11月17日から、国内のクレジットカード会社22社と日本クレジットカード協会(JCCA)が、フィッシングについて一斉に注意喚起を始めました。カード利用者へのメール配信と、各社サイト・会員サイトでの特設ページやバナー掲載という形です。この記事では、NTTドコモ・フィナンシャルグループなどの公式発表をもとに、参加した22社の全社名、カード会社が求めないこと、被害の数字、届いたメールが本物か見分ける手順を整理します。
・いつから: 2026年11月17日(火)から。昨年の10社が22社に拡大
・メールの趣旨: 注意喚起メールは「クレジットカード番号やパスワード、個人情報などの登録を求めることはありません」と明記
・見分けの軸: カード番号・パスワード・個人情報を入力・登録させるメールは、カード会社からの本物ではない
・被害の規模: 2025年の不正利用被害は510.5億円で、うち番号盗用が475.4億円
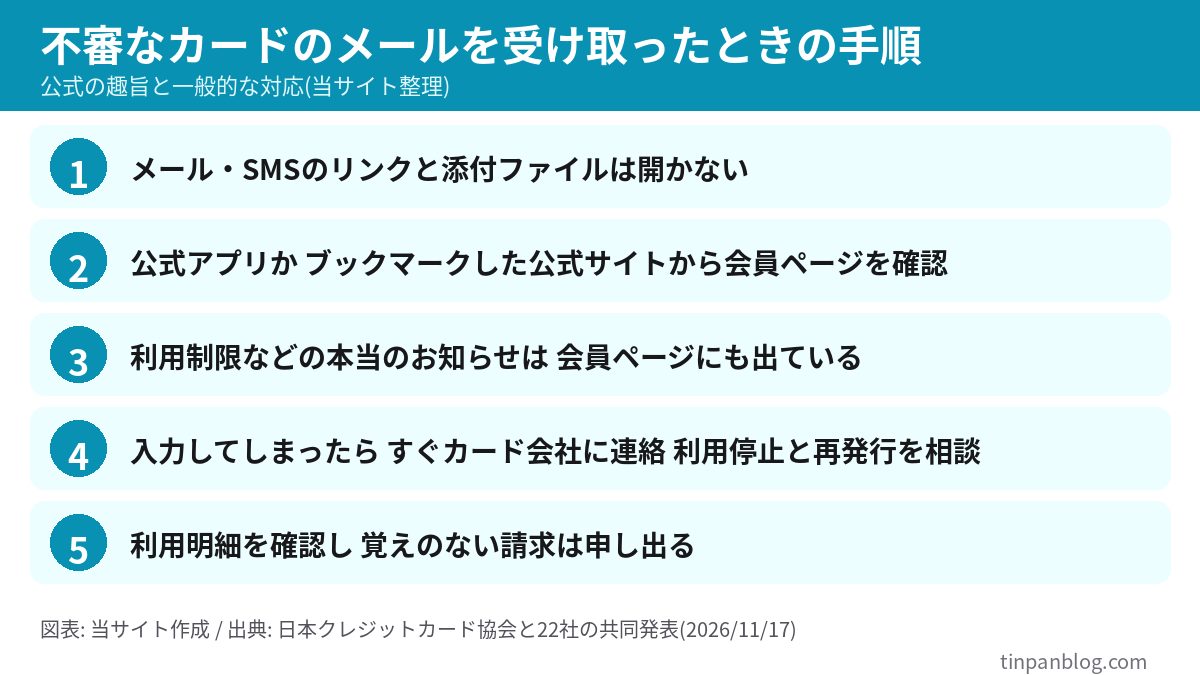
・届いたら: リンクや添付は開かず、公式アプリやブックマークした公式サイトから会員ページで確認
目次
- 何が発表された?いつから・どこが・何をする
- 参加した22社の全社名
- カード会社が求めないことと、本物・偽メールの見分け方
- 被害の数字: 2025年は510.5億円、93%が番号盗用
- dカードをかたる偽メールの例
- メールが届いたときの対処手順
- 向かない人・注意点
- よくある質問
- まとめ
何が発表された?いつから・どこが・何をする
発表の中身は3つです。第1に、2026年11月17日(火)から注意喚起を実施すること。第2に、カード利用者へフィッシングの注意喚起メールを配信すること。第3に、各社のホームページやクレジットカード会員サイトに、フィッシングに関する特設ページやバナーを設置することです。
公式発表によると、昨年は10社が実施した啓発活動を、今年は参画企業を22社に広げて続ける形です。フィッシングは、カード番号を盗む番号盗用被害の主要な原因の一つで、手口は「日々巧妙化・多様化」していると説明されています。
報道では、注意喚起メール自体を装ったフィッシングメールが出てくる可能性も指摘されています(ポイ探ニュース)。公式のお知らせは、メールのリンクではなく、公式アプリやブックマークした公式サイトで確認するのが安全です。
参加した22社の全社名
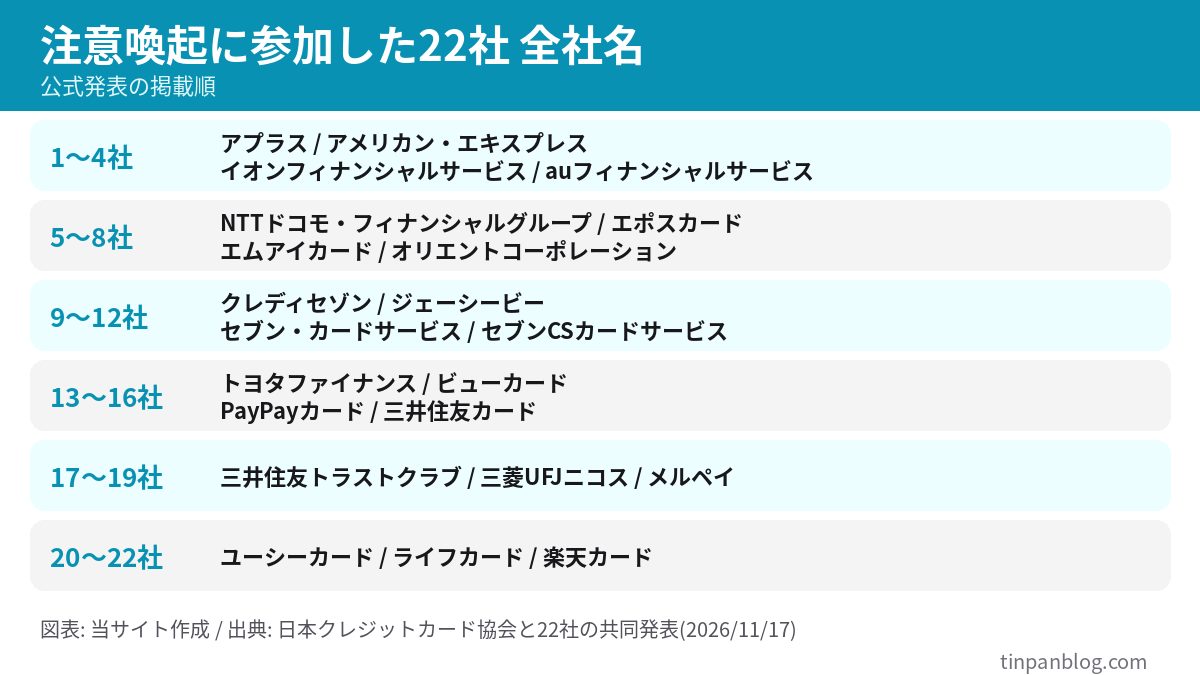
公式発表に載っている22社は次のとおりです。掲載順で、アプラス、アメリカン・エキスプレス・インターナショナル、イオンフィナンシャルサービス、auフィナンシャルサービス、NTTドコモ・フィナンシャルグループ、エポスカード、エムアイカード、オリエントコーポレーション、クレディセゾン、ジェーシービー、セブン・カードサービス、セブンCSカードサービス、トヨタファイナンス、ビューカード、PayPayカード、三井住友カード、三井住友トラストクラブ、三菱UFJニコス、メルペイ、ユーシーカード、ライフカード、楽天カードです。
カード会社が求めないことと、本物・偽メールの見分け方
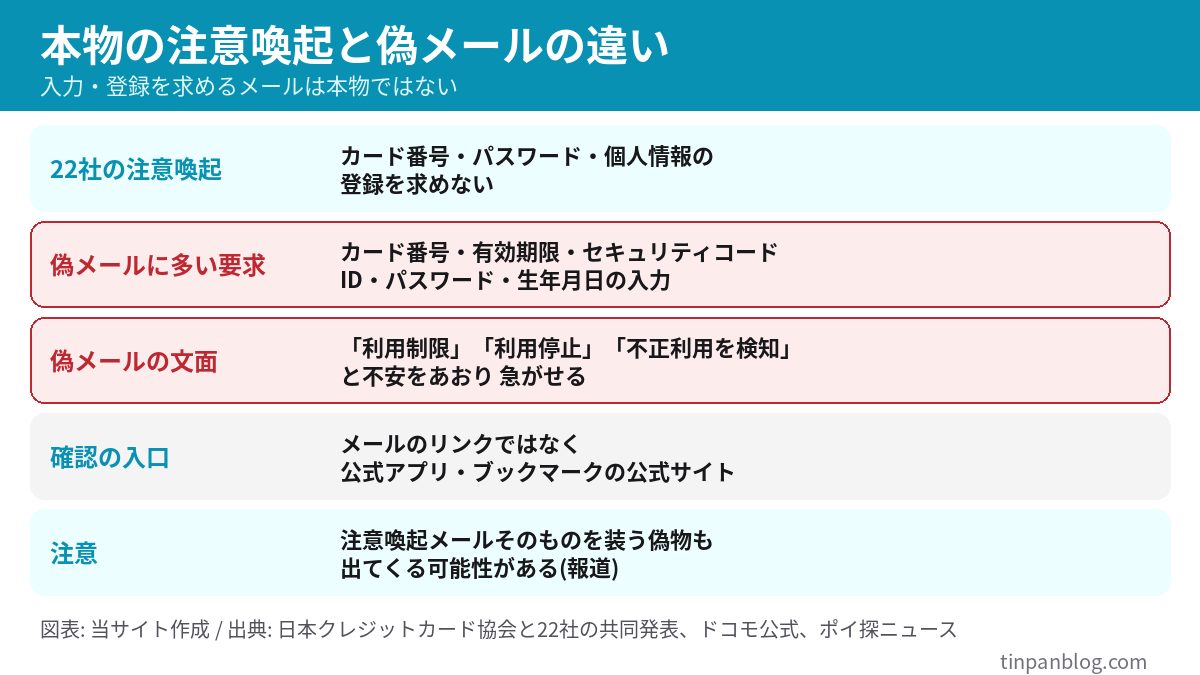
22社の注意喚起でいちばんはっきりしているのは、「カード番号やパスワード、個人情報の登録は求めない」という一点です。これを基準にすると、届いたメールの見分けがつきます。
見分ける手順
- メールのリンクを押す前に、そのメールがカード番号やパスワードの入力を求めていないか見る
- 入力を求めていたら、その時点で本物ではないと判断し、リンクは開かない
- 気になるときは、公式アプリかブックマークした公式サイトから会員ページを開き、同じお知らせが出ているか確かめる
送信元の表示名やメールアドレスだけで本物かどうかは判断できません。ドコモの注意喚起でも、偽の送信元として「info@docomo」のように本物に似せたアドレスが使われた例が挙げられています。
被害の数字: 2025年は510.5億円、93%が番号盗用
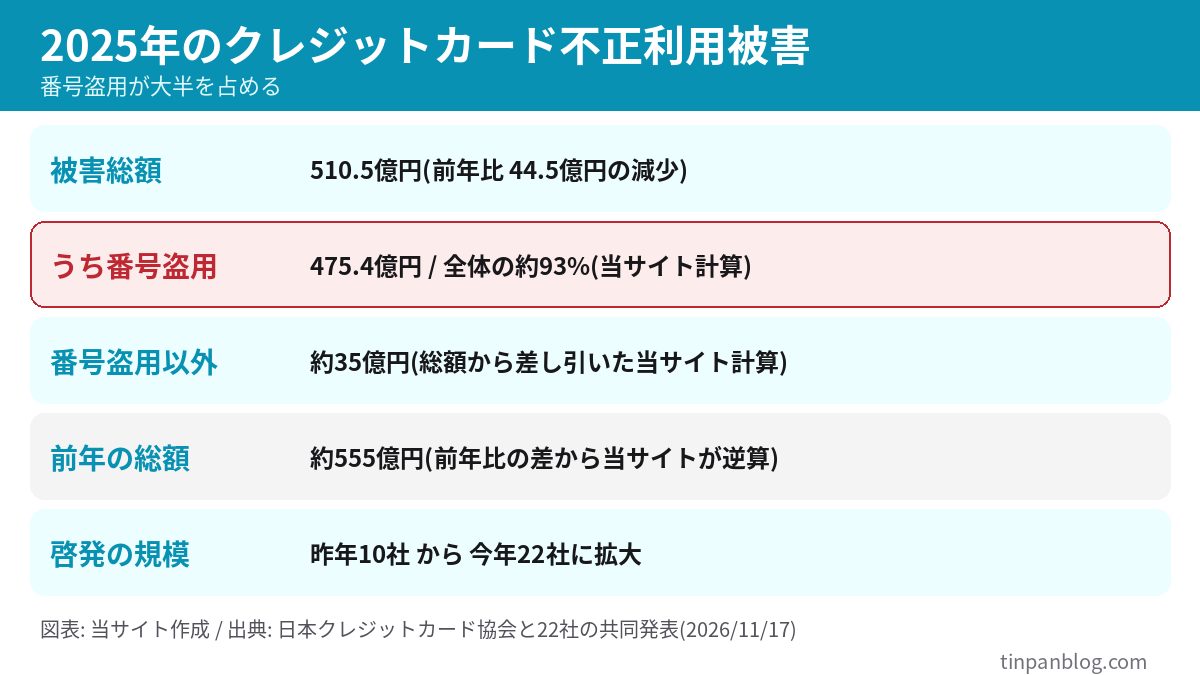
公式発表が示した数字は、2025年のクレジットカード不正利用被害が510.5億円(前年比44.5億円の減少)、そのうち番号盗用による被害が475.4億円というものです。当サイトの計算では、番号盗用は被害全体の約93%にあたります。
前年比で減ってはいますが、500億円を超える水準です。番号盗用は、フィッシングで入力させたカード情報や、情報漏えいで出回ったカード情報が悪用される形で起きます。被害額が多い理由は、カード番号が分かればその場で買い物に使えてしまう点にあります。
dカードをかたる偽メールの例
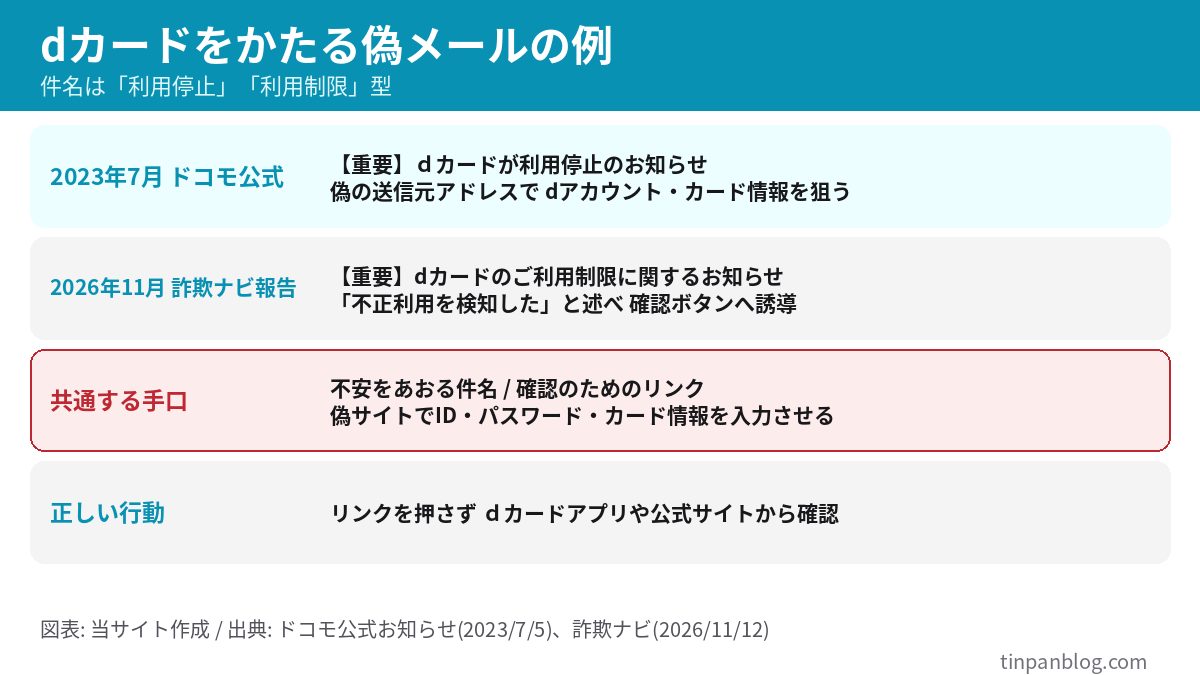
具体例として、dカードをかたるメールを2つ並べます。ドコモは2023年7月に、件名「【重要】dカードが利用停止のお知らせ」の偽メールについて注意喚起を出しました。「ご本人様のご利用かどうかを確認させていただきたいお取引がありました」といった趣旨の文面で、dアカウントのIDとパスワード、クレジットカード情報などを入力させる偽サイトへ誘導するものです。確認のためのリンクを押さないと利用制限が続く、と促す点も特徴です。(ドコモ公式の注意喚起)
2026年11月には、詐欺情報サイトの詐欺ナビが、件名「【重要】dカードのご利用制限に関するお知らせ」のメールを報告しています。「不正利用を検知したためカードの利用を一部制限した」と述べ、「ご利用確認はこちら」というボタンへ誘導する内容で、WordとPowerPointの添付ファイルが付いていたとされています。(詐欺ナビの報告) こちらはドコモの公式発表ではなく、報告ベースの情報です。
2つに共通するのは、「利用停止」「利用制限」という強い言葉と、確認のためのリンクです。dカード以外でも、カード会社名を差し替えるだけで同じ型の偽メールが作れます。
メールが届いたときの対処手順
向かない人・注意点
よくある質問
注意喚起メールにはリンクが付いていますか?
公式発表には、メール本文のリンクの有無は書かれていません。確認できたのは、カード番号・パスワード・個人情報の登録を求めない点です。リンクを押さなくても、公式の特設ページやバナーは各社サイトで読めます。
カード番号を入力してしまったら、どうなりますか?
偽サイトに入力した情報は、そのまま不正利用に使われるおそれがあります。すぐにカード会社へ連絡し、利用停止と再発行を相談してください。
自分のカード会社の特設ページはどこにありますか?
公式発表によると、各社ホームページとクレジットカード会員サイトにフィッシングに関する特設ページやバナーが設置されます。見つからないときは、カード会社の公式アプリか公式サイトのお知らせ欄から探します。
まとめ
2026年11月17日から、クレジットカード22社とJCCAがフィッシングの一斉注意喚起を始めました。注意喚起メールは、カード番号・パスワード・個人情報の登録を求めません。2025年の不正利用被害は510.5億円で、そのうち番号盗用が475.4億円を占めます。見分けの基準は、カード番号やパスワードの入力を求めるメールは本物のカード会社からではないという一点です。届いたらリンクと添付は開かず、公式アプリやブックマークした公式サイトで会員ページを確認してください。新しい発表があれば追記します。
内容は変更される場合があります。最新の情報は、各カード会社の公式サイトや公式発表で確認してください。
あわせて読みたい
- 【楽天証券】最大1125万口座が流出か|自分は対象か確認と対処
- 【ニトリ】不正アクセス最大3762万件|対象情報と偽メール対処
- 【KARTE漏えい】影響企業一覧|四国電力60万件ほか対象確認と対処
- 【日清食品】LINE情報137万件流出|対象期間と偽メッセージ対処
- 【マネックス証券】本人確認画像1,592件が流出か|対象者と対処法
参考・出典
- 国内のクレジットカード会社22社と日本クレジットカード協会でフィッシングに関する注意喚起を実施(NTTドコモ・フィナンシャルグループ・2026.11.17)
- クレカ22社とJCCA、フィッシングの注意喚起を実施(ケータイ Watch)
- クレカ22社がフィッシング注意喚起メールを一斉送信(ポイ探ニュース)
- ドコモを装った「【重要】dカードが利用停止のお知らせ」のフィッシングメールにご注意ください(ドコモ・2023.7.5)
- dカード「ご利用制限に関するお知らせ」は偽物?(詐欺ナビ・2026.11.12)
公開: 2026年11月18日 / 最終更新: 2026年11月18日。
コメントを残す