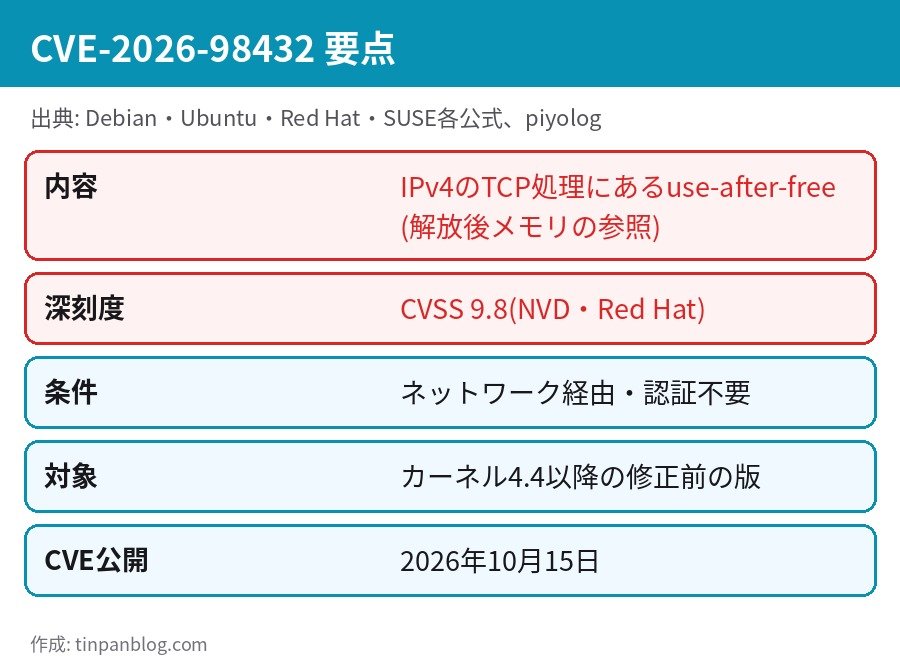
Linuxカーネルに、深刻度がCVSS 9.8(最大10)とされる脆弱性「CVE-2026-98432」が見つかりました。IPv4のTCP処理に起因し、認証なしでネットワーク越しに悪用できる点が問題です。Anthropicは10月27日、この欠陥を突いてリモートからroot権限でコマンドを実行できることを実証したと発表しています。自分のサーバーが対象かどうかと、今やるべきことを整理します。
結論
- 対象はカーネル4.4以降の、修正前の版。Linuxサーバー全般が該当し得る
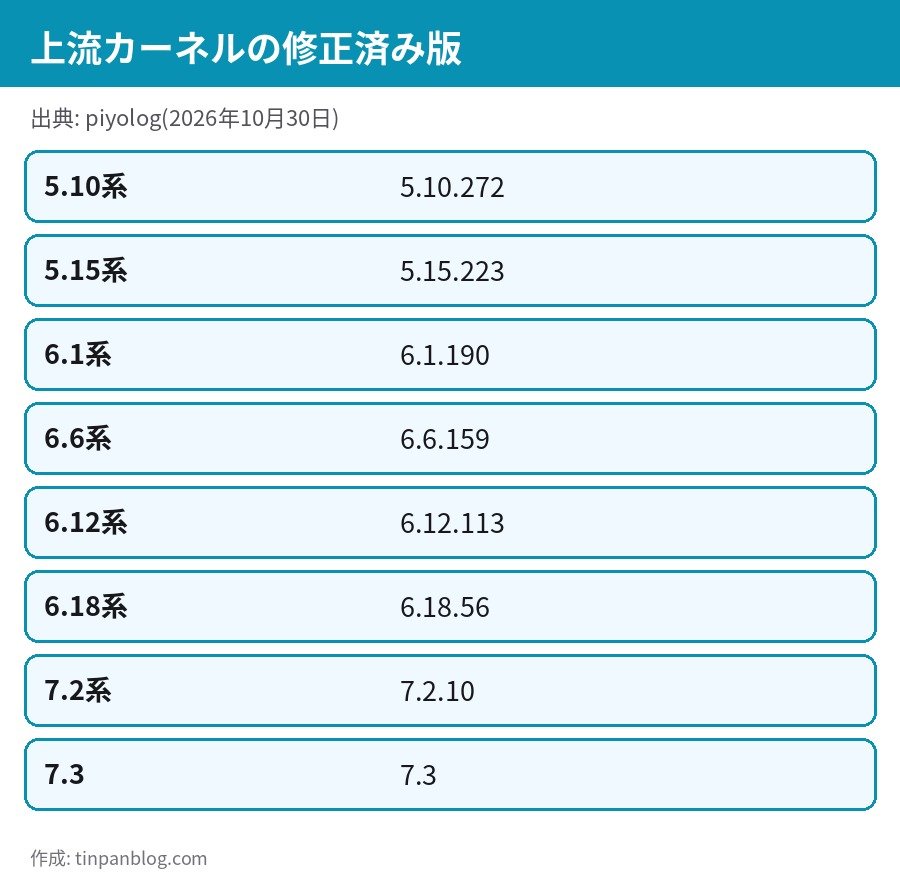
- 修正済みの上流版は 5.10.272 / 5.15.223 / 6.1.190 / 6.6.159 / 6.12.113 / 6.18.56 / 7.2.10 / 7.3
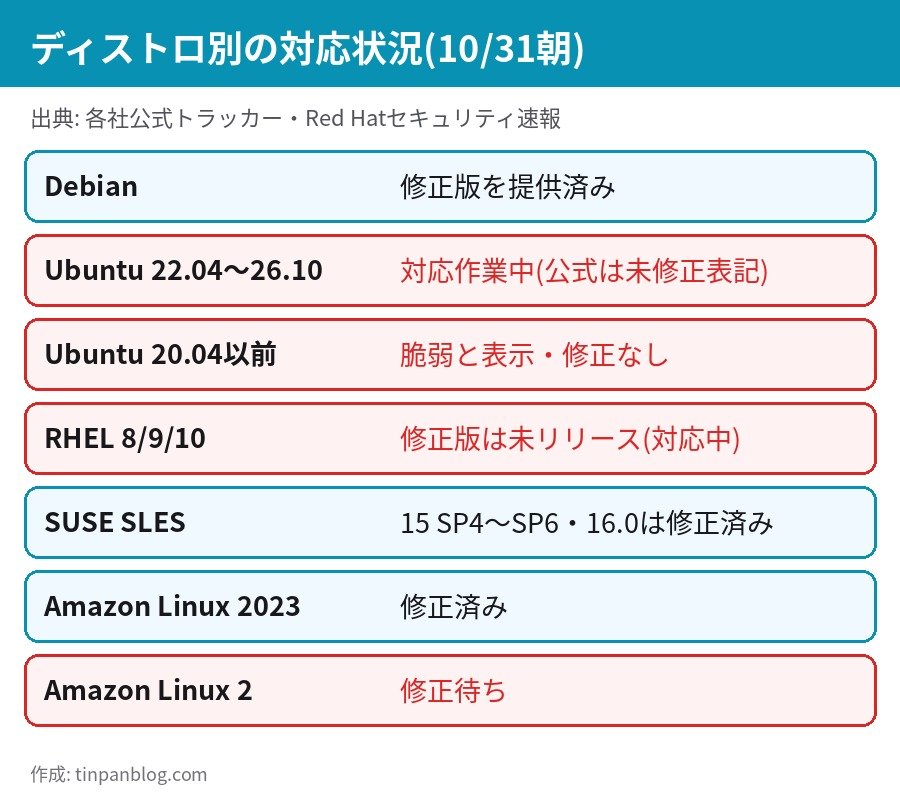
- 10月31日朝時点で、Debianは修正版を提供済み。Ubuntu(22.04〜26.10)とRHEL 8/9/10は対応作業中で、公式の修正パッケージはまだ出ていない
- 修正が未提供の環境は、ネットワーク側の絞り込みなどで露出を減らしつつ、公式の更新を待つ
公開日: 2026年10月31日(10月31日朝の公式情報にもとづく)
画像出典: 作成: tinpanblog.com(各社公式情報をもとに作成)
目次
- どんな脆弱性か
- 対象になるのはどんな環境か
- ディストロ別の対応状況
- 修正済みカーネル版の一覧
- 今すぐやるべきこと
- 深刻度の評価が割れている理由
- 向く・向かない対応と注意点
- まとめ
どんな脆弱性か
CVE-2026-98432は、LinuxカーネルのIPv4ネットワーク処理にある「use-after-free」です。use-after-freeとは、いったん解放したメモリを別の処理が使い続けてしまう不具合のことで、メモリの破壊や任意コードの実行につながることがあります。
Debianのセキュリティトラッカーによると、原因はTCP接続の確立時に使う関数 tcp_v4_syn_recv_sock() が、IPオプションの保持領域(ireq_opt)の所有権を子ソケットに渡す際にコピーをしないことです。SYNパケットが再送されて複数のCPUが同時に動くと、SYNACKを組み立てている最中にその領域が解放され、解放済みメモリを読んでしまう競合状態が起きます。修正は、メモリの解放を kfree() から kfree_rcu() に変え、RCUの猶予期間が過ぎてから解放する形です。
画像出典: 作成: tinpanblog.com(piyolog・Anthropicの発表をもとに作成)
対象になるのはどんな環境か
piyologの整理では、対象はカーネル4.4以降の修正前の版です。4.4より前は対象外です。この線引きは各社の表記とも合います。Ubuntu 14.04 LTSは対象外、16.04 LTS以降は脆弱と表示され、RHELも6と7は対象外、8・9・10は対象です。
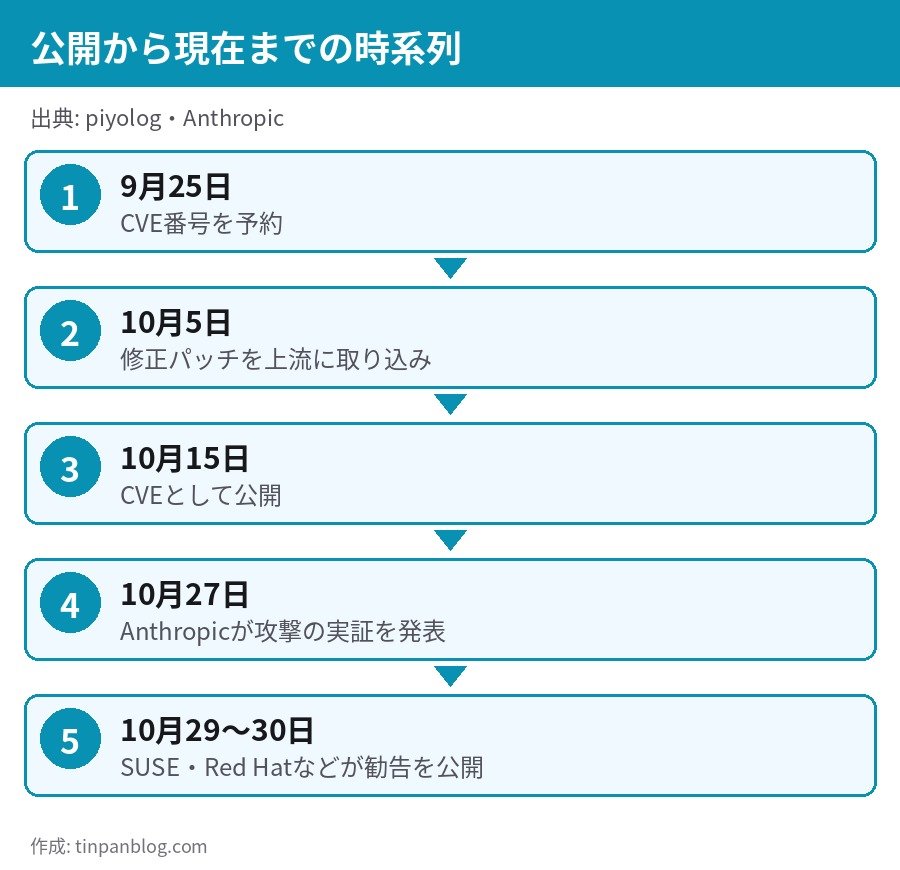
Anthropicの発表(10月27日)では、実証したのは「MPTCP(Multipath TCP)のリスナーを持つLinuxサーバー」への攻撃です。KASLR(カーネルのアドレスをランダム化する防御)を破るため、カーネルのポインタを漏らすのに48分、その後シェルでコマンドを実行するまでにさらに5分かかったと説明されています。
ただし、CVEの説明文と修正パッチにMPTCPの記載はありません。Anthropicの実証がMPTCP環境だったからといって、MPTCPを使っていない環境が安全だと確認されたわけではありません。当記事では、4.4以降の修正前カーネルはすべて更新対象として扱うことを勧めます。
ディストロ別の対応状況
画像出典: 作成: tinpanblog.com(各社公式トラッカーをもとに作成)
10月31日朝に各社の公式トラッカーを確認した結果を並べます。状況は変わるため、実際の作業の前に必ず各社の公式ページで最新を確認してください。
修正済みカーネル版の一覧
画像出典: 作成: tinpanblog.com(piyologの整理をもとに作成)
上流(kernel.org)の安定版で修正が入っているのは、5.10.272、5.15.223、6.1.190、6.6.159、6.12.113、6.18.56、7.2.10、7.3です。自分のカーネルがこの数字以上かを見るのが最も早い判定ですが、ディストロのカーネルは上流の版番号と一致しないことがあります。UbuntuやRHELのように独自の版番号を使うものは、上流の数字ではなくディストロの公式トラッカーで「修正済みのパッケージ版」を確認してください。
今すぐやるべきこと
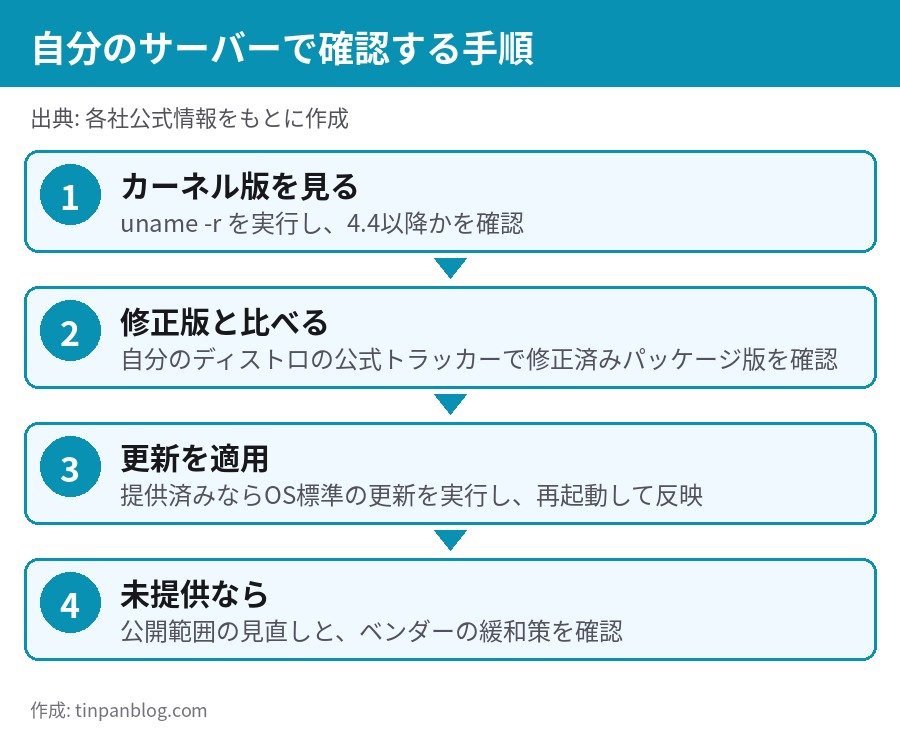
画像出典: 作成: tinpanblog.com
手順1: 自分のカーネルを確認する
サーバーにログインし、uname -r で版を確認します。4.4以降で、使っているディストロが修正版を出していないなら対象です。
手順2: 修正が出ていれば更新して再起動する
Debianのように修正版が出ている環境は、OS標準のパッケージ更新でカーネルを更新し、再起動して新しいカーネルで起動し直します。更新しただけで再起動していないと、動いているのは古いカーネルのままです。
手順3: 修正が未提供なら露出を減らす
Red Hatのセキュリティ速報は、影響する通信を絞り込むと脆弱なコードの露出を減らせるとしています。具体策として、IPオプション付きのIPv4 TCPパケットをnftablesで破棄するルールを挙げています。ただし速報は、正常な業務通信を妨げる可能性があり、パッチの代わりにはならないと明記しています。修正が出るまでの一時的な措置と位置付けてください。
あわせて、インターネットに公開しているサービスを必要最小限にし、管理用ポートは接続元を絞るなど、基本的な露出の削減も有効です。
他のソフトウェアの重大な脆弱性は、PHPの重大な脆弱性と修正版の記事でも整理しています。
深刻度の評価が割れている理由
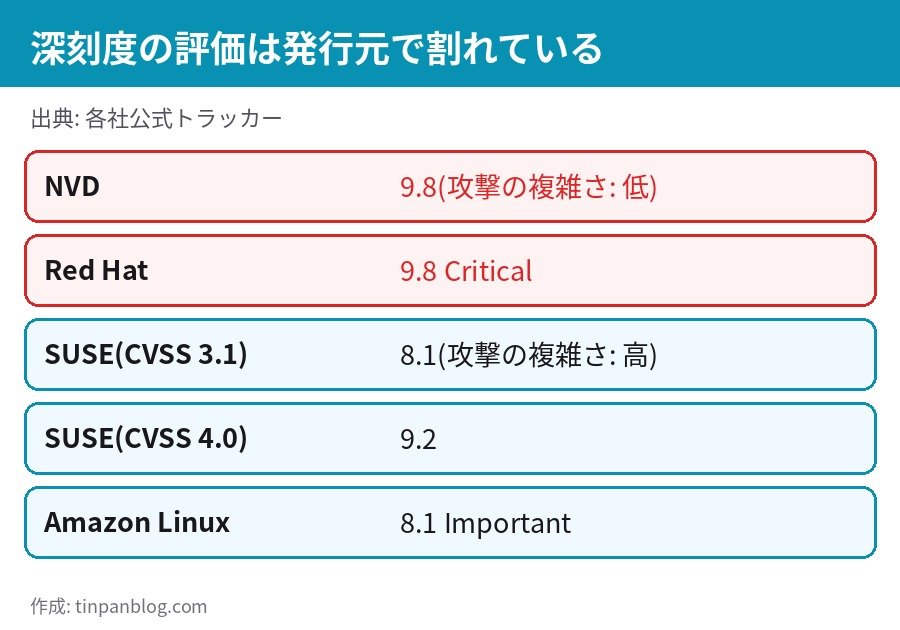
画像出典: 作成: tinpanblog.com(各社公式トラッカーをもとに作成)
見出しの「9.8」は、NVDとRed Hatが付けた値です。一方、SUSEのCVSS 3.1は8.1、Amazon Linuxも8.1で、違いは「攻撃の複雑さ」の評価にあります。NVDは「低」、SUSEは「高」としています。今回の欠陥は複数CPUでの再送という競合状態に依存するため、攻撃が確実に成立するとは限らないという見方が、複雑さを「高」とする根拠と考えられます。
SUSEのCVSS 4.0では9.2で、評価方法が違うと数字も変わります。数字の大小で対応の要否を決めず、認証なしでネットワーク経由という条件と、Anthropicが実際に実証した事実を重く見るのが妥当です。
向く・向かない対応と注意点
すぐ更新に向く環境
- Debianで、修正版が出ているサーバー
- Amazon Linux 2023を使っているEC2などの環境
- SLESを使い、勧告が出ているバージョンの環境
注意が必要な環境
- Ubuntu 22.04〜26.10やRHEL 8/9/10。10月31日朝時点で修正パッケージ未公開のため、「更新したのに直っていない」という状態に注意
- Ubuntu 20.04以前やAmazon Linux 2など、修正の見通しが示されていない環境
- 再起動できない本番サーバー。更新だけで終わらせず、再起動の計画を立てる必要がある
正直なところ、Ubuntuを使う多くのサーバーは「今すぐ更新して終わり」にはできません。修正が出るまでの間は、公開範囲の見直しなどで凌ぐ判断になります。
まとめ
CVE-2026-98432は、4.4以降のLinuxカーネルが対象の、認証不要でネットワーク経由の脆弱性です。10月31日朝の時点で、Debian・SUSE・Amazon Linux 2023は修正版が出ています。Ubuntu 22.04〜26.10とRHEL 8/9/10は対応中のため、各社の公式トラッカーを見て、修正が出た時点で更新し、再起動してください。
本記事は10月31日朝の公式情報にもとづきます。対応状況は日々更新されるため、最新情報は各ディストロの公式セキュリティ情報で確認してください。
あわせて読みたい
- Anthropicが侵入事故3件を公表|Claudeに何が起きた
- 中国製Zbtlinkルーターにバックドア|対象20機種と今すぐの対策
- 【PHP重大脆弱性】修正版8.4.27等公開|対象と今すぐやる更新
参考・出典
- Debian Security Tracker: CVE-2026-98432
- Ubuntu Security: CVE-2026-98432
- Red Hat Customer Portal: CVE-2026-98432
- Red Hat セキュリティ速報 RHSB-2026-016
- SUSE: CVE-2026-98432
- Amazon Linux Security Center: CVE-2026-98432
- Anthropic Research(2026年10月27日)
- piyolog「CVE-2026-98432に関する情報まとめ」(2026年10月30日)
- ASCII.jp
コメントを残す