花の配達サービスを手がける花キューピットが、運営するECサイトへの不正アクセスで会員情報の一部が漏えいしたと発表しました。件数は最大で423万8242件です。対象になるのは公式ECでメールアドレスを登録した人だけで、クレジットカード番号や住所などは漏えいしていないとされています。
(2026年10月29日 公開)
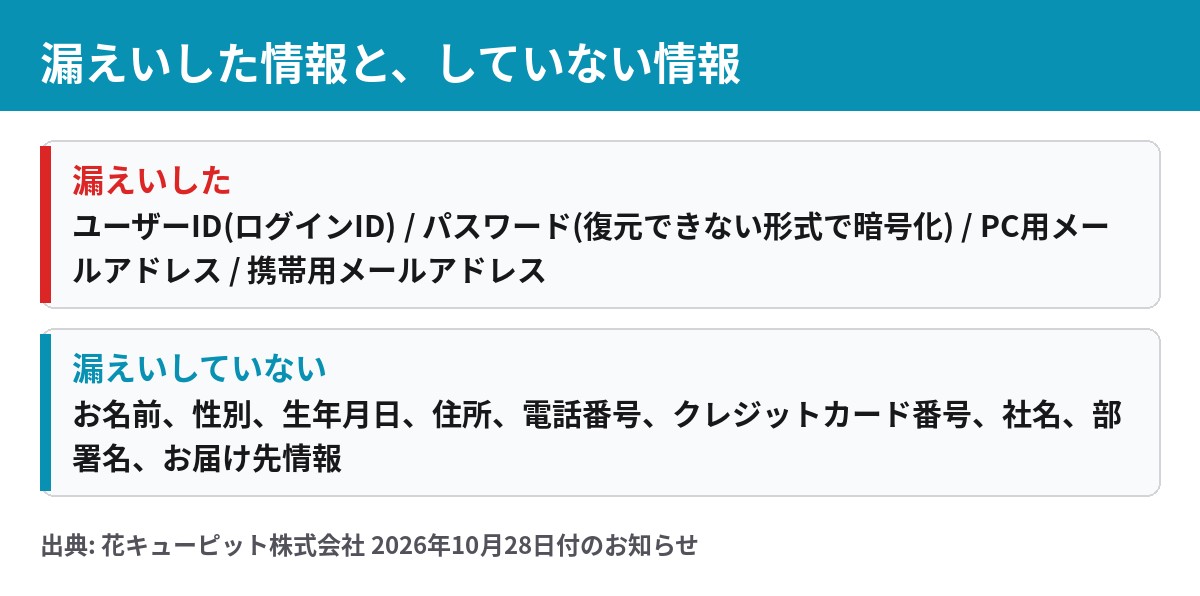
・漏えいしたのはユーザーID・暗号化されたパスワード・メールアドレスの4項目
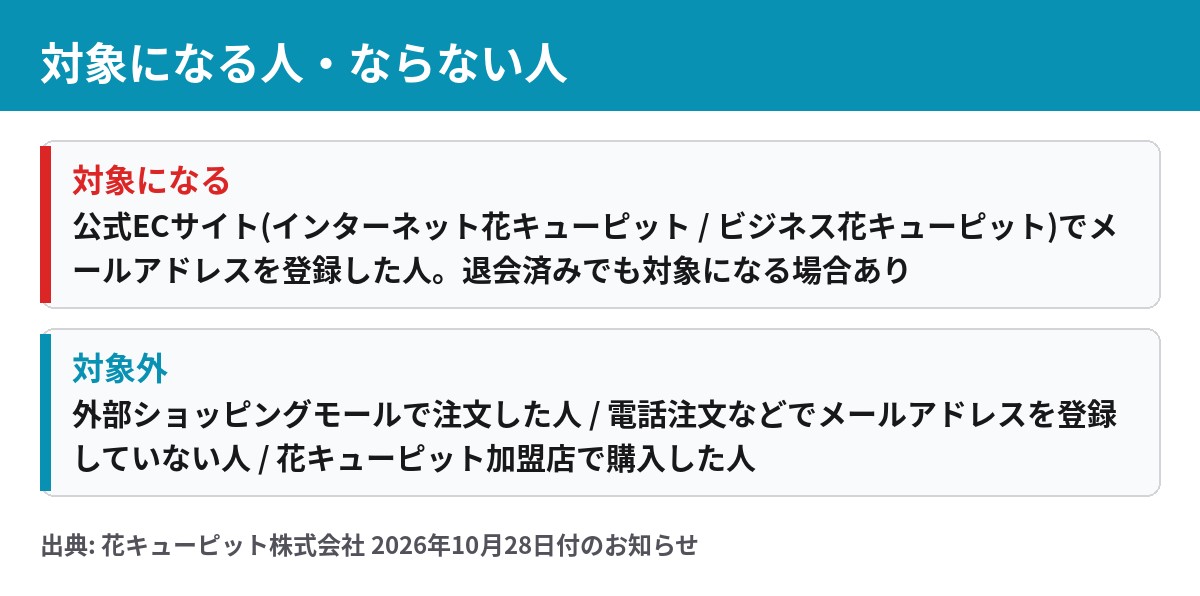
・対象は公式EC(インターネット花キューピット / ビジネス花キューピット)でメールアドレスを登録した人。外部モール、電話注文、加盟店での購入だけの人は対象外
・クレジットカード番号、氏名、住所、電話番号は漏えいしていない
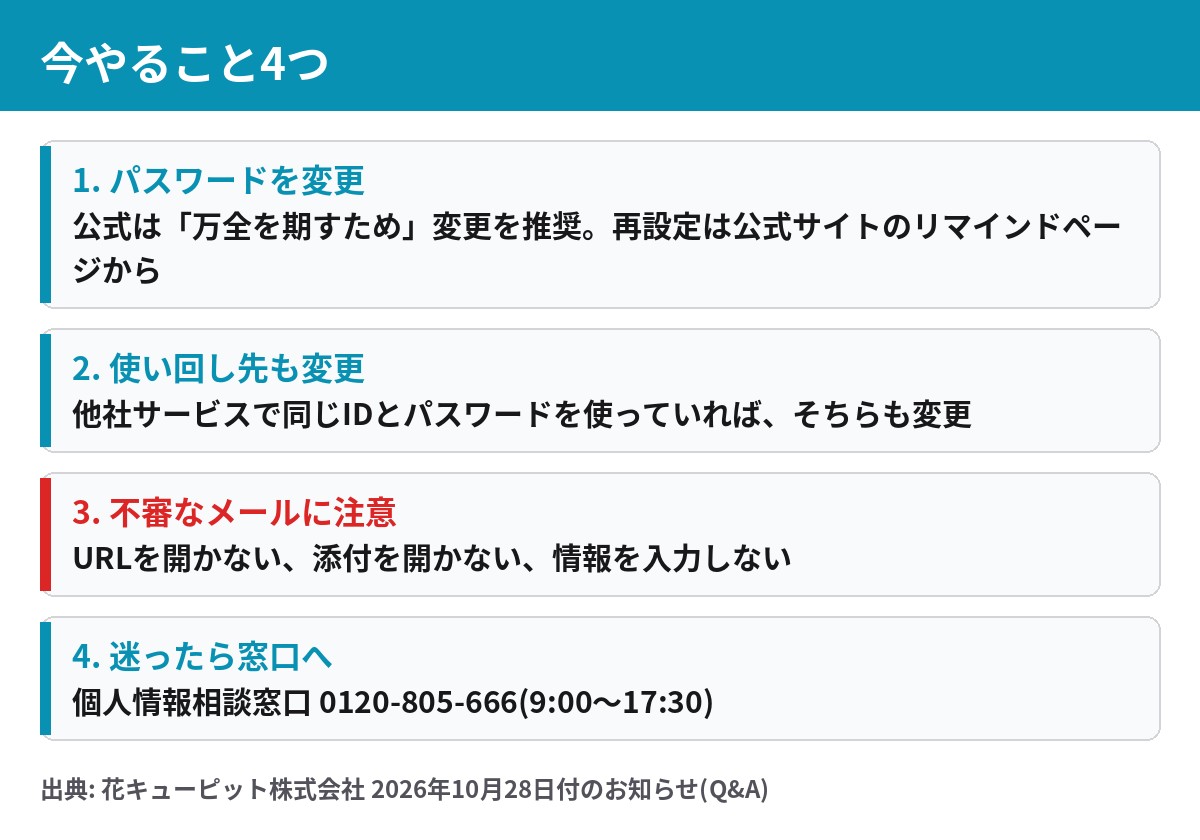
・公式はパスワード変更とフィッシングメールへの注意を呼びかけている
目次
- 不正アクセスの経緯と件数
- 漏えいした情報としていない情報
- 対象になるのは誰か・確認方法
- 今すぐやる対処法
- 会社の対応と補償
- この記事で分からないこと
- よくある質問
- まとめ
画像出典: 花キューピット株式会社の発表をもとに当サイトが作成
不正アクセスの経緯と件数
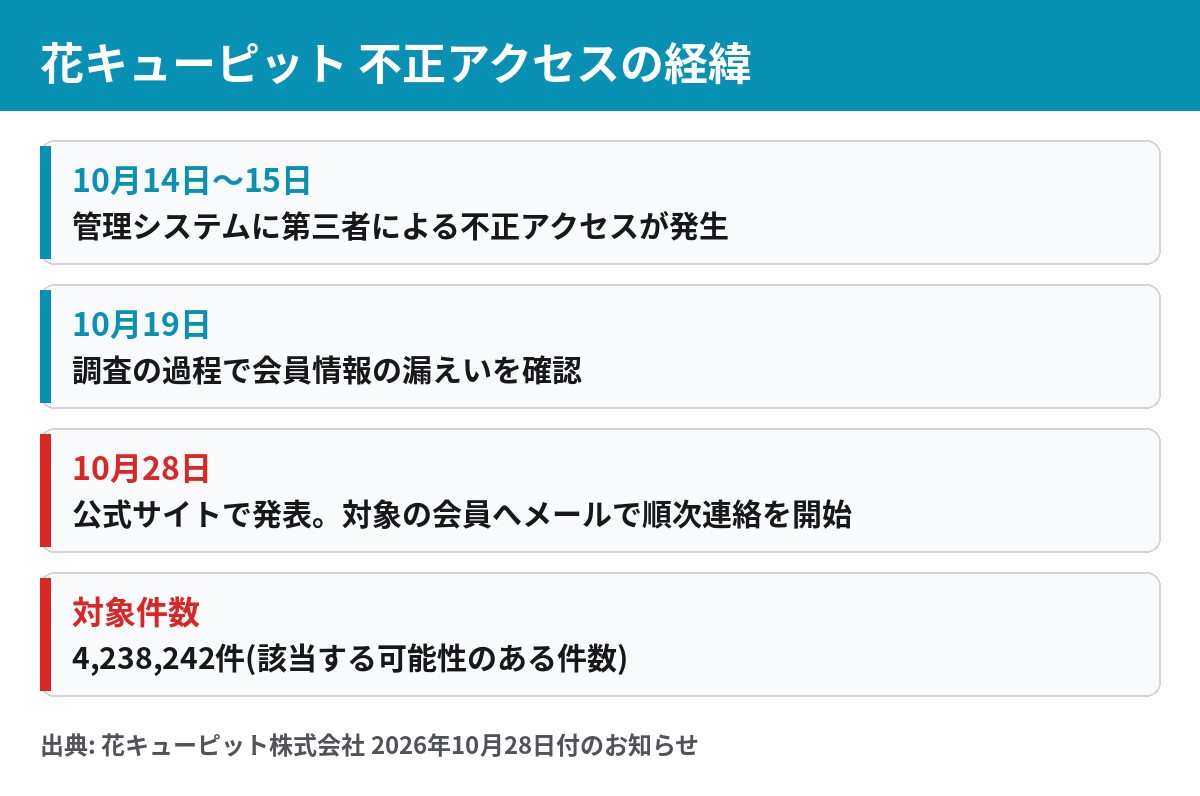
花キューピット株式会社は2026年10月28日、「当社運営サイト(インターネット花キューピット等)への不正アクセスによる会員情報漏えいに関するお詫びとお知らせ」を公式サイトに掲載しました。
対象サービスは「インターネット花キューピット」と「ビジネス花キューピット」の2つです。対象件数は4,238,242件で、公式は「該当する可能性のあるお客様」の件数と書いています。TBSなどは「423万人分」と伝えていますが、公式の表記は「件」です。
漏えいした情報としていない情報
画像出典: 花キューピット株式会社の発表をもとに当サイトが作成
パスワードについて、公式のQ&Aは「復元・解読ができない形式(不可逆な暗号化)で保存されている」と説明しています。そのため「直ちに第三者によってアカウントが不正利用される可能性は低いと判断している」としています。ただし、これは会社側の判断です。
決済情報については、該当のデータベースサーバー上でクレジットカード情報を保持していないため、漏えい対象に含まれないと回答しています。
対象になるのは誰か・確認方法
画像出典: 花キューピット株式会社の発表をもとに当サイトが作成
確認方法は「個別メール」
公式は、漏えいが確認された人には登録メールアドレス宛てに個別に知らせるとしています。10月28日から順次送信していて、対象が多いため全員への連絡完了までに時間がかかる見込みです。メールを届けられない人には、公式サイトのお知らせで連絡に代えるとしています。
まだメールが届いていなくても、対象外とは限りません。送信の途中である可能性があります。
自分のログインIDを忘れた場合は、公式サイトで確認できます。IDの初期値は登録メールアドレスですが、すでに同じアドレスの登録があった人や自分で変更した人は、6文字以上の英数字になっています。
今すぐやる対処法
画像出典: 花キューピット株式会社の発表をもとに当サイトが作成
公式は「当社からメール、SMS、電話等でパスワード、クレジットカード番号、暗証番号、認証コード等をお伺いすることは一切ありません」と明記しています。こうした内容を求める連絡は、花キューピットを名乗っていても応じないでください。
個別のお知らせメールが届いた場合も、メール内のリンクからではなく、ブラウザで公式サイトを自分で開いて確認すると、偽メールに引っかかるリスクを減らせます。
同種の漏えい事案の対処法は、JALの不正アクセス、ガンダムベースのメールアドレス漏えいの記事でも整理しています。会員データの漏えいが続く中、ソニー生命の38万件漏えいも同様の確認が必要です。
会社の対応と補償
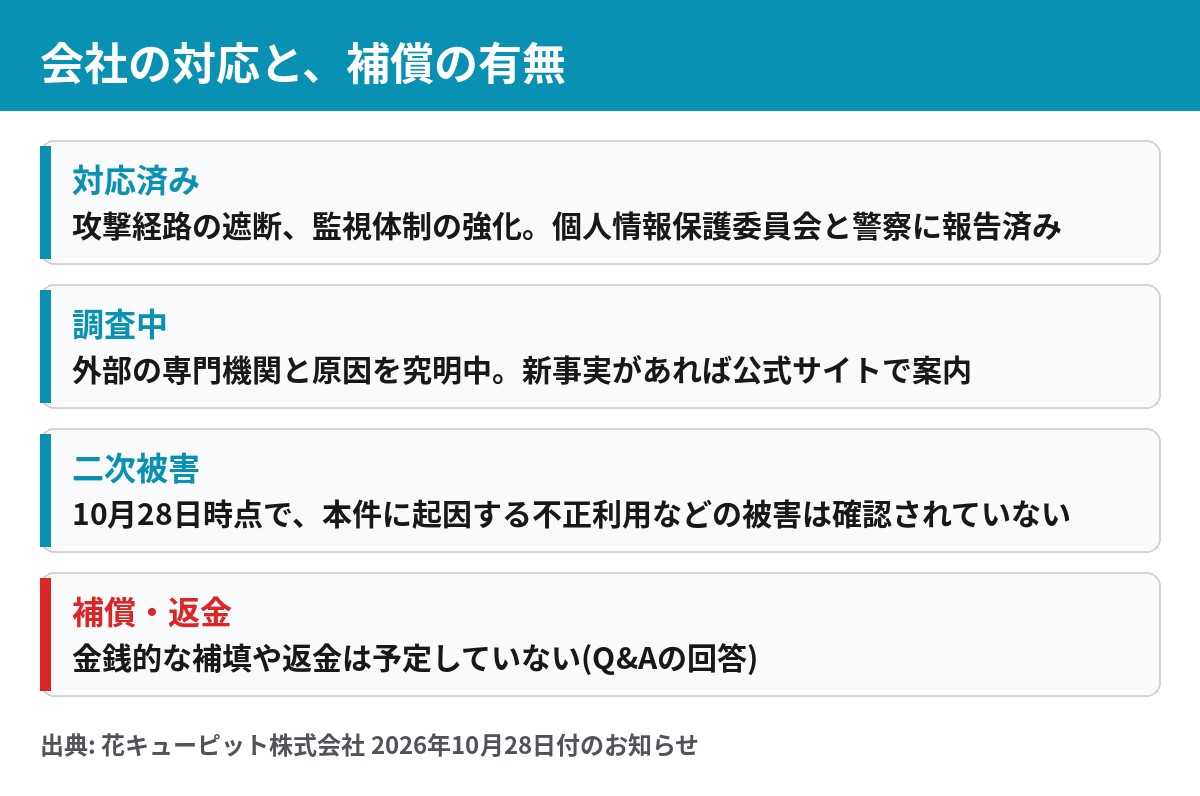
画像出典: 花キューピット株式会社の発表をもとに当サイトが作成
この記事で分からないこと
10月29日時点の公式発表では、次の点は書かれていません。
- 不正アクセスの具体的な手口や、どの脆弱性が使われたか(外部専門機関と原因を調査中)
- 423万8242件が何人分にあたるのか(公式は「件」で表記)
- パスワードのハッシュ化の方式や強度の詳細(公式はQ&Aで「ハッシュ化」「復元・解読ができない形式」と説明)
- 個別メールを全員に送り終える時期
今後、新たに公表すべき重大な事実が判明した場合は、公式ホームページ等で案内するとされています。最新の情報は花キューピットの公式お知らせで確認してください。
よくある質問
自分は対象ですか?
公式ECでメールアドレスを登録した人が対象です。外部モール、電話注文、加盟店での購入だけなら対象外です。個別メールが届いた人は対象で、まだ届いていない人も連絡の途中かもしれません。
クレジットカードは止めるべきですか?
公式は、本件を理由に直ちに停止・再発行する必要はないとしています。カードの明細に身に覚えがないときは、カード会社に相談してください。
パスワードは変更したほうがいいですか?
公式は変更を勧めています。他社サービスと同じIDとパスワードを使っている場合は、そちらも変更してください。
補償はありますか?
金銭的な補填や返金は予定していないと回答しています。
まとめ
・漏えいしたのはユーザーID、暗号化されたパスワード、PC用・携帯用メールアドレス
・対象は公式ECでメールアドレスを登録した人。個別メールで連絡中
・パスワード変更と、フィッシングメールへの注意が基本の対処
・補償や返金は予定されていない。相談窓口は0120-805-666
参考・出典
- 花キューピット株式会社「当社運営サイト(インターネット花キューピット等)への不正アクセスによる会員情報漏えいに関するお詫びとお知らせ」(2026年10月28日)
- 読売新聞オンライン(Yahoo!ニュース)「「花キューピット」に不正アクセス、会員の個人情報が最大423万件流出」
- 共同通信(Yahoo!ニュース)「花キューピット、423万件漏えい可能性」
- NHKニュース「「花キューピット」会員情報漏えいの可能性 最大423万件余」
- TBS NEWS DIG「花キューピット 423万人分の会員情報漏えい 公式サイトでの購入者が対象」
- NOVAIST「花キューピット、会員情報最大423万8242件が漏えいの可能性」
※本記事は2026年10月29日時点の情報です。調査の進展により、内容が変わる場合があります。最新情報は公式サイトでご確認ください。
コメントを残す