2026年10月28日 公開・同日時点の情報
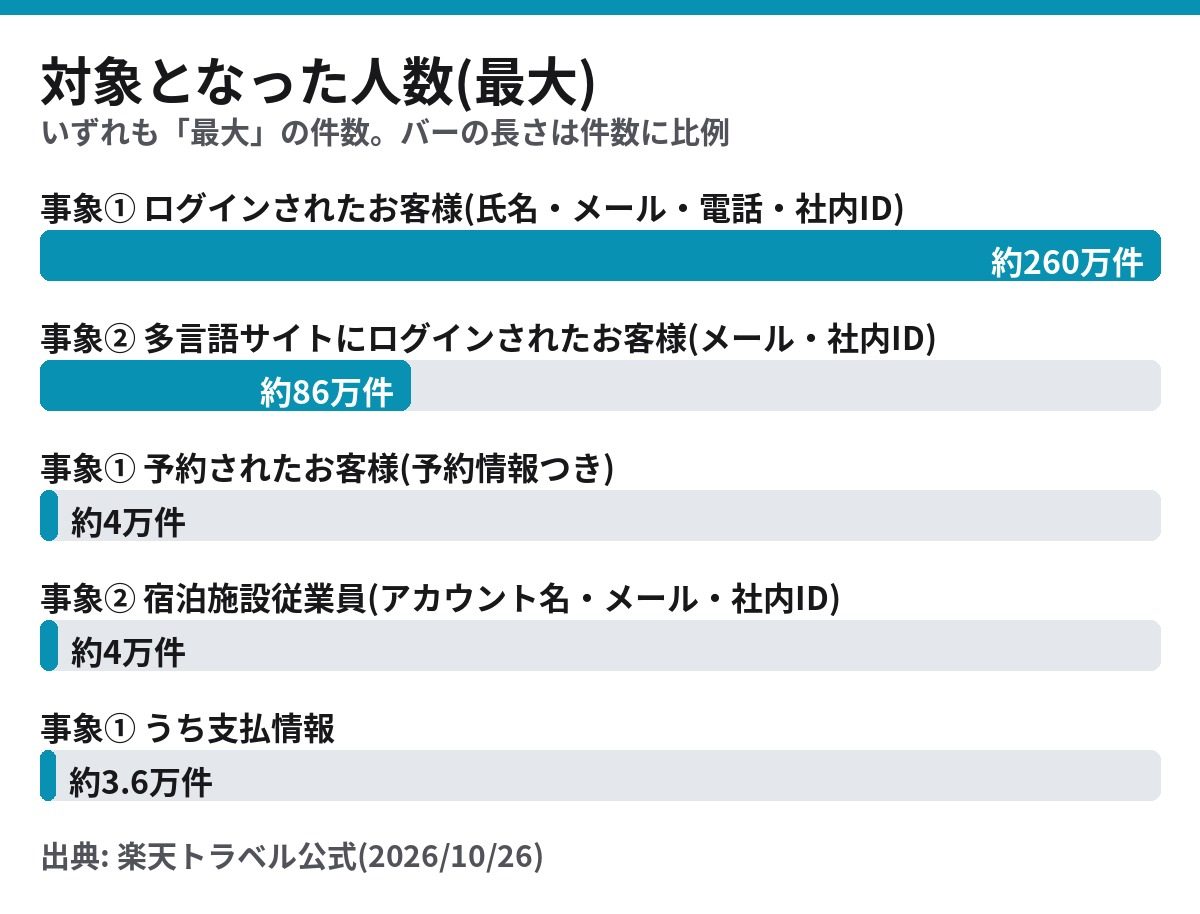
楽天グループは2026年10月26日、旅行予約サービス「楽天トラベル」の海外ホテル予約ページと多言語予約サイトに第三者の不正アクセスがあったと発表しました。ログインされたお客様の氏名・メールアドレス・電話番号などが、最大約260万件対象になっています。
先に結論
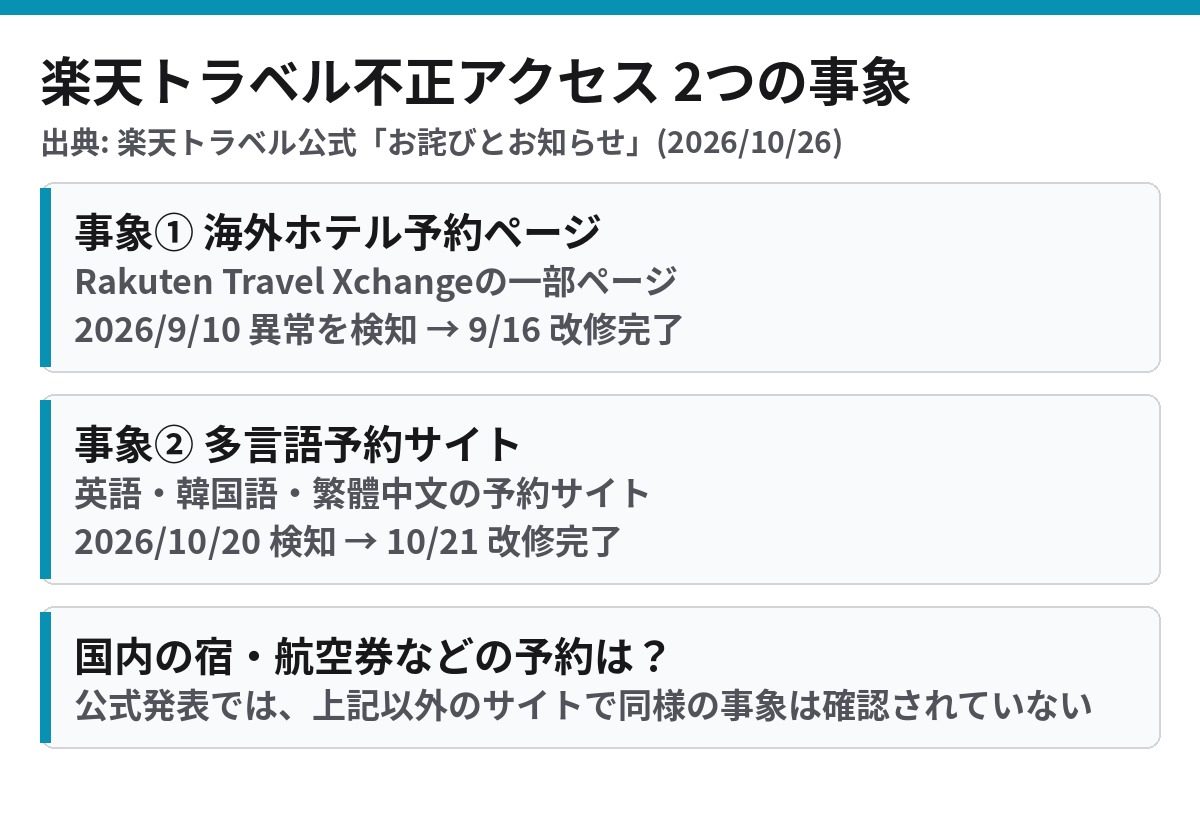
- 対象は「海外ホテル予約ページの一部」と「多言語予約サイト」の2つ。国内の宿・航空券などでは同様の事象は確認されていないと公表
- 最大約260万件は、氏名・メール・電話番号・社内用ID。最大約4万件の予約情報、最大約3.6万件の支払情報も含まれる
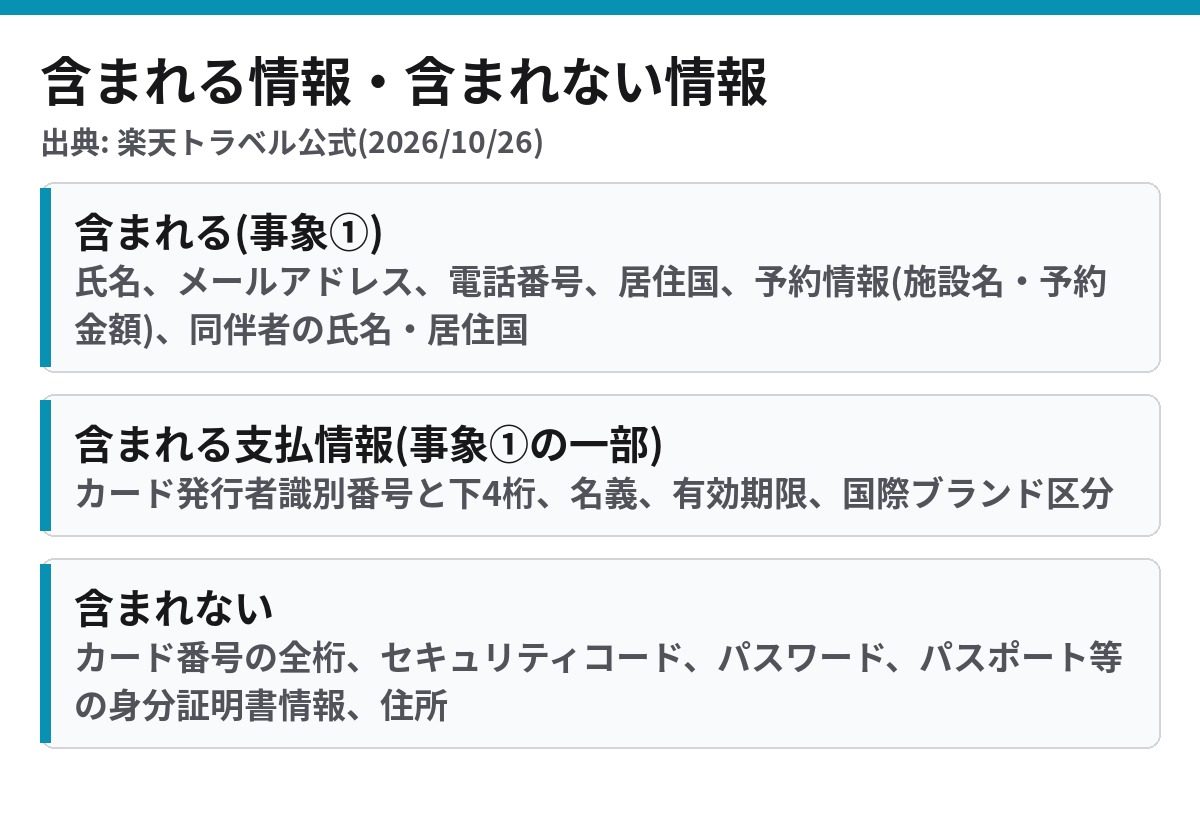
- カード番号の全桁・セキュリティコード・パスワードは含まれず、公式は「この情報のみでは不正利用はできない」としている
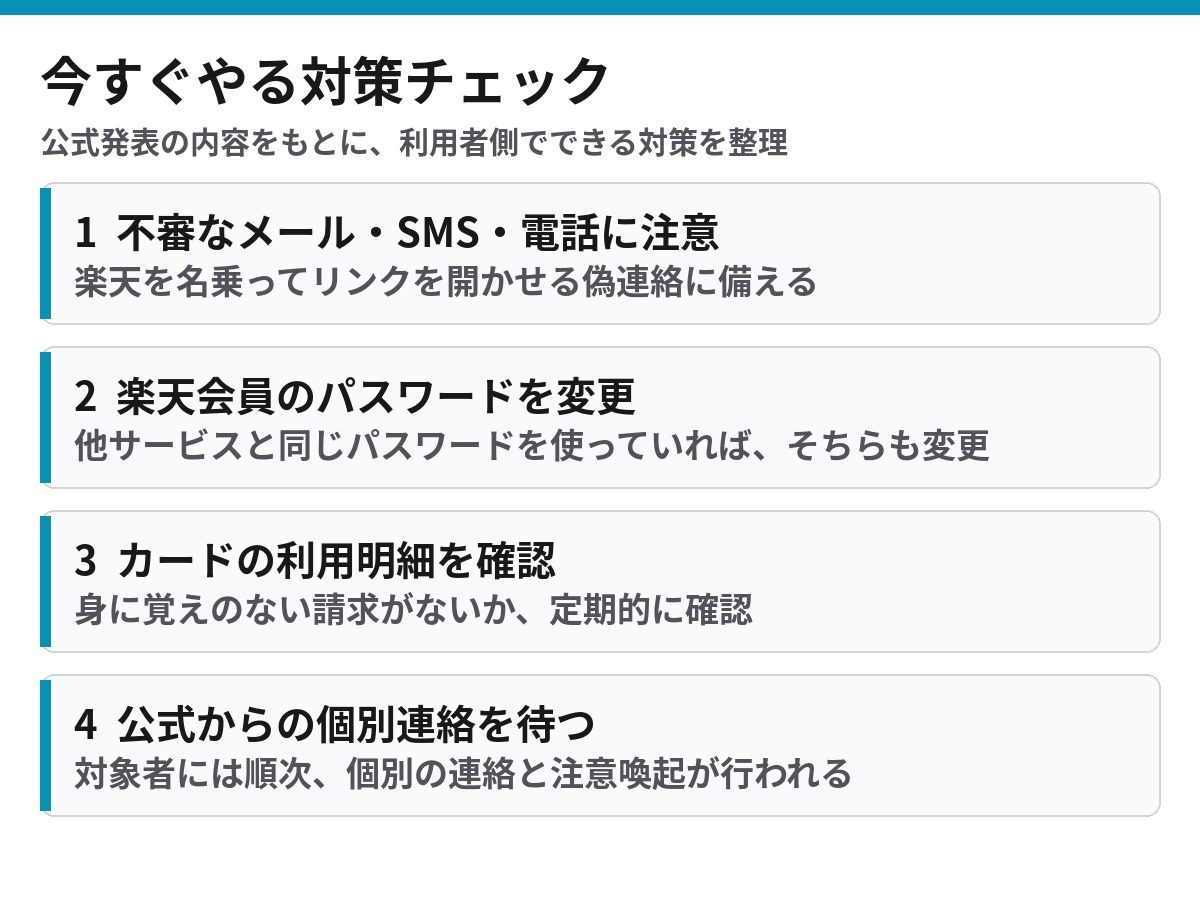
- 対象者には楽天から個別連絡が届く。今できるのは、偽メール・偽SMSへの警戒とカード明細の確認
画像出典: tinpanblog.com作成(楽天トラベル公式発表をもとに作成)
何が起きた?2つの事象
楽天トラベルの公式お知らせ「海外ホテル予約サイトの一部ページならびに多言語予約サイトに関するお詫びとお知らせ」(2026年10月26日)によると、不正アクセスは別々の2つの事象です。
楽天は、アクセス経路の遮断とシステム改修を行い、個人情報保護委員会と国外の関係当局にも報告したとしています。セキュリティ専門チームのモニタリングでは、当該サイト以外で同様の事象は確認されておらず、本件に起因すると考えられる二次被害も現時点では確認されていません。
対象となった情報と件数
件数はいずれも「最大」です。実際の対象者は、楽天からの個別連絡で通知されます。
画像出典: tinpanblog.com作成(楽天トラベル公式発表をもとに作成)
画像出典: tinpanblog.com作成(楽天トラベル公式発表をもとに作成)
支払情報に含まれるのは、クレジットカードの発行者識別番号と下4桁、名義、有効期限、国際ブランド区分です。カード番号の全桁、セキュリティコード、パスワード、パスポート等の身分証明書情報、住所は含まれていません。
260万件の意味と二次被害のリスク
件数が大きいのは、事象①の「ログインされた最大約260万件」です。これは予約まで進んだ人だけでなく、ログインした人も含まれる数字で、予約情報つきの対象者は最大約4万件に限られます。
氏名・メールアドレス・電話番号の組み合わせは、カードの不正利用には直結しにくい一方、「楽天を名乗る偽のメール・SMS・電話」の材料になり得ます。公式も、この情報のみでは決済やキャッシングの不正利用はできないとしています。したがって、いちばん警戒すべきは、金銭の不正利用そのものよりも、本物らしく見える詐欺連絡です。
同じ時期には、So-netの258万件情報漏えいやFX会社5社の不正アクセスも発表されています。複数のサービスで同じパスワードを使い回していないか、この機会に見直しておくと安心です。
今すぐやる対策
画像出典: tinpanblog.com作成(楽天トラベル公式発表をもとに作成)
公式の問い合わせ先は、事象①(海外ホテル予約サイト)が専用メールアドレス、事象②(多言語予約サイト)が英語・韓国語・繁體中文(香港・台湾)の各問い合わせフォームです。詳細は楽天トラベル公式サイトのお知らせで確認できます。
対象エリアと、自分は対象か
画像出典: tinpanblog.com作成(楽天トラベル公式発表をもとに作成)
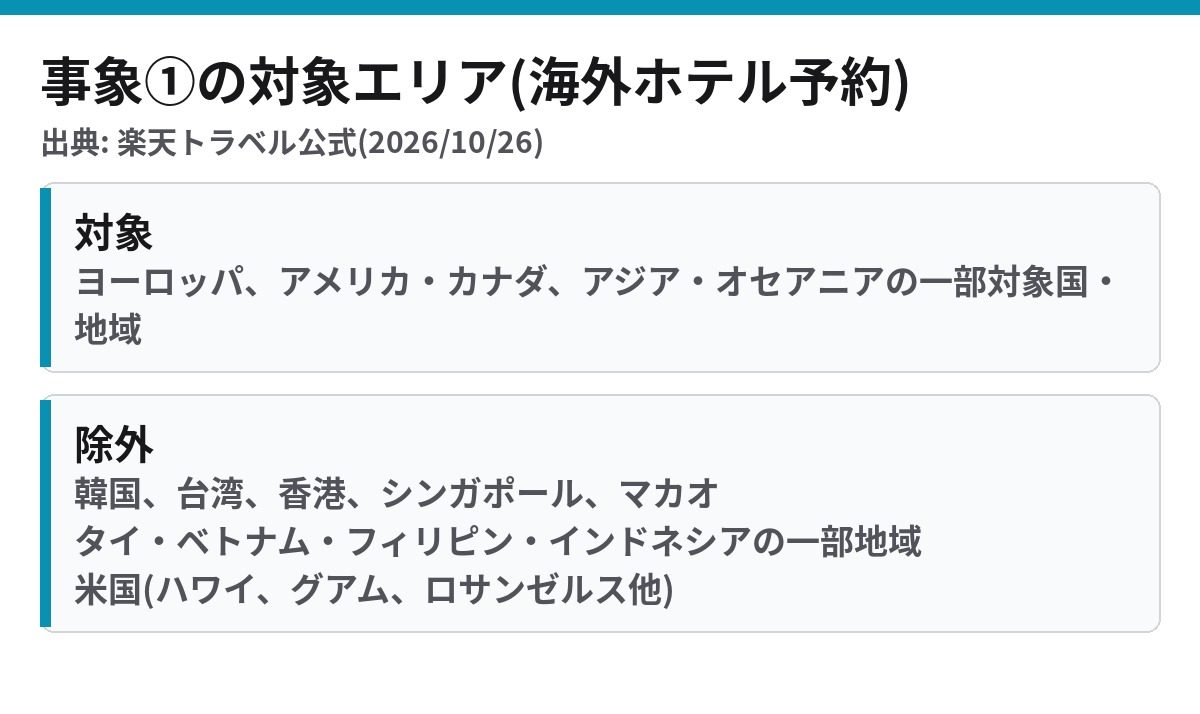
事象①は、海外ホテル予約ページのうち、ヨーロッパ、アメリカ・カナダ、アジア・オセアニアの一部対象国・地域が対象です。韓国、台湾、香港、シンガポール、マカオと、タイ・ベトナム・フィリピン・インドネシアの一部地域、米国のハワイ・グアム・ロサンゼルス他は除かれています。
自分が対象かどうかは、公式の発表だけでは判断できません。対象となる利用者・予約者には、楽天から個別に連絡が届くとされているため、まずは登録メールアドレスの受信ボックスと迷惑メールフォルダを確認してください。
向かない人・注意点
- 楽天トラベルを使ったことがない人は、この記事の対策を急ぐ必要はありません。
- 国内の宿や航空券の予約だけの人も、公式は同様の事象を確認していないとしていますが、偽の連絡への注意は共通で必要です。
- 「個人情報を確認する」「アカウントを守る」といった連絡が来ても、メールやSMSのリンクから入力しないでください。
なお、公式発表の内容は今後更新される場合があります。件数や対象情報は「最大」の数字で、確定値ではありません。
よくある質問
国内旅行の予約も対象ですか?
公式は、不正アクセスがあったのは海外ホテル予約サイトの一部ページと多言語予約サイトで、それ以外のサイトでは同様の事象は確認されていないと発表しています。
クレジットカードの不正利用はされますか?
公式は、今回対象となった情報のみでは、決済(お買い物・旅行予約)やキャッシングなどの不正利用はできないとしています。カード番号の全桁とセキュリティコードは含まれていません。
パスワードは変更するべきですか?
パスワードは対象情報に含まれていません。ただし、他のサービスと同じパスワードを使っている場合は、念のため変更しておくと安全です。
二次被害は出ていますか?
2026年10月26日の発表時点では、本件に起因すると考えられる二次被害や、その他サービスへの影響は確認されていないとされています。
まとめ
楽天トラベルの不正アクセスは、海外ホテル予約ページと多言語予約サイトの2つで、最大約260万件のログイン情報などが対象になりました。カード番号の全桁やパスワードは含まれていませんが、氏名・メール・電話番号は偽連絡に使われるおそれがあります。偽メール・偽SMSに注意し、カード明細を確認しつつ、楽天からの個別連絡を待ちましょう。
あわせて読みたい
- 【So-net】258万件情報漏えい|対象の確認方法と今すぐやる対策
- 【FX不正アクセス】被害5社はどこ?金融相が報告・利用者の対処法
- 【グッスマ不正アクセス】公式ショップ再開はいつ?閲覧された情報と対処法
- 【PSN】ファミリーに勝手に追加される被害|確認方法と今すぐできる対策
参考・出典
(2026年10月28日 公開)
件数・対象情報・対応状況は発表時点のものです。最新情報は楽天トラベル公式のお知らせで確認してください。
コメントを残す