(2026年8月13日 公開)
マイクロソフトは2026年8月11日(現地時間)、すべてのサポート対象バージョンのWindowsを対象に月例のセキュリティ更新プログラム「Windows Update」を公開した。今回修正された脆弱性(CVE)は421件と非常に大規模で、うち62件が最高深刻度「緊急」に分類されている。さらに、北朝鮮系ハッカー集団「Lazarus」による実際の悪用が確認された脆弱性も含まれており、対象となるWindows 10・Windows 11ユーザーは早めの適用が推奨されている。この記事では修正内容の詳細と、今すぐ確認すべき更新手順をまとめる。
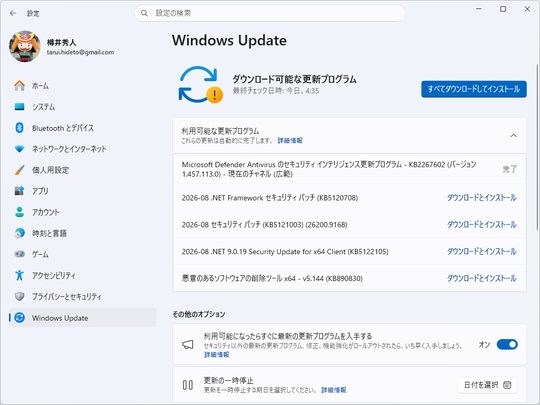
画像出典: 窓の杜(Impress Watch)
Windows Update 2026年8月版の概要
今回の月例更新(通称「パッチチューズデー」)で修正されたCVE(共通脆弱性識別子)は421件。前月7月の622件からは減少したものの、歴史的に見れば依然として大規模な規模だ。深刻度の内訳では、最高ランクの「緊急(Critical)」評価が62件を占め、リモートから任意のコードを実行されたり、ローカルユーザーによって権限を昇格されたりするおそれのある脆弱性が多数含まれている。マイクロソフトは公式のセキュリティ更新プログラム ガイドで詳細を公開しており、法人・個人を問わずすべてのWindowsユーザーが対象となる。


最も危険な脆弱性は?CVE-2026-68820とLazarus
今回の更新で特に警戒が必要なのが、実際の悪用が確認されている「CVE-2026-68820」だ。これはWinSock用の「Windows Ancillary Function Driver(AFD.sys)」に存在するuse-after-free(解放済みメモリの誤使用)の脆弱性で、CVSS基本値は7.0。すでにローカルでの足がかりを得た攻撃者が、この脆弱性を悪用してSYSTEM権限まで昇格させることができる。
海外の複数の報道によると、この脆弱性は北朝鮮系とされるハッカー集団「Lazarus」が、少なくとも2026年7月上旬から悪用しており、カーネルモードのルートキット「FudModule」の新バージョンを展開する目的で、防衛・航空宇宙・航空関連の組織を標的にした攻撃に利用されていたという。米CISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)の「既知の悪用された脆弱性(KEV)」カタログにも追加されており、深刻度は「重要」評価ながら実害リスクの高い脆弱性として扱われている。
このほか、現時点で悪用は確認されていないものの、公開情報として深刻度の高いものに「CVE-2026-62832」(Windows User Profile Serviceのリンク解決に関する脆弱性)と「CVE-2026-72971」(Windows Container Isolation FSフィルタードライバーのリンク追跡に関する問題)がある。いずれも今後悪用が広がる可能性があるため、パッチ未適用のまま放置するのは避けたい。
対象製品は?内訳まとめ
今回のセキュリティ更新は、Windows本体だけでなくマイクロソフトの主要製品・クラウドサービス全般に及ぶ。海外セキュリティメディアの集計によると、製品カテゴリー別の内訳は以下のとおり。
236件
98件
30件
26件
17件
7件
これ以外にも、Windows Defender、GitHub Copilot、Teams、Power BI、.NET、DHCP、DNS、TPMなど幅広い製品・機能に修正が加えられている。特にWindows DNS Server、Windows Deployment Services TFTP、Microsoft QUIC、Microsoft HPC Packに関する脆弱性は緊急度が高いとされ、サーバー管理者は優先的な対応が求められる。
いつ・どうやって適用する?更新手順
更新プログラムはすでに配信が始まっており、Windows 11(24H2/25H2)、Windows 10(22H2、ESU適用環境含む)など、サポート対象のすべてのバージョンが対象。個人ユーザーは以下の手順で適用状況を確認できる。
手動で更新プログラムを確認する手順
「設定」→「Windows Update」→「更新プログラムのチェック」の順に進み、表示された更新プログラムをダウンロード・インストールする。Windows 11の25H2/24H2環境では「KB5121003」、Windows 10 22H2(ESU適用環境)では「KB5120249」が今回の主要な累積更新プログラムとなる。適用後は端末の再起動が必要になる場合がある。
法人・IT管理者向け
Microsoft Update カタログから該当KBを個別に取得し、WSUSやIntune等で計画的に配布することもできる。マイクロソフトの「セキュリティ更新プログラム ガイド」では、各CVEごとの詳細な影響範囲や回避策(該当する場合)が公開されている。悪用が確認されているCVE-2026-68820を含む更新は優先度を最も高く設定し、可能な限り早期の適用を検討したい。
Xでの反応
パッチ公開当日から、Xでも情報セキュリティ関係者や一般ユーザーの投稿が相次いだ。
「今日は全Windowsユーザが1ヶ月前から待ってたWindowsの月例更新日(パッチチューズデー)」
— Xユーザーの投稿(2026-08-12)
「セキュリティ強化は良いがBIOS更新(CPU microcode)してからゲームの調子が悪い。D3D12.dllの不具合かも」
— Xユーザーの投稿(2026-08-12)
更新プログラムの必要性を認識しつつも、適用後に一部アプリやゲームで不具合が出るケースを報告する声も見られた。大型の更新後は、重要なファイルのバックアップを取ってから適用するなど、慎重に進めたい。
今すぐ確認すべきポイント
今回の更新は悪用済みの脆弱性を含むため、後回しにするリスクが大きい。特に以下の点は確認しておきたい。
個人ユーザーがやるべきこと
「設定」アプリのWindows Updateから更新の有無を確認し、表示された更新プログラムは速やかに適用する。適用後は端末を再起動し、正常に動作するか確認する。業務で使う端末の場合、事前にファイルのバックアップを取っておくとより安全だ。
企業・組織がやるべきこと
特に防衛・航空宇宙・航空関連など、標的型攻撃のリスクが比較的高いとされる業種の組織は、CVE-2026-68820への対応を最優先に行うべきだ。JPCERT/CCも注意喚起を発出しており、社内のIT資産管理台帳と照らし合わせて、対象システムへの適用漏れがないか確認することが求められる。
まとめ
2026年8月のWindows Updateは、421件のCVEを修正する大規模なセキュリティ更新となった。うち62件が最高深刻度「緊急」、そして実際に悪用が確認されているCVE-2026-68820は北朝鮮系Lazarusによる攻撃にも使われたとされ、放置は避けたい。個人ユーザーは「設定」→「Windows Update」から更新プログラムを確認し、速やかに適用しよう。企業・組織のIT管理者は、悪用済み脆弱性を含む更新を最優先に、計画的な展開を進めることが重要だ。正確な適用対象や不具合情報は、マイクロソフト公式のセキュリティ更新プログラム ガイドで随時確認してほしい。
よくある質問
2026年8月のWindows Updateはいつ公開された?
2026年8月11日(現地時間)に、マイクロソフトがすべてのサポート対象バージョンのWindowsに対し公開した。
何件の脆弱性が修正された?
421件のCVEが修正され、うち62件が最高深刻度「緊急」に分類されている。
今すぐ適用すべき理由は?
CVE-2026-68820という脆弱性が実際に悪用されており、北朝鮮系のハッカー集団Lazarusによる攻撃にも使われたと報じられているため。未適用のままだと権限昇格などの被害を受けるおそれがある。
どうやって更新プログラムを適用する?
「設定」→「Windows Update」→「更新プログラムのチェック」の順に進み、表示された更新プログラムをダウンロード・インストールする。Windows 11 24H2/25H2は「KB5121003」が対象となる。
参考・出典
- 窓の杜「Microsoft、2026年8月の『Windows Update』」
- JPCERT/CC「2026年8月マイクロソフトセキュリティ更新プログラムに関する注意喚起」
- Microsoft MSRC「2026年8月のセキュリティ更新プログラム(月例)」
コメントを残す