セキュリティ企業VulnCheckが、中国メーカーZbtlink(智博通)製のWi-Fiルーター少なくとも20機種に、出荷時からroot権限で動作するバックドアが組み込まれていたと公表しました。名称は「ENDLESSDOORS」、脆弱性番号はCVE-2026-66747、深刻度は10点満点中9.3(Critical)です。ソフトウェアの更新だけでは直せない設計のため、対象機種を使っている場合は今すぐの対応が必要です。この記事では対象機種・仕組み・今すぐやるべき対策をまとめます。
画像出典: The Hacker News
(2026年8月6日 公開)
ENDLESSDOORSとは何か?出荷時から仕込まれたバックドアの正体
ENDLESSDOORSは、脅威インテリジェンス企業VulnCheckのCTOジェイコブ・ベインズ氏が発見し、2026年8月5日に公表した脆弱性です。オープンソースの遠隔操作ツール「rctl(remote control linux)」がOpenWrtのパッケージ(librctl.so)としてファームウェアに組み込まれており、ルーターの起動と同時にroot権限で自動実行されます。プロセス名は正規のカーネルスレッドを装う「kworker」に偽装されており、タスク一覧を見ても気づきにくい点が特徴です。管理画面の脆弱性のような後付けの穴ではなく、工場出荷時のファームウェアに最初から組み込まれている点が最大の問題です。
対象になる20機種一覧(Wiflyerブランドも含む)
VulnCheckが実機検証で確認した対象機種は以下の20機種です。Zbtlinkブランドのほか、同一ファームウェアを使う「Wiflyer」ブランド名で販売されている製品も対象に含まれます。型番の先頭が一致していても改良版で対象外の可能性もあるため、購入時の型番シールやパッケージ表記で完全一致するか確認してください。
- CPE2801
- WE1026-5G-WD
- WE1326
- WE2007
- WE2008-DSIM
- WE2416
- WE3326
- WE5927
- WE5931
- WE5931AC
- WE826-T3-DSIM
- WG108
- WG1602
- WG1608-DSIM
- WG209
- WG2105
- WG2107
- WG259
- WG3526
- Z8102AX-2DSIM
※上記はVulnCheckの検証時点(2026年8月)の情報です。今後の追加調査で対象機種が拡大する可能性があります。
バックドアの仕組み——中国のC2サーバーへ35秒ごとに通信
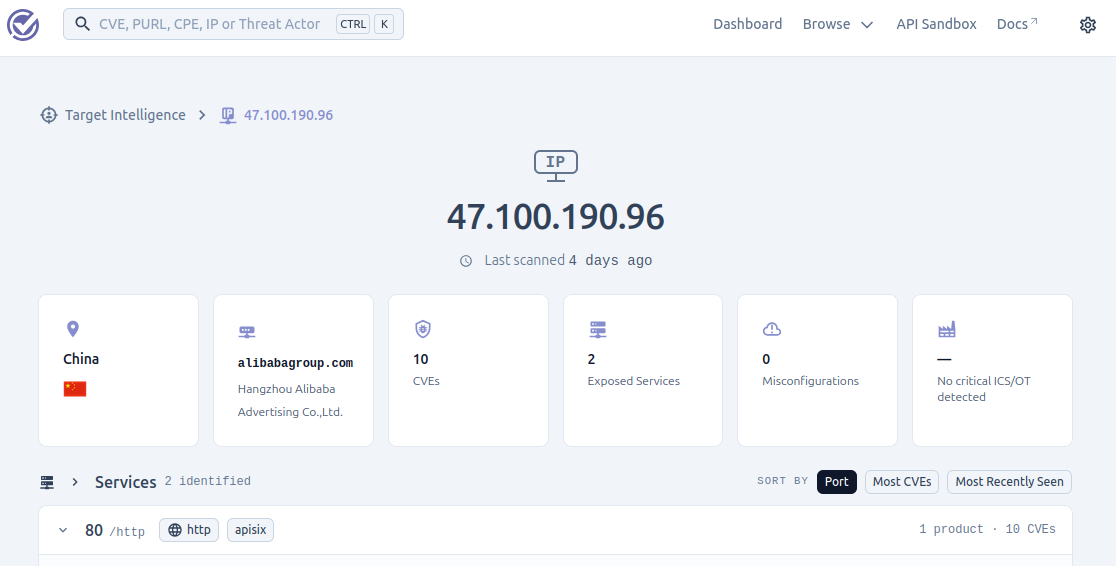
ENDLESSDOORSは、ルーターの起動直後から約35秒に一度、あらかじめファームウェアに埋め込まれた固定の指令サーバー(C2サーバー)へ、暗号化されていない平文のTCP通信で接続を試みます。認証の仕組みは一切なく、C2サーバー側から「hello」という信号が返ってくると、popen()経由でroot権限のコマンドを実行できる対話的なシェルアクセスが確立します。ルーター側の設定ミスでインターネットに露出している必要すらなく、ルーター自身が能動的に外部へ接続しにいく仕組みのため、ファイアウォールの内側にあっても安心はできません。
画像出典: VulnCheck公式ブログ
VulnCheckが公開した調査例では、通信先の1つが中国・杭州のアリババ系事業者がホストするIPアドレスであることが確認されています。C2インフラは複数のクラウド事業者に分散して置かれているとみられ、単純なIPブロックだけでは対処しきれない可能性があります。


なぜCVSS9.3なのか?企業・SOHO利用が多い点にも注意
CVSS9.3という数値は「認証不要」「root権限」「リモートから悪用可能」という条件がほぼ揃っていることを意味します。攻撃者は対象ルーターに対し、パスワード等を一切知らなくても任意のコマンドを実行できるため、内部ネットワークの盗聴・他の端末への侵入の足がかり・DNS改ざんによるフィッシング誘導など、被害の広がり方は多岐にわたります。VulnCheckは世界で少なくとも10万台が稼働中と推定しています。また国内外の報道では、これらの機種は一般家庭よりも中小企業のオフィスやSOHO環境で使われるケースが多いとも指摘されており、業務利用者ほど被害が広範囲に及ぶリスクがあります。

画像出典: VulnCheck公式ブログ
今すぐやるべき対策
該当機種を使っている、または疑わしい場合は、以下の手順を順番に確認してください。
Zbtlink(ベンダー)の反応——バックドアを否定するも配布は一時停止
Zbtlinkは今回の指摘に対し「バックドアではなく、アフターサービス用の保守機能である」との立場を示しています。海外メディアの取材に対しては「顧客は当社が独自開発したソフトウェアではなく、それぞれ独自開発のソフトウェアを使用している。顧客のセキュリティとプライバシーを最優先事項として、この報告を非常に重く受け止め、対応の実施を急いでいる」との声明を出しました。一方で、指摘を受けてファームウェアのダウンロード配布を一時的に停止しており、実質的に何らかの修正作業を進めていることがうかがえます。
日本での状況
Zbtlink製品は日本国内の大手家電量販店での正規販売は確認できておらず、Amazonや海外通販サイト経由での個人輸入・直接購入で入手されているケースが中心とみられます。ただし今回の件は国内の主要ITメディアでも取り上げられており、法人のネットワーク管理者を中心に関心が高まっています。同一ファームウェアが別ブランド名で流通している可能性も指摘されているため、型番だけでなく、購入経路が海外通販・OEM品である場合は念のため確認しておくと安心です。
Xでの反応
ENDLESSDOORSの報道を受けて、X上ではさまざまな反応が見られました。
「中身読まずにTP-LINK批判してる人多くて草。TP-Link製ルーターからZbtlink製品と同様のバックドアが見つかった例はない」
— @shonai_arai(2026-08-06)
「Zbtlinkは、ファームウェアから発見された遠隔操作プログラムについて、アフターサービス用の保守機能であると説明。しかしこのプログラムは起動時からroot権限で動作し、外部サーバーへ自動接続する」
— @t_nihonmatsu(2026-08-06)
「世界で約10万台稼働と推計。『中国製』を見だしに使って主語大きく煽っている点にはご注意を」
— @game_idaa(2026-08-06)
被害の深刻さを心配する声がある一方、「中国製全般」への過度な一般化を戒める冷静な指摘も見られ、ベンダーの説明と技術的な挙動の食い違いに注目が集まっています。
よくある質問
Q. どのルーターが対象ですか?
A. Zbtlink(Wiflyerブランド含む)製の少なくとも20機種が対象です。CPE2801、WE1026-5G-WD、WE1326、WE2007、WE2008-DSIM、WE2416、WE3326、WE5927、WE5931、WE5931AC、WE826-T3-DSIM、WG108、WG1602、WG1608-DSIM、WG209、WG2105、WG2107、WG259、WG3526、Z8102AX-2DSIMです。
Q. ファームウェアを更新すれば直りますか?
A. 公表時点でZbtlinkから修正版ファームウェアは配布されておらず、再起動や初期化でも解消しません。対応が確認できるまでは機器の交換を検討してください。
Q. インターネットに公開していなければ安全ですか?
A. 安全とは言えません。ルーター自身が能動的に外部の指令サーバーへ接続しにいく仕組みのため、設定ミスでインターネットに露出している必要はありません。
Q. 深刻度はどれくらいですか?
A. CVE-2026-66747として登録されており、CVSSスコアは10点満点中9.3(Critical)です。
まとめ
中国Zbtlink(Wiflyer)製ルーター20機種に、出荷時からroot権限で動作するバックドア「ENDLESSDOORS」(CVE-2026-66747、CVSS9.3)が組み込まれていたことが判明しました。ソフトウェア更新では直せない設計のため、対象機種を使っている場合はネットワークからの隔離・機器の交換・パスワード変更を早めに行いましょう。ベンダーのZbtlinkはバックドアであることを否定していますが、ファームウェアの配布は一時停止しています。今後の対応状況は変わる可能性があるため、最新情報は公式発表やセキュリティ機関の情報で確認してください。
あわせて読みたい
- KDDI情報漏洩で総務省が行政指導|対象者と今すぐやるべき対策
- 中部電力に不正アクセス|対象7.4万人と今すぐの対策
- イノベーション情報漏洩|何が漏れた?ITトレンド等の対象と対策
- ショップサーブ885万件漏えい|今すぐやるべき対処
コメントを残す